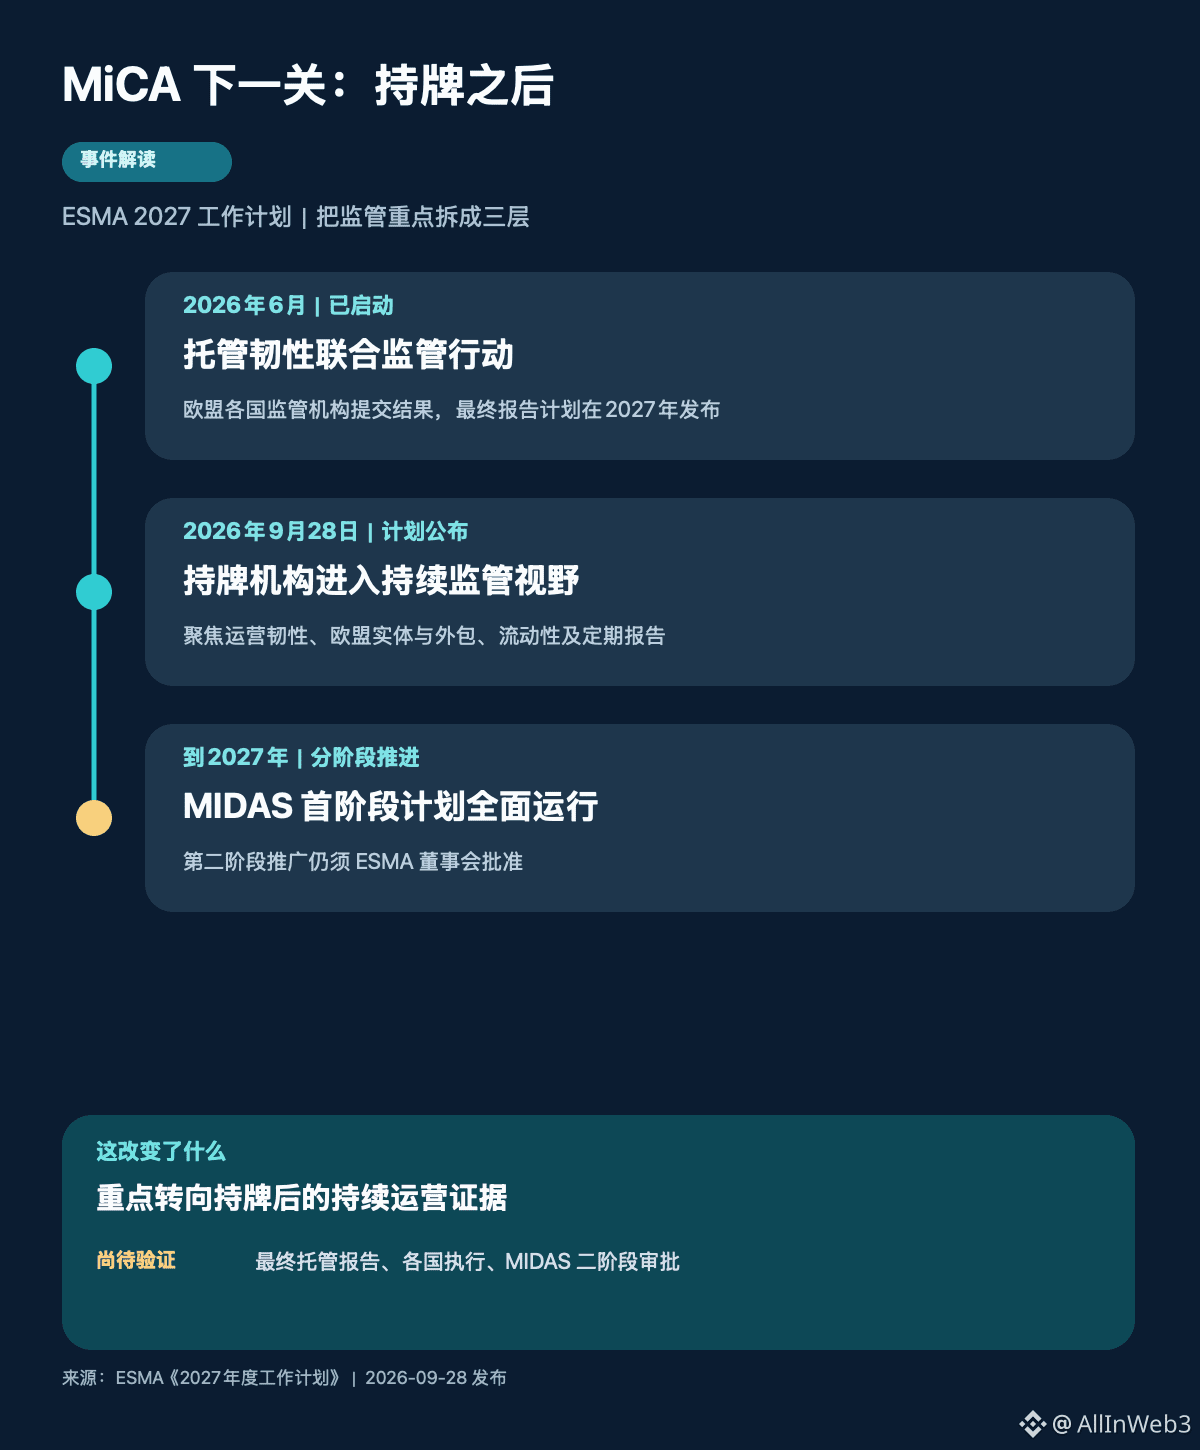
#MiCA #ESMA #加密监管 Obtenir une licence MiCA, est-ce que cela signifie que c’est “dans la poche” ? Le plan de travail 2027 publié aujourd’hui par l’ESMA ouvre un autre angle d’observation : le régulateur déplace son centre de gravité vers la capacité, pour les entités autorisées, à continuer de prouver qu’elles disposent d’une véritable capacité opérationnelle.
Ce n’est pas une nouvelle sur “l’UE qui édicte aujourd’hui une nouvelle interdiction”. Le document est un plan de travail pour l’année à venir ; il ne faut pas y écrire des actions de supervision déjà assorties de sanctions contre qui que ce soit. Son intérêt tient au fait que le plan décompose des exigences de conformité abstraites en plusieurs éléments vérifiables : la résilience opérationnelle numérique des prestataires de services sur actifs crypto (CASP), la présence, dans l’UE, d’entités et de personnel suffisants, les risques liés à l’externalisation, la liquidité des marchés crypto de l’UE, ainsi que le démarchage transfrontalier des clients et la classification des actifs. L’ESMA prévoit aussi de promouvoir davantage d’harmonisation des référentiels des rapports périodiques remis par les CASP aux autorités de chaque pays.
La chronologie mérite également d’être clarifiée. En juin 2026, l’action de supervision conjointe ciblant la résilience opérationnelle des services de conservation a déjà été lancée ; l’ESMA prévoit de publier en 2027 un rapport de synthèse des constats finaux dans chaque pays. Ce qui est publié aujourd’hui correspond à la liste d’exécution 2027 : les conclusions du rapport ne sont pas encore connues. Le plan précise aussi que la première phase du système de surveillance du marché crypto MiCA, MIDAS, devrait être pleinement opérationnelle d’ici 2027 ; la deuxième phase de déploiement dépendra d’une approbation du conseil d’administration de l’ESMA. Le présenter comme un “monitoring déjà pleinement en ligne aujourd’hui” serait donc prématuré.
Je pense que le vrai facteur déterminant ici est la “vérifiabilité après l’obtention de la licence”. Si les pays utilisent progressivement des référentiels de reporting plus proches, les interruptions de conservation, les externalisations de fonctions essentielles et les modalités de liquidité peuvent être comparées plus facilement à l’aide d’une même règle ; les entités qui obtiennent seulement l’autorisation mais ne parviennent pas à expliquer en continu leurs risques opérationnels pourraient subir davantage de pression par la suite. Mais il s’agit d’une inférence fondée sur le plan de travail, et non d’une conclusion d’enquête visant une plateforme de trading donnée, ni d’un indicateur indiquant immédiatement qu’un jeton va en bénéficier ou en pâtir.
Les prochaines choses à surveiller sont au nombre de trois : quels écarts précis le rapport final 2027 sur la résilience de la conservation mettra en évidence ; comment les pays mettront en œuvre les référentiels de reporting périodique ; et si la deuxième phase de MIDAS pourra être approuvée. Selon vous, l’élément de preuve le plus difficile à fournir à l’avenir par les entités autorisées concernera-t-il la gestion des pannes de conservation, le contrôle de l’externalisation, ou la liquidité locale dans l’UE ?
Source : ESMA, “2027 Annual Work Programme”, 2026-09-28.