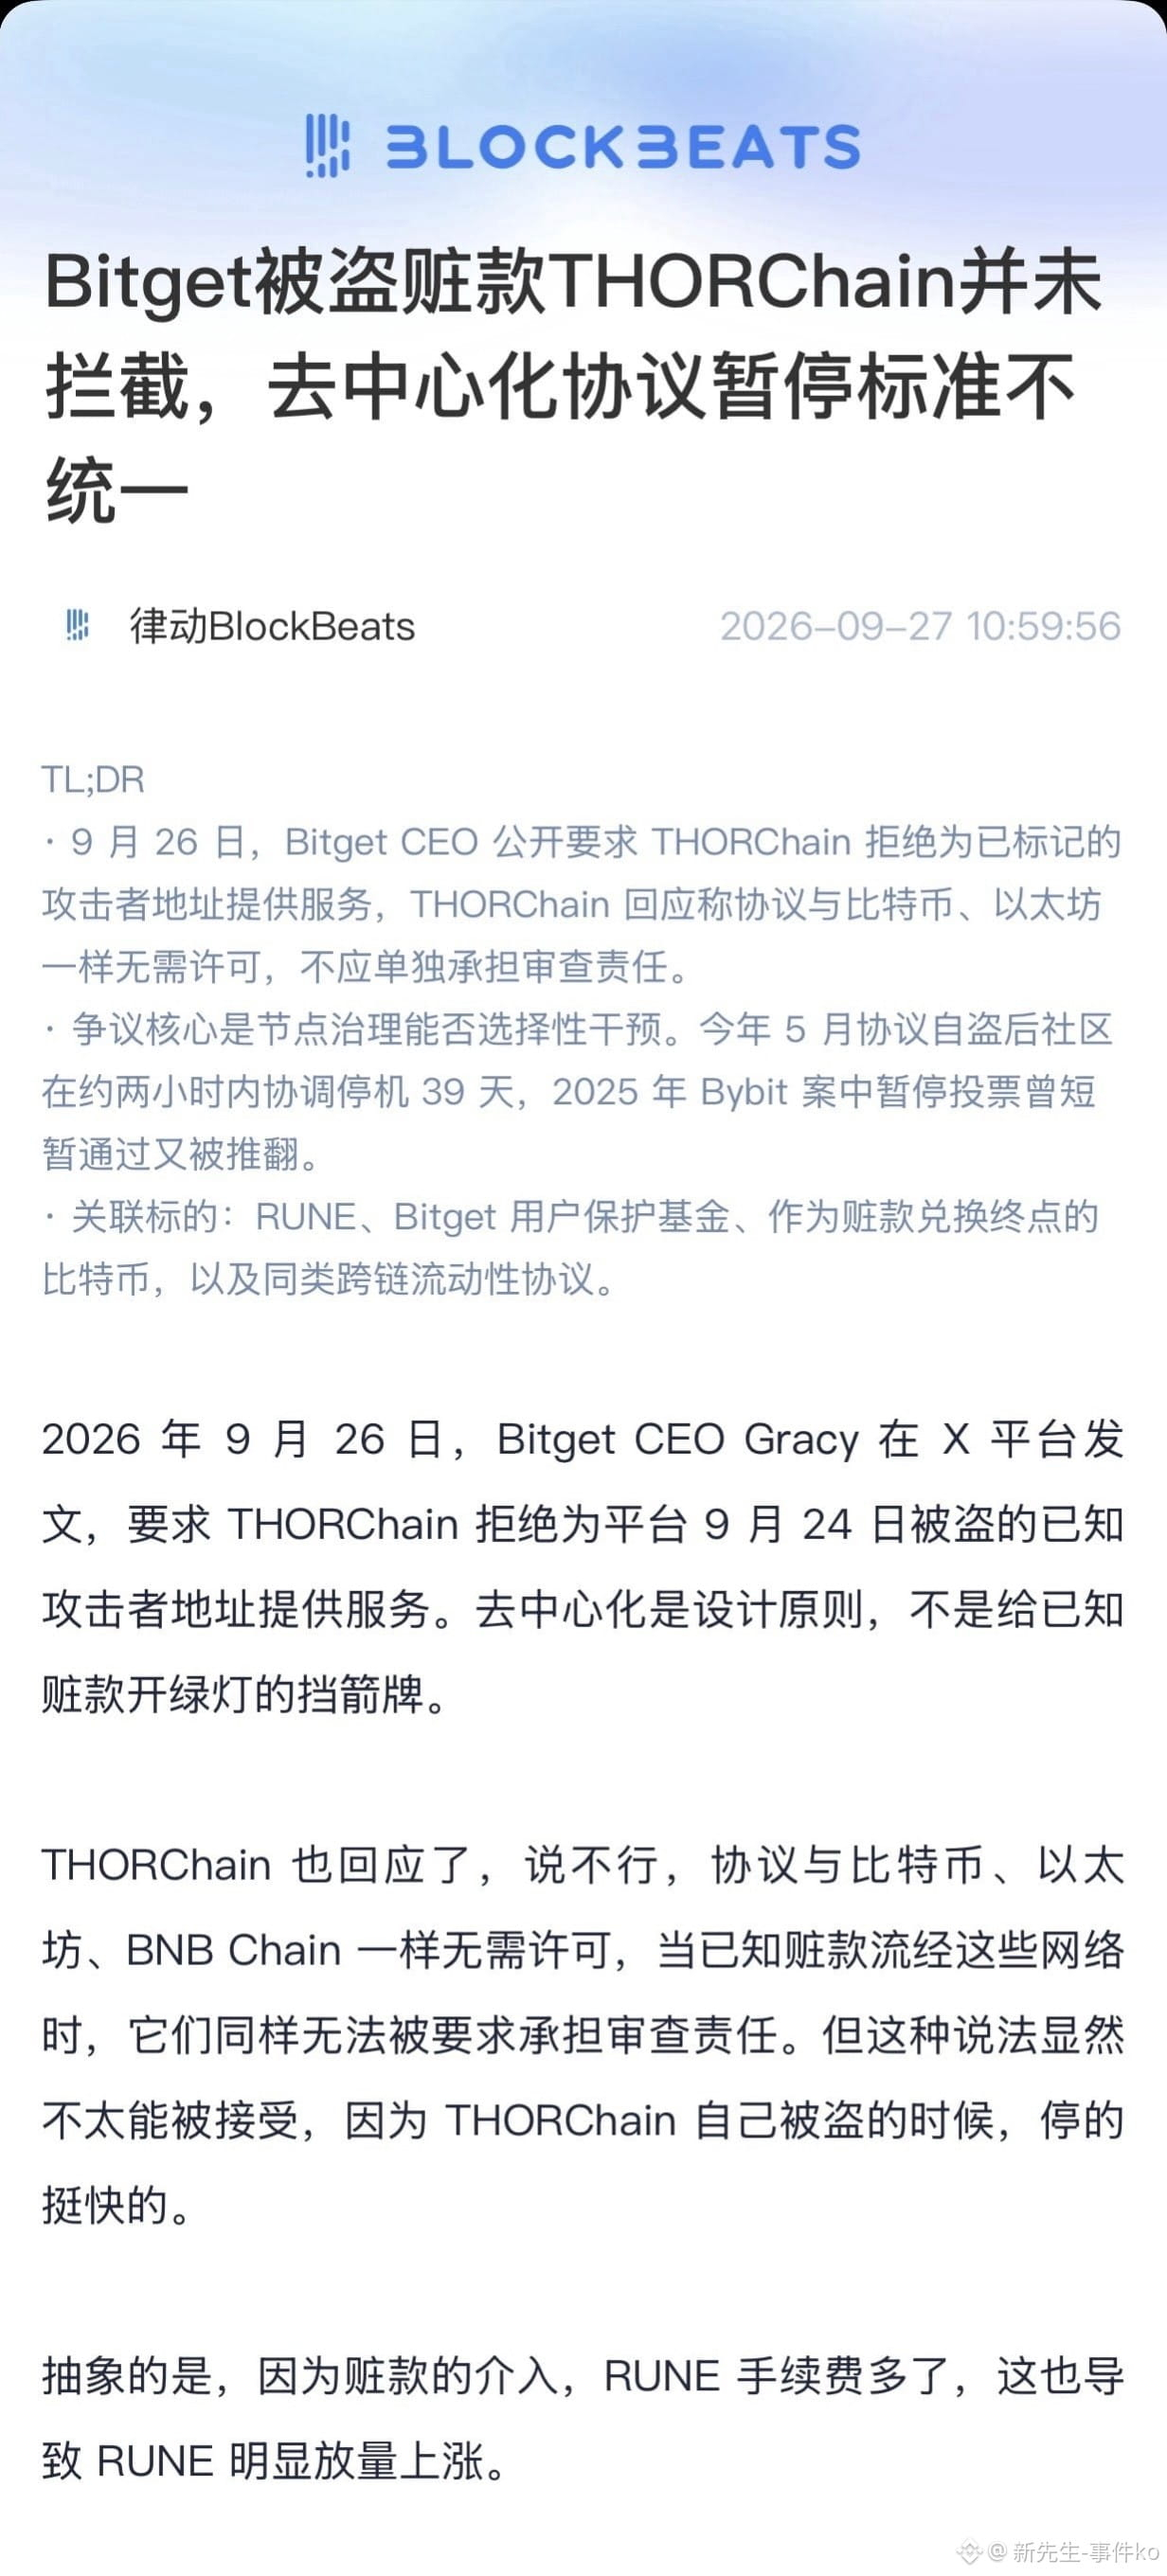
#Bitget Les hackers ont commencé à transférer environ 83 millions de dollars volés, $XRP $ETH $BTC
Mais ce qui empêche vraiment de dormir, ce n’est pas ce chiffre, c’est ceci : il reste encore 75 millions de dollars en XRP, bloqués dans le portefeuille du hacker, et personne ne peut les bouger.
Alors pourquoi est-ce impossible de les bouger ? Parce que le XRP est un « actif natif ».
Le point clé est le suivant : en tant qu’actif natif, le XRP ne peut pas être gelé directement par Ripple, contrairement à l’USDC. C’est la leçon la plus importante de cet incident.
Vous ne comprenez pas ce que ça veut dire ?
En clair : si de l’USDT est volé, Tether peut le geler en un clic. Si de l’USDC est volé, Circle peut mettre l’adresse sur liste noire. Cette fois, les stablecoins que le hacker détenait n’étaient qu’à hauteur de 320 000 U au total, et ils ont déjà été gelés. Mais le XRP, c’est différent. Ripple n’a pas ce pouvoir. Dans les règles du XRP Ledger, il n’existe tout simplement pas de bouton pour « geler un actif natif ».
Le hacker peut tranquillement transférer les jetons vers n’importe quelle plateforme d’échange, les convertir en $BTC , en $ETH , ou en n’importe quoi d’autre.
Pendant tout ce processus, personne ne peut l’arrêter. Le premier jour après l’incident, Richard Teng a personnellement publié un message disant que l’équipe sécurité de Binance partageait depuis le premier jour des informations avec Bitget et suivait les fonds. CZ a aussi déclaré publiquement être prêt à aider. Cette fois, les plateformes ne se sont pas moquées les unes des autres : elles ont uni leurs forces.
La raison est simple : l’attaquant déplace les fonds entre plusieurs exchanges, donc geler une adresse sur une seule plateforme a un effet limité. Aujourd’hui vous vous moquez de Bitget, demain le hacker peut venir chez vous. Mais Binance ne peut faire qu’une seule chose : si le hacker transfère du XRP vers Binance, Binance peut bloquer ce compte et empêcher les retraits. En revanche, Binance ne peut rien faire contre le portefeuille du hacker, et Ripple non plus.
Je pense que la leçon la plus précieuse de cet événement n’est pas « Bitget va-t-il s’effondrer ? », ni « le hacker est-il nord-coréen ? ». C’est plutôt que les « actifs natifs » et les « tokens émis par un émetteur » sont traités de manière radicalement différente après un incident. Le côté « décentralisé » de ce que vous détenez signifie aussi qu’il n’y a « aucun filet de sécurité ».
Cela ne veut pas dire que le XRP est mauvais. Ce que je veux dire, c’est qu’au moment de choisir un actif, il faut bien comprendre ceci : certains coins, en cas de problème, ont quelqu’un pour intervenir ; d’autres, en cas de problème, ne dépendent que de la bonne volonté du hacker. Aider Binance à récupérer l’argent de Bitget mérite des applaudissements 👍🏻, mais le fait que Binance ne puisse pas aider les détenteurs de XRP est ce qu’il faut retenir de cet incident.
~Si vous avez d’autres avis, n’hésitez pas à les partager en commentaire~
#Bitget黑客转移8300万美元被盗XRP