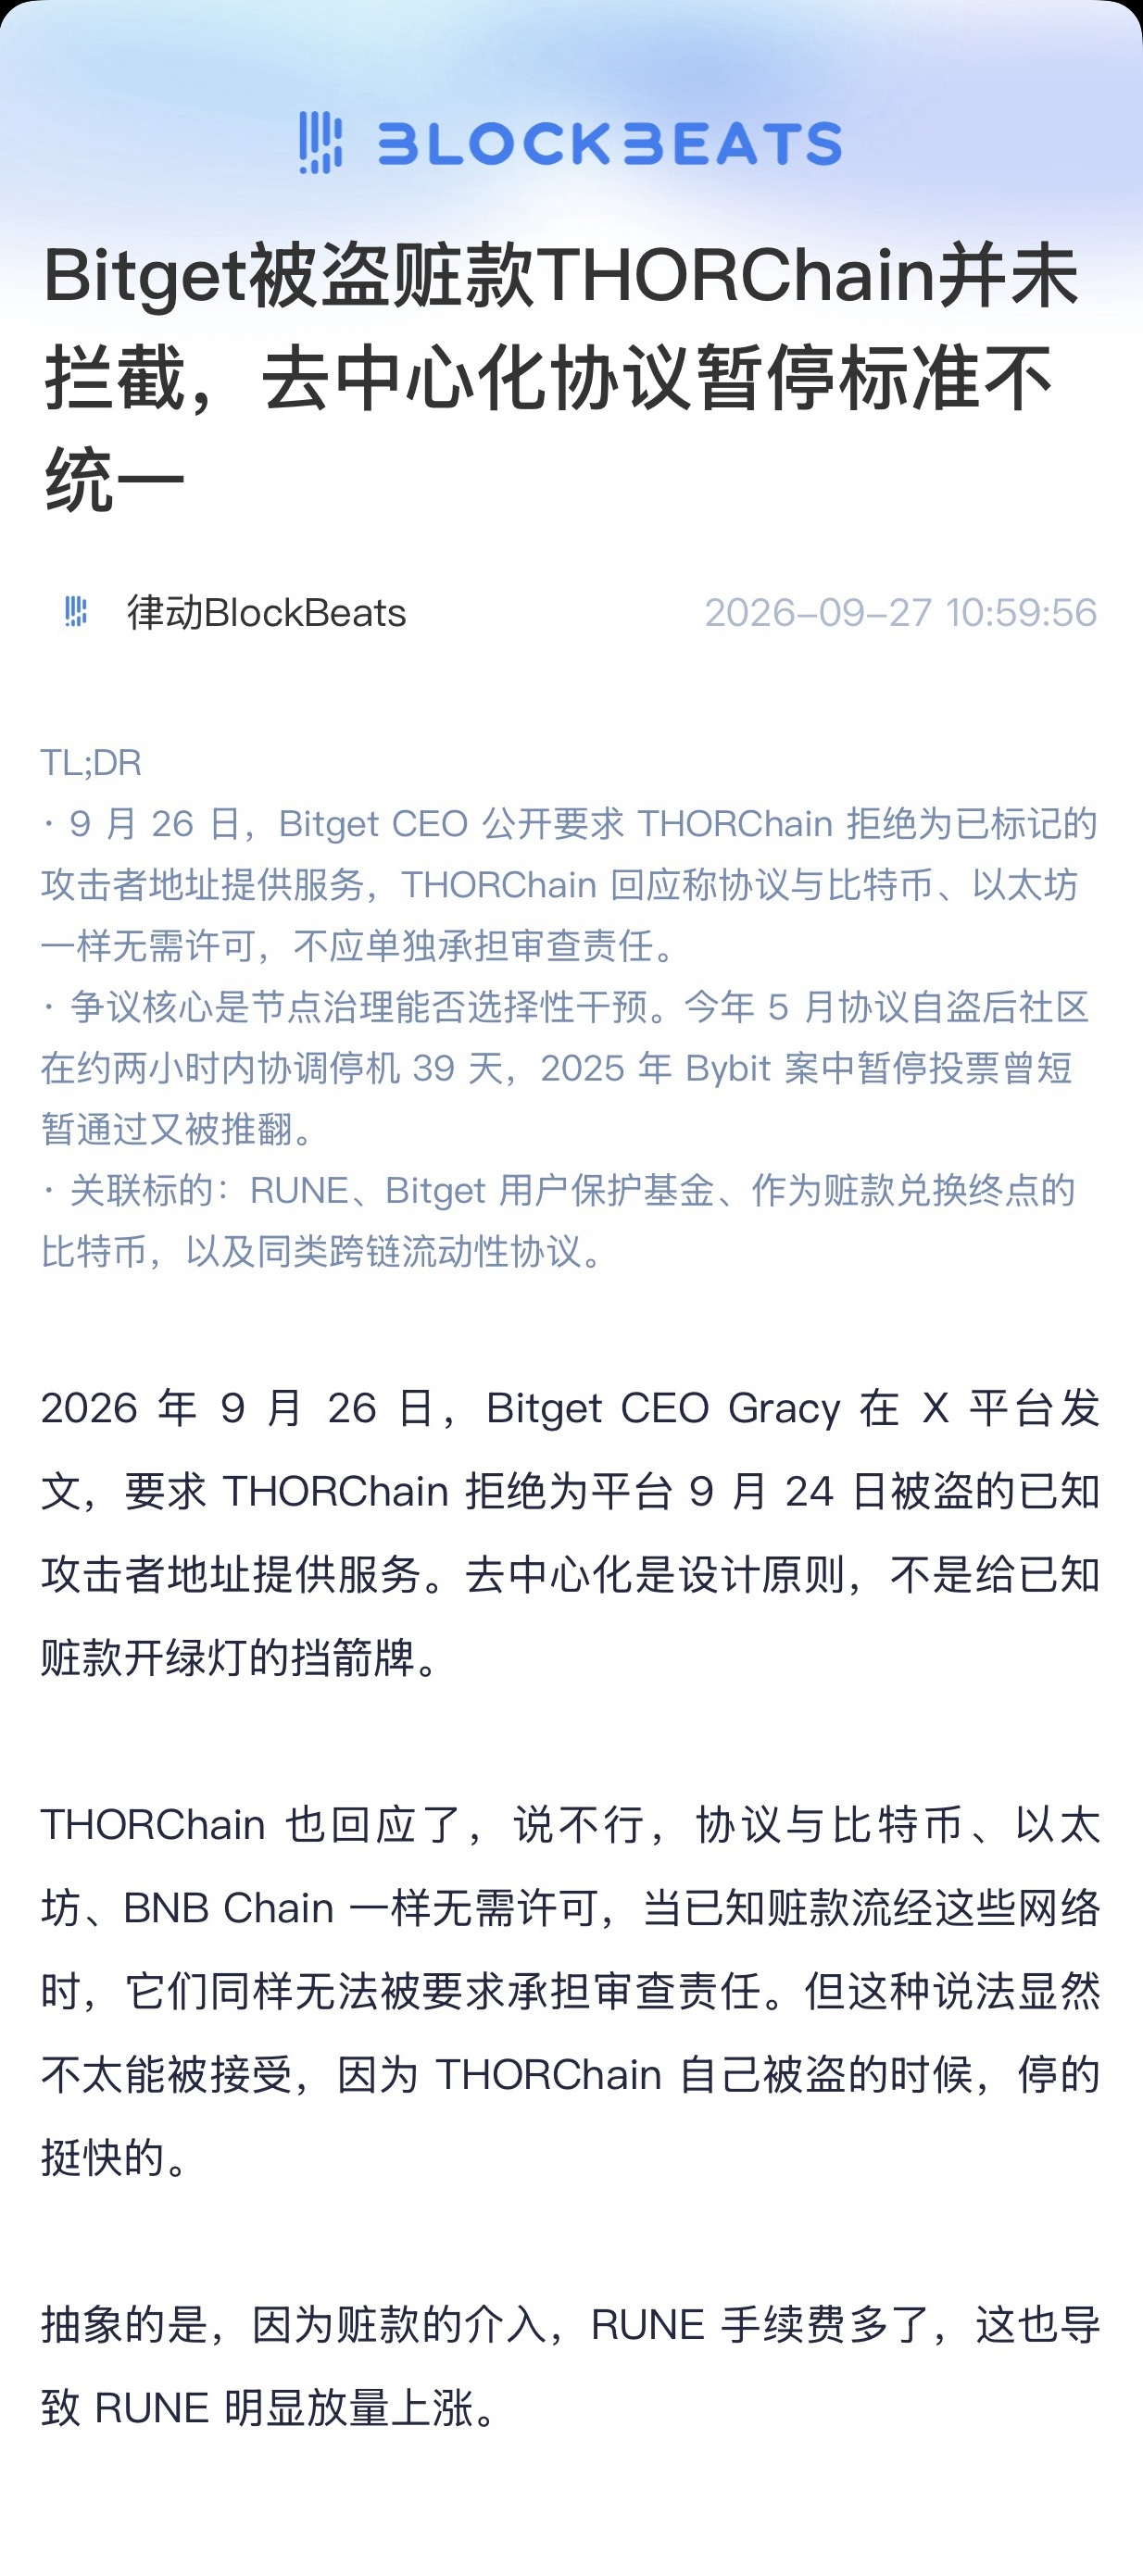
@听澜321 #Bitget黑客转移8300万美元被盗XRP


Publier

--
听澜321
·
--
#Bitget Le hacker a commencé à transférer environ 83 millions de dollars volés $XRP
Mais ce qui empêche de dormir, ce n’est pas ce chiffre.
C’est plutôt : encore 75 millions de dollars en XRP, qui sont dans le portefeuille du hacker—et personne ne peut y toucher.
Alors pourquoi personne ne peut y toucher ? Parce que le XRP est un « actif natif ».
Le point clé ici, c’est que, en tant qu’actif natif, le XRP ne peut pas être directement gelé par Ripple, contrairement à USDC. C’est l’enseignement le plus à retenir de cet incident.
Vous ne comprenez pas le sens ?
En clair : si USDT est volé, Tether peut geler en un clic.
Si USDC est volé, Circle peut blacklist l’adresse.
Les stablecoins que ce hacker détient ne représentent au total que 320 000 U environ—ils ont déjà été gelés.
Mais le XRP, c’est différent.
Ripple n’a pas ce pouvoir.
Dans les règles du XRP Ledger, il n’existe même pas de bouton « geler un actif natif ».
Le hacker peut tranquillement transférer les fonds vers n’importe quel exchange, les échanger contre $BTC , puis contre $ETH , ou contre n’importe quoi.
Durant tout le processus, personne ne peut l’arrêter.
Le premier jour après l’incident, Richard Teng a lui-même publié un message, indiquant que l’équipe de sécurité de Binance partage des informations avec Bitget et suit les fonds depuis le premier jour de l’événement.
CZ a également déclaré publiquement qu’il était prêt à aider. Cette fois-ci, les exchanges ne se sont pas moqués les uns des autres : ils ont uni leurs efforts.
La raison est simple : l’attaquant transfère l’argent entre plusieurs plateformes—si une seule plateforme gèle les adresses, l’effet est limité.
Aujourd’hui, vous vous moquez de Bitget ; demain, le hacker pourrait venir chez vous.
Mais tout ce que Binance peut faire, c’est une chose : si le hacker transfère le XRP vers Binance, Binance peut bloquer ce compte et empêcher les retraits.
En revanche, le portefeuille du hacker, Binance ne peut pas le toucher, et Ripple non plus.
Je pense que :
La leçon la plus précieuse de cet événement n’est ni « est-ce que Bitget va couler ? », ni « le hacker est-il nord-coréen ? ».
La vraie leçon, c’est que, après un incident, le traitement réservé à un « actif natif » et à un « token émis » est radicalement différent.
Ton « décentralisé » a un autre visage : « pas de filet de sécurité ».
Ce n’est pas pour dire que le XRP est mauvais.
Ce que je veux dire, c’est que quand tu choisis des actifs, tu dois être clair : certains tokens, quand il y a un problème, ont quelqu’un pour couvrir ; d’autres, quand il y a un problème, ne peuvent compter que sur la bonne humeur du hacker.
Binance aide Bitget à retrouver l’argent : ça mérite un pouce levé 👍🏻
Mais le fait que Binance ne puisse pas aider les détenteurs de XRP, c’est ça qu’il faut vraiment retenir de cet épisode.
Vous avez d’autres avis ? N’hésitez pas à en parler dans les commentaires—
#Bitget黑客转移8300万美元被盗XRP
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.