Sécurité inter-chaînes : étudier l’état d’échec
Une erreur courante lors de l’évaluation de l’infrastructure DeFi consiste à se concentrer uniquement sur la transaction réussie.
Connecter le portefeuille.
Sélectionner le jeton.
Confirmer.
Recevoir l’actif.
Mais les systèmes inter-chaînes comportent davantage d’éléments.
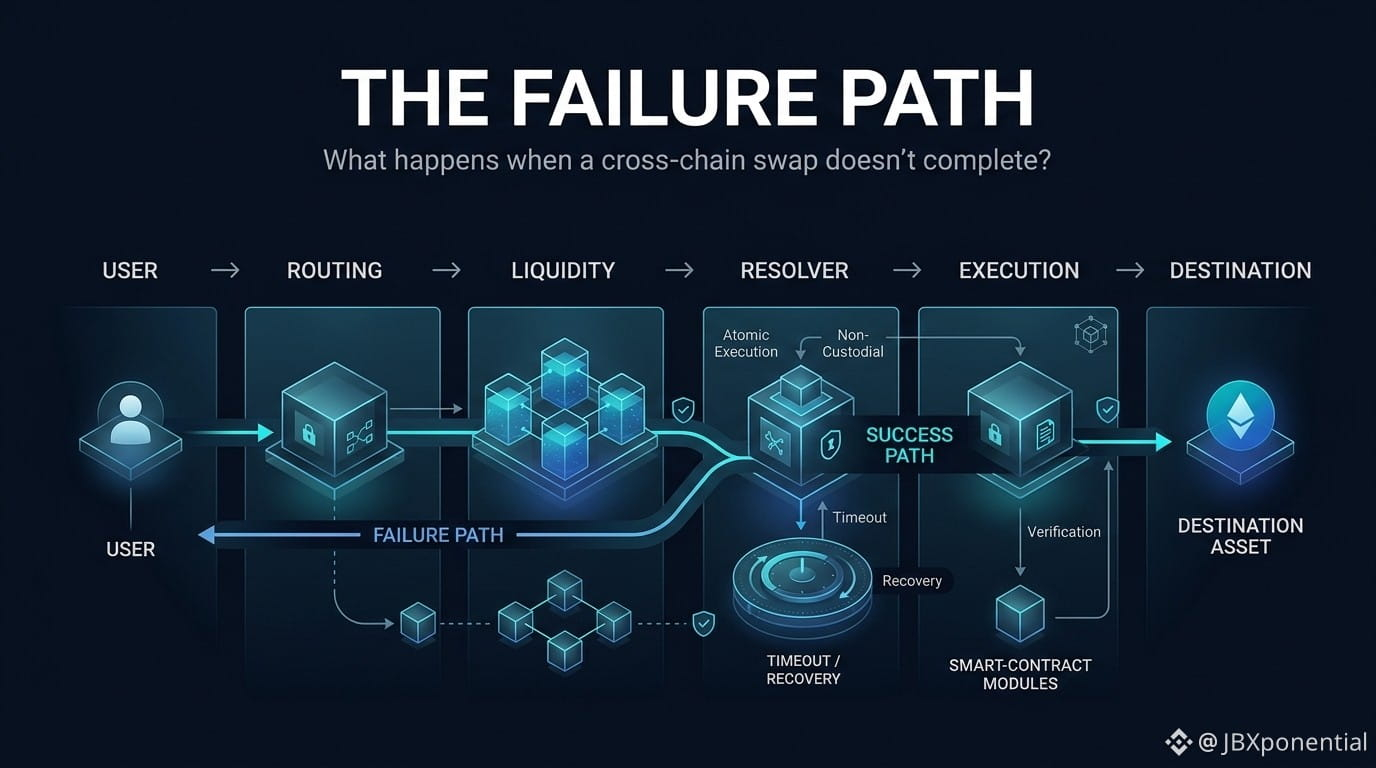
Un échec peut se produire au niveau du routage, de la liquidité, de l’exécution, du réseau ou du contrat intelligent.
Ainsi, une meilleure question de recherche est :
Que se passe-t-il lorsque la transaction ne peut pas aboutir ?
La documentation inter-chaînes actuelle de STON.fi décrit un modèle d’exécution atomique.
Le principe de base est le suivant :
Soit l’échange aboutit, soit il ne produit pas de résultat partiel.
Le service décrit aussi le processus comme non dépositaire, les actifs restant dans le portefeuille de l’utilisateur tout au long du parcours inter-chaînes.
Cela ne signifie pas que « l’inter-chaîne est sans risque ».
Cela signifie que l’architecture dispose d’un modèle d’échec défini.
Et c’est ce que les chercheurs devraient examiner.
Pour tout protocole inter-chaînes, je demanderais :
Que se passe-t-il lorsque l’exécution côté destination échoue ?
Qui contrôle temporairement les actifs ?
Une partie peut-elle réussir sans l’autre ?
Quel mécanisme gère les remboursements ?
Que se passe-t-il si un résolveur disparaît ?
Quels contrats appliquent les garanties ?
Le « chemin heureux » explique l’expérience utilisateur.
Le « chemin d’échec » explique l’architecture.
@ston_fi #STON.fi $STON $BTC $GRAM