🚨🚨🚨 ATTENTION 🚨🚨🚨
🛟🛟🛟GoPlus : le piratage de 387,5 millions de Bitget a exploité la chaîne de confiance dans la signature des transactions, pas les clés privées🛟🛟
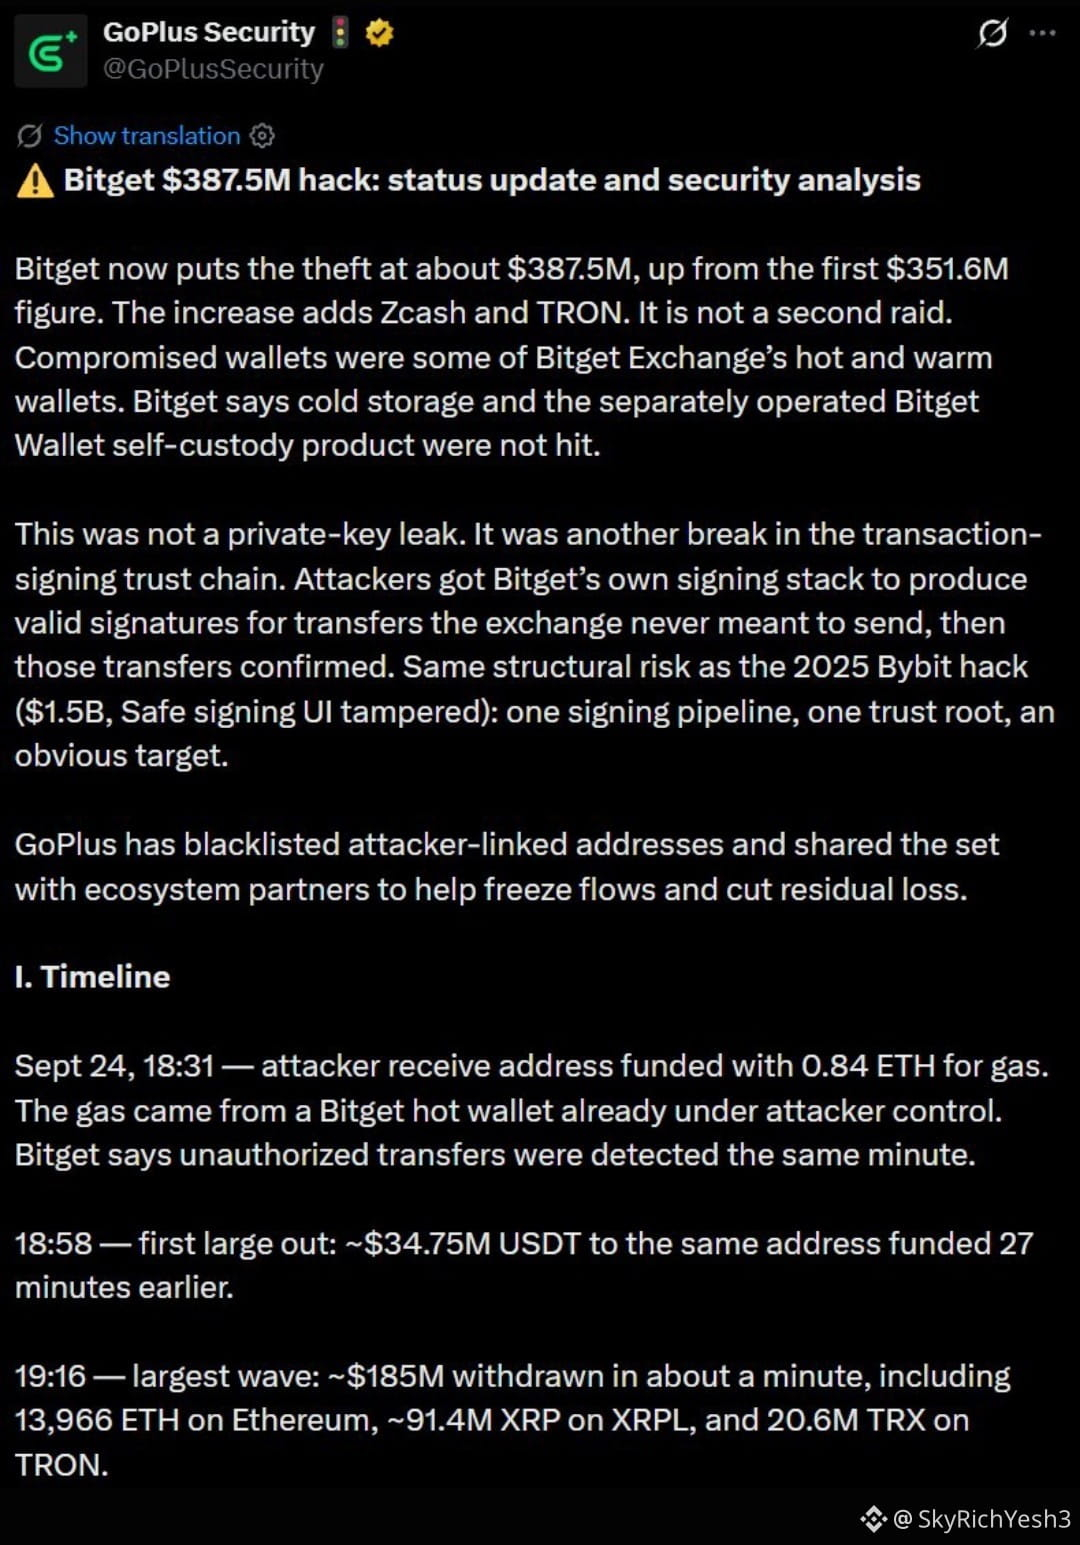
💥💥💥GoPlus Security a déclaré que son examen de l’incident de sécurité de 387,5 millions de Bitget a révélé que l’attaque n’impliquait pas une fuite de clés privées, mais plutôt un compromis de la chaîne de confiance dans la signature des transactions.💥💥💥
🌐🌐🌐Les attaquants ont violé un système backend critique de portefeuilles, falsifié des données de transactions et provoqué que le flux de signature autorisée de Bitget génère des signatures valides pour des transferts que la plateforme d’échange n’avait pas l’intention d’effectuer.🌐🌐🌐
☯️☯️☯️GoPlus a indiqué que la fenêtre de siphonnage des fonds a duré environ 2 heures et 25 minutes, avec la plus grande vague déplaçant environ 185 millions de dollars en environ une minute.☯️☯️☯️
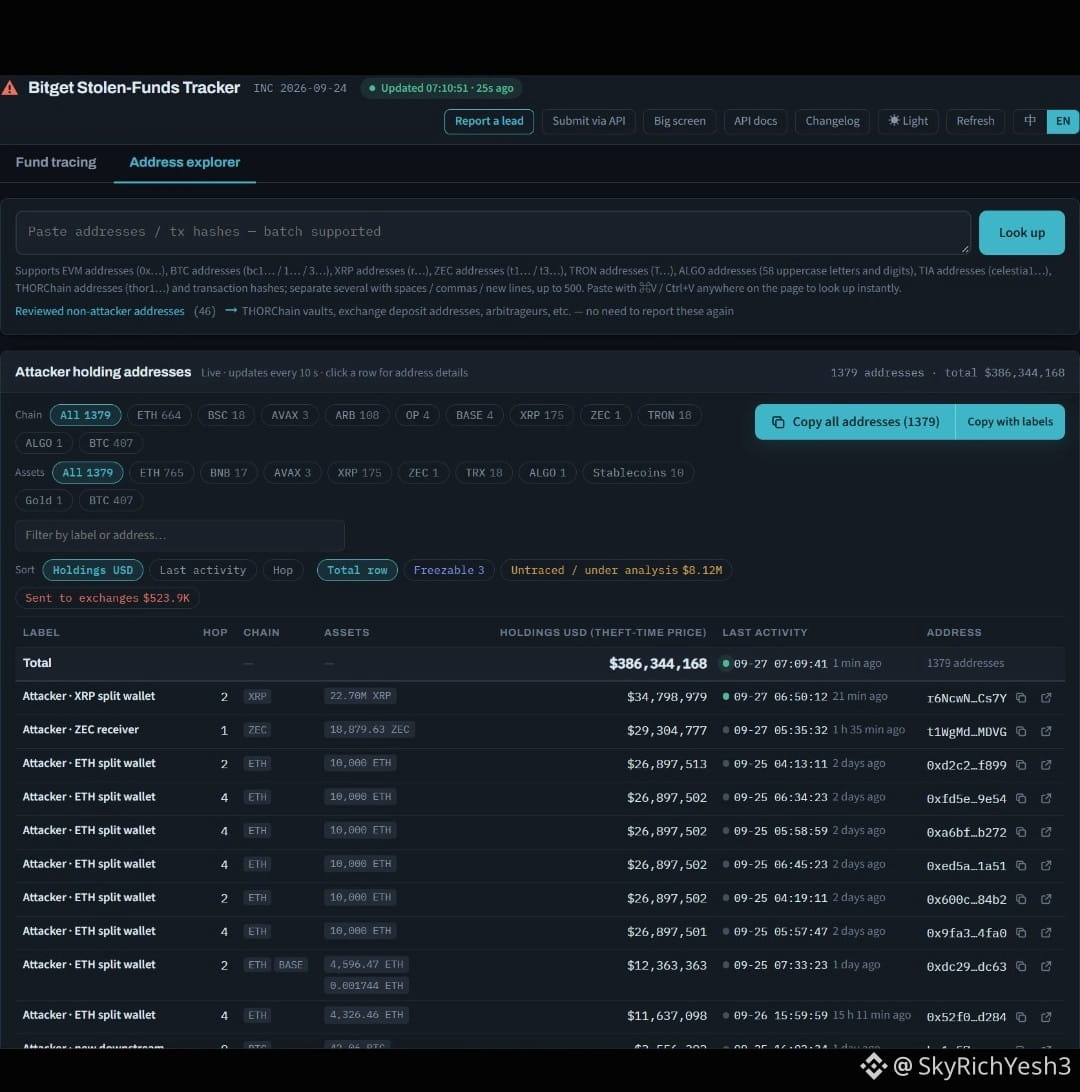
🕋🕋GoPlus a mis en liste noire des adresses liées aux attaquants et les a partagées avec des partenaires de l’écosystème. GoPlus a déclaré que cet incident présente des similitudes structurelles avec le piratage de Bybit en 2025, même si Bitget n’a pas encore publié de rapport technique complet et que la méthode d’intrusion initiale reste non confirmée.🕋
#CircleMints500MUSDCOnSolana
#SECSaysTokenBuybacksNotAutoSecurities
$BERA
$OP
$WLD
🛟🛟🛟GoPlus : le piratage de 387,5 millions de Bitget a exploité la chaîne de confiance dans la signature des transactions, pas les clés privées🛟🛟
💥💥💥GoPlus Security a déclaré que son examen de l’incident de sécurité de 387,5 millions de Bitget a révélé que l’attaque n’impliquait pas une fuite de clés privées, mais plutôt un compromis de la chaîne de confiance dans la signature des transactions.💥💥💥
🌐🌐🌐Les attaquants ont violé un système backend critique de portefeuilles, falsifié des données de transactions et provoqué que le flux de signature autorisée de Bitget génère des signatures valides pour des transferts que la plateforme d’échange n’avait pas l’intention d’effectuer.🌐🌐🌐
☯️☯️☯️GoPlus a indiqué que la fenêtre de siphonnage des fonds a duré environ 2 heures et 25 minutes, avec la plus grande vague déplaçant environ 185 millions de dollars en environ une minute.☯️☯️☯️
🕋🕋GoPlus a mis en liste noire des adresses liées aux attaquants et les a partagées avec des partenaires de l’écosystème. GoPlus a déclaré que cet incident présente des similitudes structurelles avec le piratage de Bybit en 2025, même si Bitget n’a pas encore publié de rapport technique complet et que la méthode d’intrusion initiale reste non confirmée.🕋
#CircleMints500MUSDCOnSolana
#SECSaysTokenBuybacksNotAutoSecurities
$BERA
$OP
$WLD