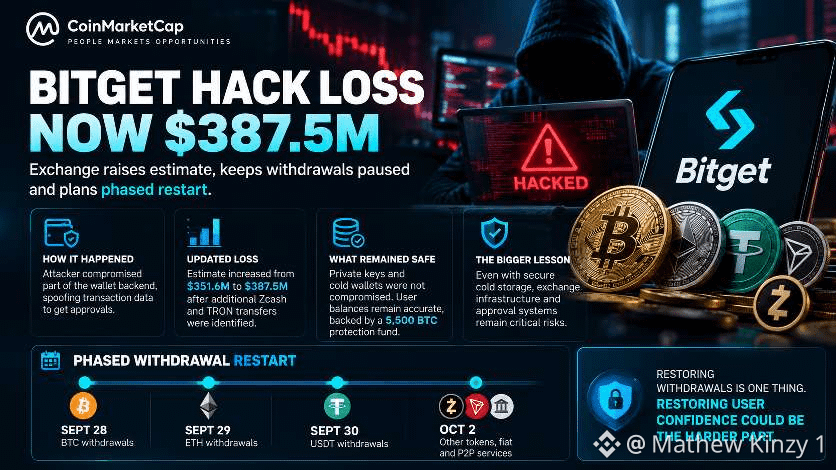
Le piratage de Bitget de 387,5 M$ est un rappel que la sécurité d’une bourse ne consiste pas uniquement à protéger les clés privées.
Bitget affirme que l’attaquant a compromis une partie de son infrastructure de portefeuille, en usurpant des données de transaction de sorte que son système d’autorisation approuve les transferts. La bourse indique que les clés privées et les portefeuilles froids n’ont pas été compromis.
La perte estimée est désormais passée de 351,6 M$ à 387,5 M$, après l’identification de transferts supplémentaires en Zcash et en TRON. Bitget dit qu’il s’agit d’une comptabilisation plus complète de la brèche initiale, et non d’une autre attaque.
Désormais, place à l’épreuve la plus difficile : la récupération et les retraits.
Les retraits de $BTC doivent reprendre le 28 septembre, suivis par $ETH le 29 septembre, $USDT le 30 septembre, et d’autres actifs, ainsi que les services fiduciaires et P2P, le 2 octobre. Bitget indique que son Fonds de protection couvre l’impact financier.
Pour moi, l’enseignement important va au-delà d’une seule bourse.
Les plateformes crypto peuvent disposer d’un stockage à froid sécurisé et, pourtant, être exposées à un risque majeur dans l’infrastructure qui contrôle la manière dont les transactions sont approuvées.
Après un incident de 387,5 M$, rétablir les retraits est une chose. Rétablir la confiance des utilisateurs pourrait être la partie la plus difficile.
$BGB #hack #Macro Insights#
Bitget affirme que l’attaquant a compromis une partie de son infrastructure de portefeuille, en usurpant des données de transaction de sorte que son système d’autorisation approuve les transferts. La bourse indique que les clés privées et les portefeuilles froids n’ont pas été compromis.
La perte estimée est désormais passée de 351,6 M$ à 387,5 M$, après l’identification de transferts supplémentaires en Zcash et en TRON. Bitget dit qu’il s’agit d’une comptabilisation plus complète de la brèche initiale, et non d’une autre attaque.
Désormais, place à l’épreuve la plus difficile : la récupération et les retraits.
Les retraits de $BTC doivent reprendre le 28 septembre, suivis par $ETH le 29 septembre, $USDT le 30 septembre, et d’autres actifs, ainsi que les services fiduciaires et P2P, le 2 octobre. Bitget indique que son Fonds de protection couvre l’impact financier.
Pour moi, l’enseignement important va au-delà d’une seule bourse.
Les plateformes crypto peuvent disposer d’un stockage à froid sécurisé et, pourtant, être exposées à un risque majeur dans l’infrastructure qui contrôle la manière dont les transactions sont approuvées.
Après un incident de 387,5 M$, rétablir les retraits est une chose. Rétablir la confiance des utilisateurs pourrait être la partie la plus difficile.
$BGB #hack #Macro Insights#