#circletetherfreezebitgethackerwallet
🔒 Défense On-Chain : les émetteurs de stablecoins gèlent les fonds volés après le récent piratage de Bitget 🚨
🚨 Que s’est-il passé ?
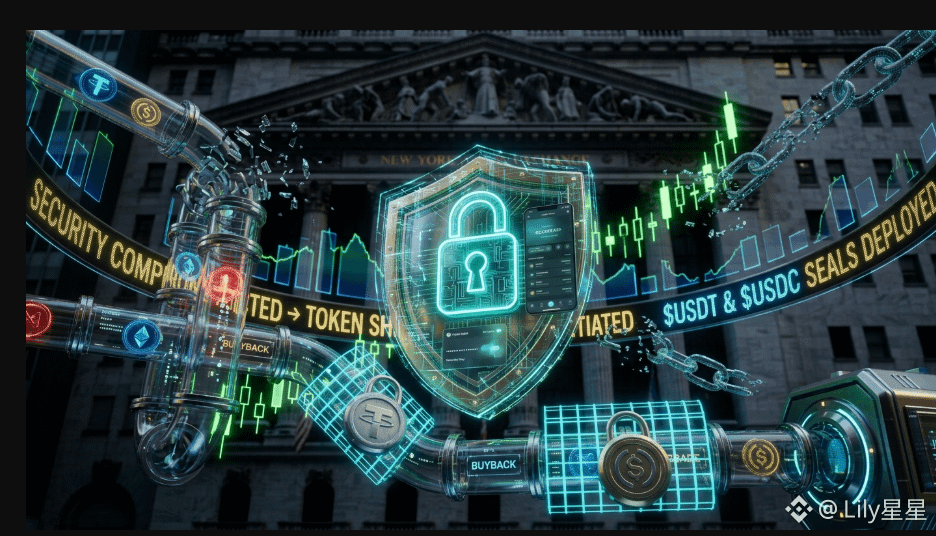
À la suite d’une importante faille de sécurité sur la plateforme d’échange crypto mondiale Bitget, totalisant environ 351 M$ à 387 M$ d’actifs volés, les principaux émetteurs de stablecoins Circle et Tether ont réagi rapidement en blacklistant les adresses des hackers liées à l’incident.
Le portefeuille principal ciblé, identifié sur Etherscan comme « Bitget Exploiter 8 », a été blacklisté afin de neutraliser environ 318 000 $ en USDC et USDT.
🔑 Points clés & détails de l’incident
Réponse sectorielle collaborative : Circle et Tether ont mené un gel conjoint et rapide. Circle a blacklisté l’adresse du pirate sur Ethereum, et Tether a banni le portefeuille peu après pour verrouiller les actifs adossés au dollar.
Méthode d’attaque identifiée : Gracy Chen, PDG de Bitget, a confirmé que les attaquants avaient compromis un système d’infrastructure côté back-end et avaient usurpé des données de transaction. Il ne s’agissait ni d’une fuite de clé privée, ni d’une compromission du stockage à froid de l’échange.
Le fonds de protection des utilisateurs couvre les pertes : Bitget a assuré que son fonds de protection des utilisateurs de 464 M$+ couvre intégralement tous les actifs volés. Des pauses temporaires de retrait ont été mises en place strictement à titre de mesure de sécurité.
Les limites des gels centralisés : Bien que les émetteurs de stablecoins puissent geler l’USDT et l’USDC sur les chaînes EVM, les hackers ont rapidement converti l’essentiel des fonds volés en actifs « non gélables » (comme l’Ether), mettant en évidence à la fois la puissance et les limites des interventions de sécurité centralisées dans Web3.
💡 Pourquoi c’est important pour les traders
Centralisation vs. résistance à la censure : Le gel rapide des stablecoins montre comment les grands émetteurs protègent l’écosystème, tout en rappelant que les stablecoins indexés peuvent être contrôlés au niveau du contrat intelligent.
Goulots de blanchiment : La mise en liste noire des portefeuilles malveillants limite les routes des ponts inter-chaînes, forçant les hackers vers des chemins traçables, peu liquides et surveillés par des analystes de sécurité.
Que pensez-vous du pouvoir des émetteurs de stablecoins de geler des fonds ? Dites-le nous en commentaire ! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity
🔒 Défense On-Chain : les émetteurs de stablecoins gèlent les fonds volés après le récent piratage de Bitget 🚨
🚨 Que s’est-il passé ?
À la suite d’une importante faille de sécurité sur la plateforme d’échange crypto mondiale Bitget, totalisant environ 351 M$ à 387 M$ d’actifs volés, les principaux émetteurs de stablecoins Circle et Tether ont réagi rapidement en blacklistant les adresses des hackers liées à l’incident.
Le portefeuille principal ciblé, identifié sur Etherscan comme « Bitget Exploiter 8 », a été blacklisté afin de neutraliser environ 318 000 $ en USDC et USDT.
🔑 Points clés & détails de l’incident
Réponse sectorielle collaborative : Circle et Tether ont mené un gel conjoint et rapide. Circle a blacklisté l’adresse du pirate sur Ethereum, et Tether a banni le portefeuille peu après pour verrouiller les actifs adossés au dollar.
Méthode d’attaque identifiée : Gracy Chen, PDG de Bitget, a confirmé que les attaquants avaient compromis un système d’infrastructure côté back-end et avaient usurpé des données de transaction. Il ne s’agissait ni d’une fuite de clé privée, ni d’une compromission du stockage à froid de l’échange.
Le fonds de protection des utilisateurs couvre les pertes : Bitget a assuré que son fonds de protection des utilisateurs de 464 M$+ couvre intégralement tous les actifs volés. Des pauses temporaires de retrait ont été mises en place strictement à titre de mesure de sécurité.
Les limites des gels centralisés : Bien que les émetteurs de stablecoins puissent geler l’USDT et l’USDC sur les chaînes EVM, les hackers ont rapidement converti l’essentiel des fonds volés en actifs « non gélables » (comme l’Ether), mettant en évidence à la fois la puissance et les limites des interventions de sécurité centralisées dans Web3.
💡 Pourquoi c’est important pour les traders
Centralisation vs. résistance à la censure : Le gel rapide des stablecoins montre comment les grands émetteurs protègent l’écosystème, tout en rappelant que les stablecoins indexés peuvent être contrôlés au niveau du contrat intelligent.
Goulots de blanchiment : La mise en liste noire des portefeuilles malveillants limite les routes des ponts inter-chaînes, forçant les hackers vers des chemins traçables, peu liquides et surveillés par des analystes de sécurité.
Que pensez-vous du pouvoir des émetteurs de stablecoins de geler des fonds ? Dites-le nous en commentaire ! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity