⚠️ Les pertes après le hack de Bitget atteignent 387,5 M$ tandis que les retraits restent suspendus
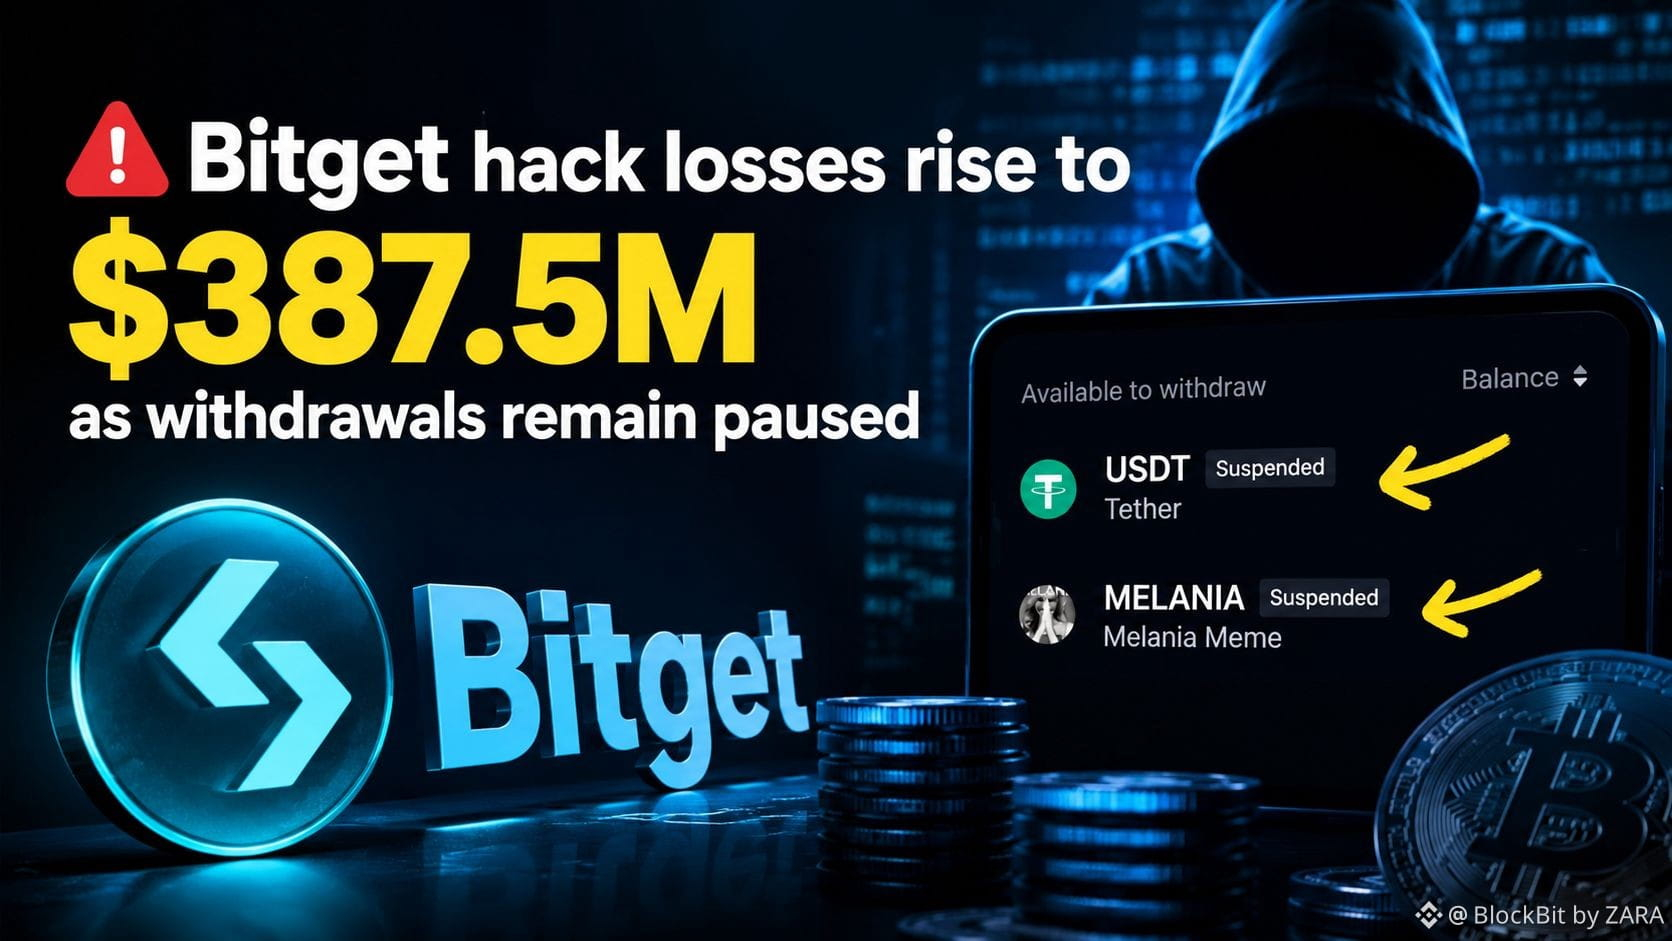
Bitget a relevé ses pertes estimées liées à la faille de sécurité du 24 septembre à environ 387,5 millions de dollars, contre 351,6 millions initialement.
La plateforme indique que cette hausse s’explique par de nouvelles investigations de traçage on-chain ayant identifié des actifs supplémentaires en Zcash et en TRON impliqués dans l’incident initial. Elle ne correspond pas à une nouvelle attaque ni à des transferts non autorisés supplémentaires.
La faille a touché une partie de l’infrastructure des portefeuilles « hot » et « warm » de Bitget, tandis que ses portefeuilles froids sont restés sécurisés. D’après la PDG Gracy Chen, les attaquants n’auraient pas dérobé de clés privées. Au lieu de cela, ils auraient compromis un système backend et falsifié des données de transaction pour rendre des transferts non autorisés plausibles pour le processus d’autorisation de la bourse. L’enquête menée avec Mandiant et SlowMist est toujours en cours.
Bitget a temporairement suspendu les retraits, tandis que les dépôts et le trading restent opérationnels. La plateforme affirme que son fonds de protection des utilisateurs de 464 M$+ couvre la perte déclarée.
Des hackers liés à la Corée du Nord sont actuellement le principal suspect, mais l’attribution n’a pas été confirmée de manière indépendante ; elle ne doit donc pas être présentée comme un fait établi.
Bitget poursuit également les efforts de récupération, avec des sociétés de sécurité du secteur et d’autres plateformes impliquées dans le traçage des actifs volés.
La question la plus importante est désormais la rapidité avec laquelle Bitget pourra rétablir les retraits et récupérer les fonds touchés...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca
Bitget a relevé ses pertes estimées liées à la faille de sécurité du 24 septembre à environ 387,5 millions de dollars, contre 351,6 millions initialement.
La plateforme indique que cette hausse s’explique par de nouvelles investigations de traçage on-chain ayant identifié des actifs supplémentaires en Zcash et en TRON impliqués dans l’incident initial. Elle ne correspond pas à une nouvelle attaque ni à des transferts non autorisés supplémentaires.
La faille a touché une partie de l’infrastructure des portefeuilles « hot » et « warm » de Bitget, tandis que ses portefeuilles froids sont restés sécurisés. D’après la PDG Gracy Chen, les attaquants n’auraient pas dérobé de clés privées. Au lieu de cela, ils auraient compromis un système backend et falsifié des données de transaction pour rendre des transferts non autorisés plausibles pour le processus d’autorisation de la bourse. L’enquête menée avec Mandiant et SlowMist est toujours en cours.
Bitget a temporairement suspendu les retraits, tandis que les dépôts et le trading restent opérationnels. La plateforme affirme que son fonds de protection des utilisateurs de 464 M$+ couvre la perte déclarée.
Des hackers liés à la Corée du Nord sont actuellement le principal suspect, mais l’attribution n’a pas été confirmée de manière indépendante ; elle ne doit donc pas être présentée comme un fait établi.
Bitget poursuit également les efforts de récupération, avec des sociétés de sécurité du secteur et d’autres plateformes impliquées dans le traçage des actifs volés.
La question la plus importante est désormais la rapidité avec laquelle Bitget pourra rétablir les retraits et récupérer les fonds touchés...
#PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca