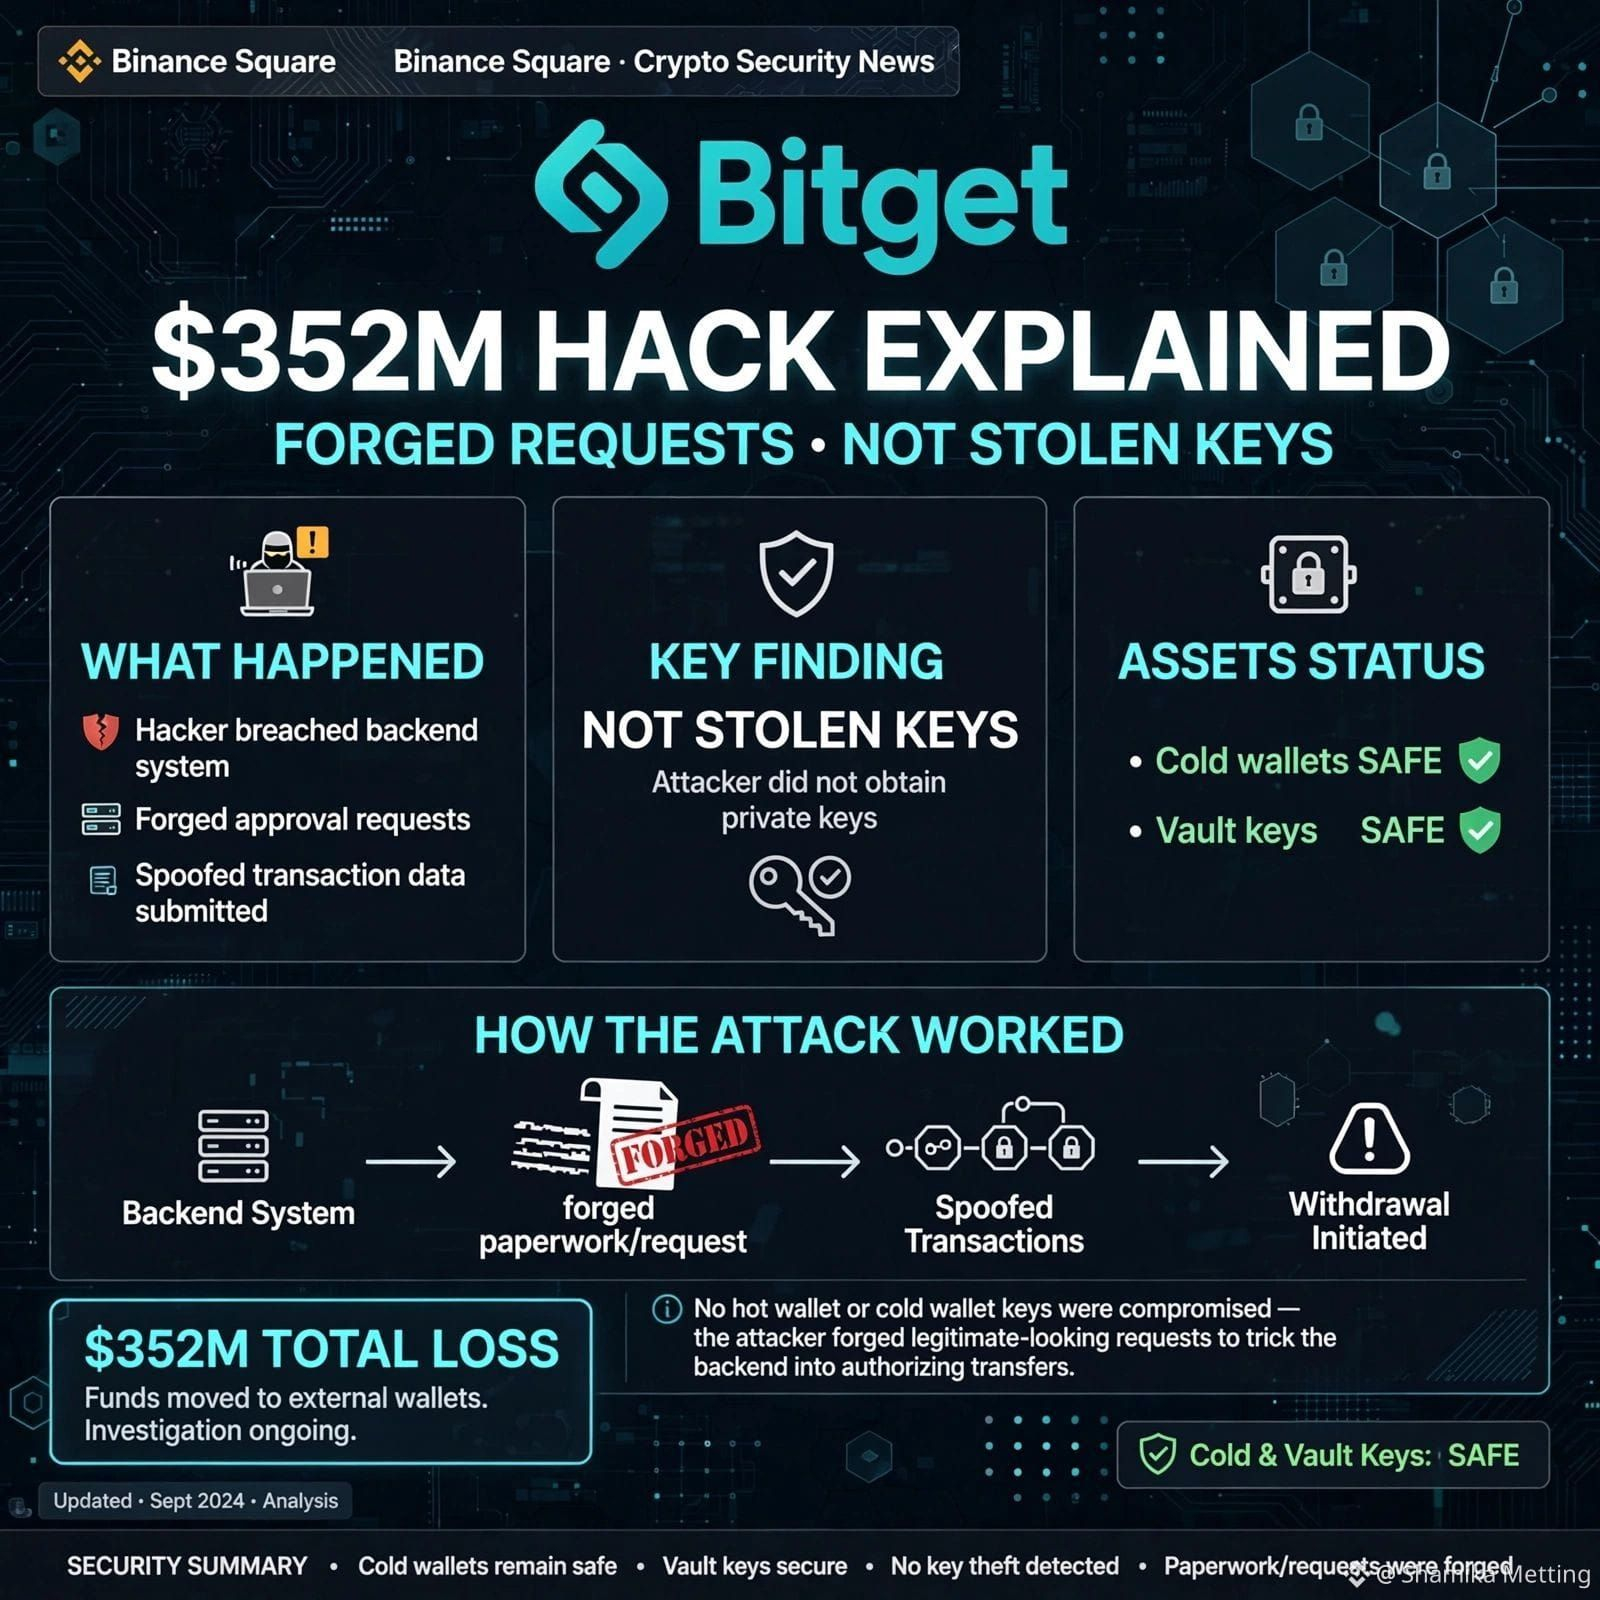
🚨 Une intrusion a été expliquée chez Bitget pour une valeur de 352 millions de dollars : demandes falsifiées, pas de clés volées !
Tout le monde s’affole à cause des clés privées. Mais la directrice générale de Bitget, Gracy Chen, a confirmé quelque chose d’encore plus inquiétant.
Que s’est-il réellement passé ?
❌ Les clés privées n’ont pas été volées (cold, hot et warm protégées dans des coffres sécurisés)
❌ Les demandes de retrait des utilisateurs n’ont pas été falsifiées
✅ Les attaquants ont compromis un système critique et de secours (Backend)
✅ Ils ont falsifié les données des transactions
✅ Ils ont déclenché le processus d’autorisation de Bitget pour déplacer 351,6 millions de dollars
Imaginez ceci comme : « Ils n’ont pas forcé le coffre ; ils ont falsifié les documents ». Les clés du coffre n’ont jamais quitté le bâtiment ; quelqu’un a simplement créé de faux reçus officiels.
État actuel :
Détection à 18h31 UTC le 24 septembre
Les portefeuilles froids sont en sécurité
Le fonds de protection des utilisateurs couvrira une perte de 464 millions de dollars
La présidente relie l’attaque à des connexions avec la Corée du Nord à partir de preuves issues d’adresses IP
Que pensez-vous : les plateformes CEX devraient-elles rendre leur backend public (open source) ?
Merci de continuer
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Tout le monde s’affole à cause des clés privées. Mais la directrice générale de Bitget, Gracy Chen, a confirmé quelque chose d’encore plus inquiétant.
Que s’est-il réellement passé ?
❌ Les clés privées n’ont pas été volées (cold, hot et warm protégées dans des coffres sécurisés)
❌ Les demandes de retrait des utilisateurs n’ont pas été falsifiées
✅ Les attaquants ont compromis un système critique et de secours (Backend)
✅ Ils ont falsifié les données des transactions
✅ Ils ont déclenché le processus d’autorisation de Bitget pour déplacer 351,6 millions de dollars
Imaginez ceci comme : « Ils n’ont pas forcé le coffre ; ils ont falsifié les documents ». Les clés du coffre n’ont jamais quitté le bâtiment ; quelqu’un a simplement créé de faux reçus officiels.
État actuel :
Détection à 18h31 UTC le 24 septembre
Les portefeuilles froids sont en sécurité
Le fonds de protection des utilisateurs couvrira une perte de 464 millions de dollars
La présidente relie l’attaque à des connexions avec la Corée du Nord à partir de preuves issues d’adresses IP
Que pensez-vous : les plateformes CEX devraient-elles rendre leur backend public (open source) ?
Merci de continuer
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys