
Les hackers nord-coréens sont vraiment une véritable nuisance, capables d’inventer toutes sortes de combines.
En plus de voler l’argent des bourses, ils ne laissent pas non plus les particuliers tranquilles. Récemment, des hackers nord-coréens se sont fait passer pour des intervieweurs d’IA et d’entreprises crypto, ciblant en particulier les designers web, les ingénieurs et les personnes travaillant sur du Web3.
Le procédé n’est pas compliqué.
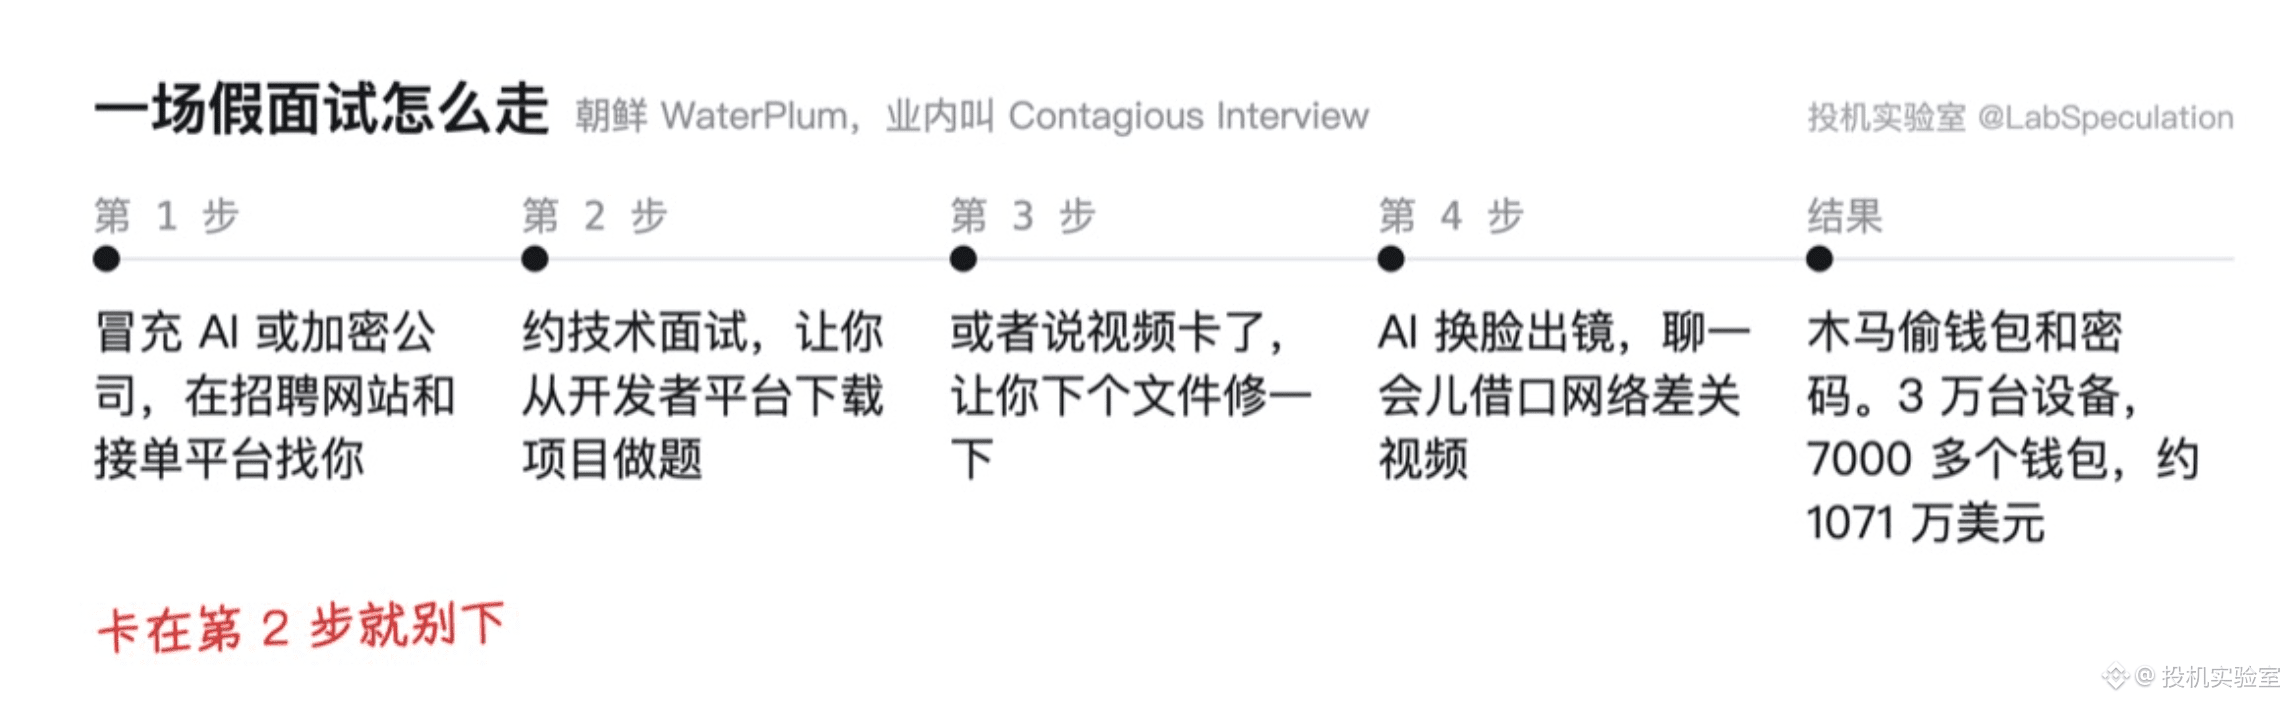
On vous fait passer un entretien technique : vous téléchargez un projet depuis la plateforme développeur pour résoudre des exercices, ou bien une vidéo se bloque, vous téléchargez ensuite un fichier à corriger. Or, le fichier contient un cheval de Troie : ils volent les portefeuilles et les mots de passe.
L’intervieweur utilise aussi l’IA pour vous faire un deepfake, et après avoir discuté un moment, il prétexte que la connexion réseau est mauvaise pour couper la vidéo.
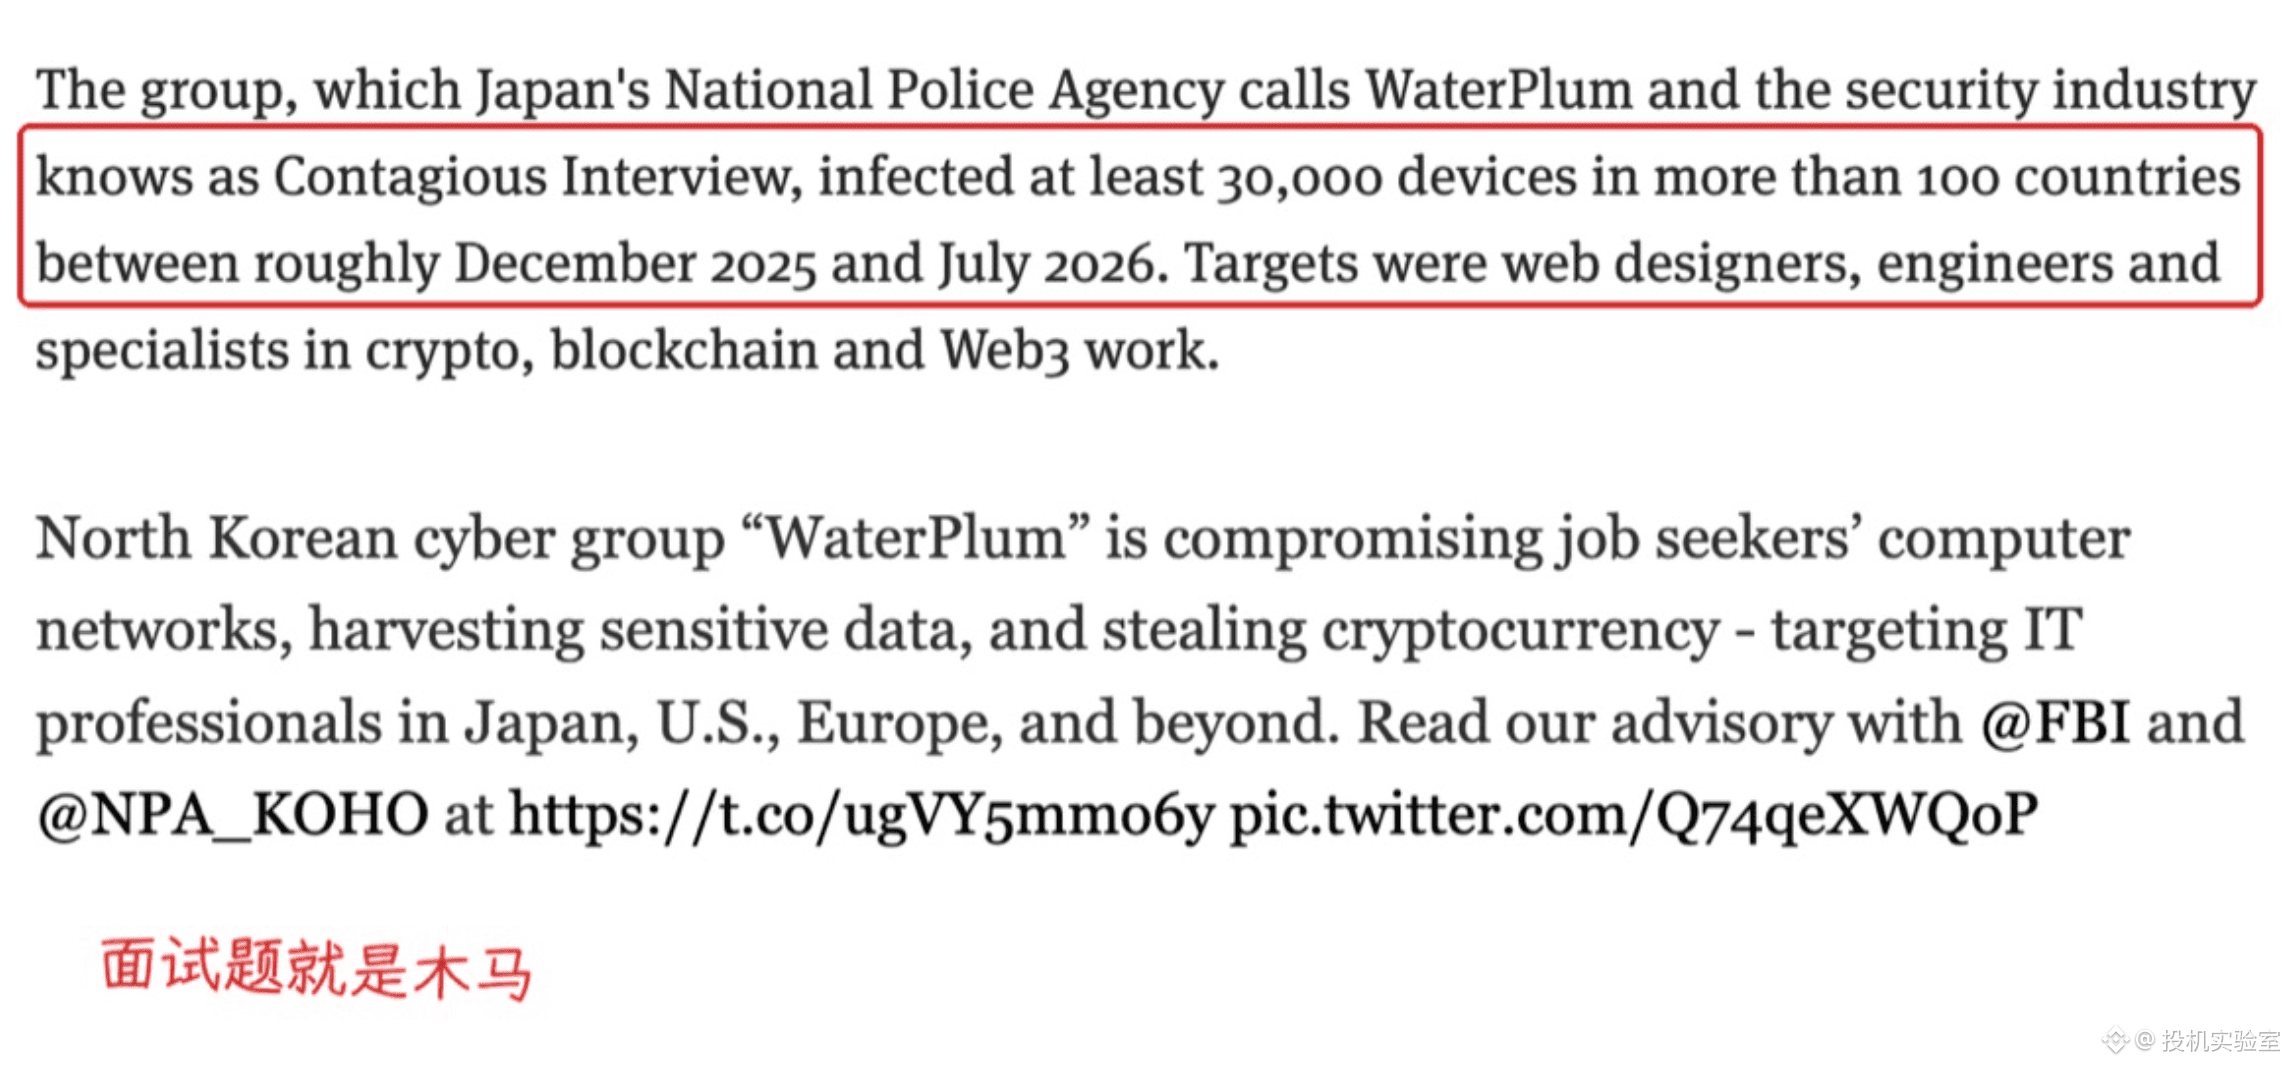
Ces jours-ci, sept institutions des États-Unis, du Japon, d’Allemagne et d’Australie ont conjointement lancé un avertissement : cette fausse campagne d’entretiens aurait infecté au moins 30 000 appareils. Ils auraient dérobé des fonds ou des identifiants depuis plus de 7 000 portefeuilles, et environ 10,71 millions de dollars auraient été transférés vers Pyongyang.
Si un “entretien” vous demande de télécharger quelque chose et de l’exécuter, ne le faites pas sur un ordinateur qui contient un portefeuille… $BTC