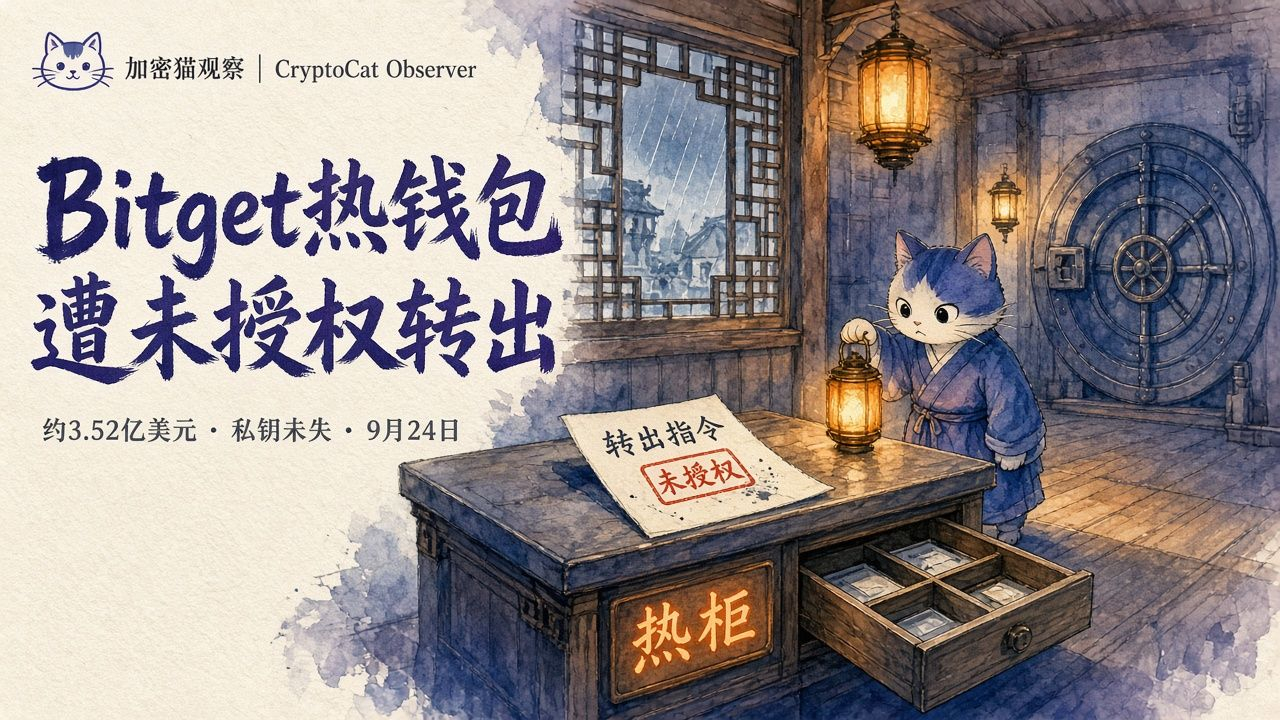
24 septembre 18h31 (UTC, fuseau horaire 8 de l’est le 25 septembre à 02h31), le système de sécurité de Bitget a détecté que certains portefeuilles chauds ont fait l’objet de retraits non autorisés. La société a alors immédiatement lancé une réponse d’urgence. D’après l’annonce officielle, les fonds touchés s’élèvent à environ 351,6 millions de dollars ; les portefeuilles froids restent totalement sûrs et l’incident a été limité à certaines couches des portefeuilles chauds et des portefeuilles tempérés. L’entreprise indique que les pertes côté plateforme sont couvertes par un fonds de garantie détenu par les utilisateurs : ce fonds représente un encours de plus de 464 millions de dollars. Elle affirme également que les soldes des comptes sont exacts et que les actifs des utilisateurs sont protégés. Les recharges et les transactions restent ouvertes après l’événement, tandis que les retraits sont temporairement suspendus, en tant que mesure de prévention pendant la phase de révision de sécurité.
Par la suite, la PDG Gracy Chen a précisé que l’attaquant s’est introduit dans le système d’arrière-plan critique de l’infrastructure des portefeuilles, a falsifié les données de transaction et a déclenché le processus d’autorisation pour finaliser les retraits ; le vol de la clé privée a été exclu. Les adresses anormales ont été identifiées, marquées et signalées aux organismes concernés ainsi qu’aux équipes de sécurité on-chain ; tout autre retrait non autorisé a été contenu. Un rapport technique complet sera publié après confirmation des résultats de l’enquête, et aucun calendrier précis pour la reprise des retraits n’a encore été communiqué. Les utilisateurs inter-plateformes doivent eux-mêmes vérifier les annonces des canaux officiels et l’état des retraits ; ne faites pas confiance à des instructions de transfert non officielles.
#Bitget #安全 #交易所 ne constitue pas un conseil en investissement
Par la suite, la PDG Gracy Chen a précisé que l’attaquant s’est introduit dans le système d’arrière-plan critique de l’infrastructure des portefeuilles, a falsifié les données de transaction et a déclenché le processus d’autorisation pour finaliser les retraits ; le vol de la clé privée a été exclu. Les adresses anormales ont été identifiées, marquées et signalées aux organismes concernés ainsi qu’aux équipes de sécurité on-chain ; tout autre retrait non autorisé a été contenu. Un rapport technique complet sera publié après confirmation des résultats de l’enquête, et aucun calendrier précis pour la reprise des retraits n’a encore été communiqué. Les utilisateurs inter-plateformes doivent eux-mêmes vérifier les annonces des canaux officiels et l’état des retraits ; ne faites pas confiance à des instructions de transfert non officielles.
#Bitget #安全 #交易所 ne constitue pas un conseil en investissement