


Le groupe de piratage ShinyHunters a affirmé que les données qu’il aurait dérobées au FBI contiennent des dossiers d’évaluation psychiatrique et médicale du personnel du bureau. Si cette allégation est confirmée, il ne s’agira pas seulement d’une fuite de données concernant des employés, mais plutôt d’un désastre durable en matière de contre-espionnage et de risque d’identité, qui ne peut pas être corrigé par une simple réinitialisation du mot de passe.
Analyses sanguines, notes sur la santé mentale et une cartographie de la main-d’œuvre par type d’affection
Les documents dont il a été question cette semaine ressemblent davantage à des dossiers cliniques qu’à un fichier sur le personnel. Selon la BBC, qui a examiné une sélection des documents dérobés, les dossiers médicaux incluent des résultats d’analyses de sang et d’urine, les observations des médecins, les allergies et d’autres problèmes de santé, ainsi que les noms réels et adresses des agents.
D’après un examen mené par Reuters portant sur six autres documents, certains dossiers se composent d’évaluations de santé mentale avant de commencer un emploi, de résultats d’électrocardiogrammes, d’un document mentionnant que le candidat a montré « des signes de dépression » au lycée, ainsi que d’un article indiquant que la personne prenait de l’aspirine quotidiennement et était allergique à certaines substances.
Reuters a partiellement confirmé certains des dossiers à partir de détails issus des bureaux de crédit, de profils LinkedIn et d’informations provenant d’une personne connaissant les évaluations du FBI.
Comme l’affirme Etay Maor, vice-président de la threat intelligence chez Cato Networks, dans son interview accordée à la BBC :
Les mots de passe peuvent être réinitialisés s’ils sont volés, mais pas les dossiers médicaux.
Pourquoi un portail d’emploi du FBI détenait des données d’identité de niveau espion
Les dossiers médicaux mettent en évidence un problème déjà important d’exposition du personnel. Cryptopolitan a déjà rapporté que Reuters avait examiné un échantillon de 5 000 lignes reliant des employés identifiés du FBI à des emplois relevant du renseignement, de la surveillance et du contre-espionnage, y compris des opérations en Russie et en Chine. Les cybercriminels affirment que le volume complet des données volées se situe entre deux et trois téraoctets.
Le site FBIJobs.gov contient une multitude d’informations sur ses candidats et ses employés. De plus, ShinyHunters a affirmé qu’il avait aussi piraté des systèmes internes, comme le service MedLink du FBI et des systèmes de vérification des antécédents, mais jusqu’à présent cette allégation n’a pas été vérifiée de manière indépendante par Reuters. Mercredi, le FBI a indiqué qu’il « enquêtait activement et de manière agressive » sur l’affaire, alors que la cause reste inconnue.
Un groupe d’extorsion qui avait omis de réclamer la rançon
ShinyHunters n’est pas un nom nouveau. D’après Huntress, il s’agit d’une opération motivée financièrement qui existe au moins depuis 2019 et qui s’est fait connaître pour avoir volé des données SaaS et cloud à grande échelle, tout en recourant à des tactiques d’extorsion « payez ou fuiterez ».
Cette fois, le groupe a rompu avec les précédents. Au lieu d’exiger de l’argent, il a plutôt cherché à obtenir des excuses du FBI pour un avis de mai qu’il a affirmé lui avoir fait offense, même s’il a finalement retiré cette demande.
D’après Cryptopolitan, FBIJobs.gov utilise la technologie Oracle PeopleSoft et Google’s Mandiant a relié ShinyHunters aux piratages de PeopleSoft qui ont exploité la vulnérabilité CVE-2026-35273, qu’Oracle a évaluée avec une note de 9,8 sur 10. À ce stade, aucune preuve n’apparaît dans le domaine public reliant cette vulnérabilité à la brèche.
Les échos de la brèche de l’OPM en 2015
Des dossiers du personnel fédéral avaient déjà causé un tel niveau de dégâts auparavant. D’après le Government Accountability Office (GAO), la brèche subie par l’Office of Personnel Management (OPM) en 2015 a compromis des données sensibles d’environ 22 millions d’employés et de sous-traitants fédéraux. Le GAO a ensuite découvert que l’agence responsable de la majorité des contrôles de sécurité fédéraux n’avait pas installé entièrement les dispositifs de protection de la vie privée dans tous les systèmes qu’elle examinait.
Eric O’Neill, un ancien agent du FBI qui a créé Nexasure AI, a déclaré à Reuters que les informations médicales font passer cet événement à un niveau similaire, et pourraient attirer l’attention de services de renseignement hostiles.
Je serais stupéfait si le renseignement russe ne frappait pas à leur porte et ne leur disait : « On veut ces données, donnez-les.
— Eric O’Neill, ancien agent du FBI et fondateur de Nexasure AI, s’exprimant pour Reuters
Le projet de loi tombe sur tout le monde
La fuite ne fera pas bouger les marchés mondiaux à elle seule, mais des incidents comme celui-ci font grimper les coûts de sécurité, de conformité et d’assurance dans tous les secteurs. L’étude de 2026 d’IBM sur les brèches place le coût moyen mondial à 4,99 millions de dollars, soit +12 %, tandis que les attaques pilotées par l’IA ont augmenté de 56 %. Son indice X-Force indique que l’exploitation des applications exposées au public a progressé de 44 % et que les compromissions majeures de la chaîne d’approvisionnement ont presque quadruplé en cinq ans.
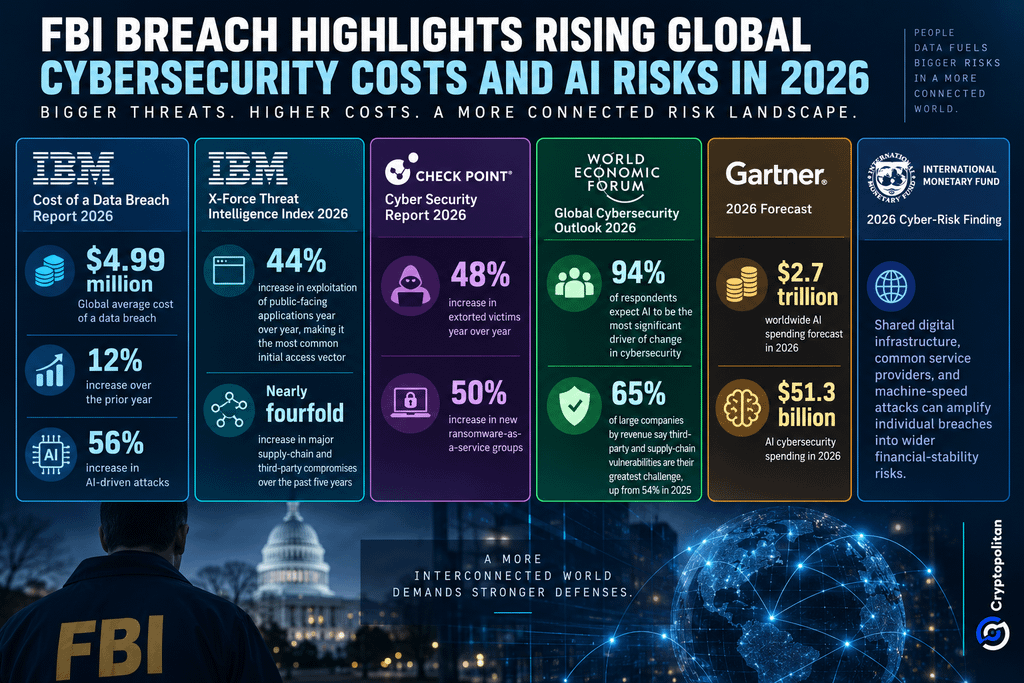 La brèche du FBI met en évidence la hausse des coûts mondiaux de cybersécurité et les risques liés à l’IA en 2026
La pression devient structurelle. Check Point a enregistré une hausse de 48 % des victimes d’extorsion, tandis que le Forum économique mondial a constaté que 94 % des répondants s’attendent à ce que l’IA soit la plus grande force en train de remodeler la cybersécurité. Gartner prévoit 2,7 billions de dollars de dépenses mondiales en IA en 2026, tandis que le FMI avertit que le partage d’infrastructures numériques et des attaques à la vitesse de la machine peuvent transformer des atteintes individuelles en risques plus larges pour la stabilité financière.
Si vous lisez ceci, vous êtes déjà en avance. Restez-y grâce à notre newsletter.