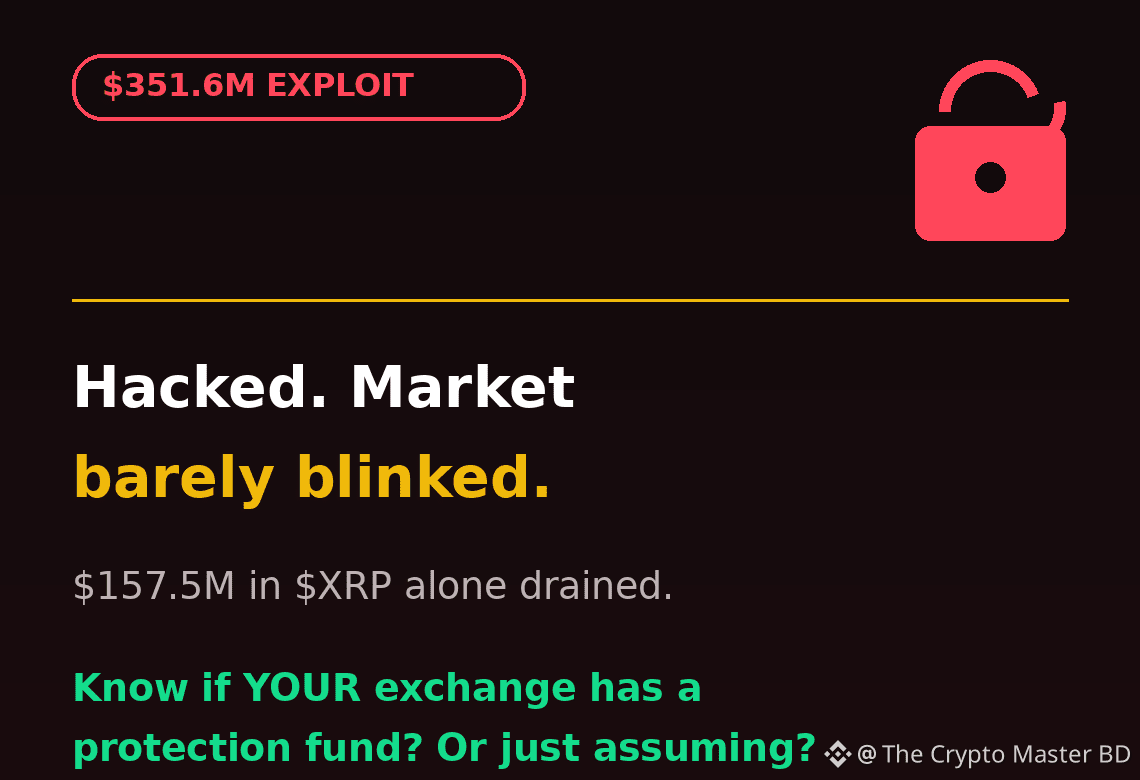
351,6 M$ disparus en un seul exploit. $XRP seul : 157,5 M$. Et le marché n’a à peine bronché. 🎯
Bitget a confirmé que des pirates ont pénétré un système backend dans son infrastructure de portefeuille, ont falsifié des données de transaction et ont vidé des portefeuilles hot/warm. Le groupe Lazarus de Corée du Nord est soupçonné — le même groupe lié au piratage de 1,5 Md$ de Bybit plus tôt cette année.
La partie qui devrait réellement vous inquiéter n’est pas le piratage lui-même. C’est ceci :
→ Les cold wallets n’ont pas été touchés — c’est arrivé parce que les hot wallets sont toujours le maillon faible, sur N’IMPORTE QUEL échange
→ 102,9 M XRP ont été répartis en 5 nouveaux portefeuilles en quelques heures — des hackers qui vont vite pour brouiller la trace
→ Le prix du XRP a à peine baissé — en hausse de 16 % sur la semaine malgré la brèche — la preuve que les marchés absorbent désormais même des exploits à hauteur de 350 M$ sans panique
→ Le fonds de protection des utilisateurs de Bitget (464 M$) couvre l’intégralité de la perte — voilà pourquoi les fonds d’assurance comptent plus que ce que les gens réalisent
Voici la vraie leçon : les piratages d’échanges deviennent suffisamment courants pour que le marché ait cessé de réagir comme avant. Ce n’est pas forcément une bonne nouvelle — cela signifie simplement que tout le monde s’est habitué au risque.
🎯 Si vos fonds sont déposés sur un échange en ce moment — savez-vous réellement s’il dispose d’un fonds de protection, ou vous supposez juste que c’est « trop gros pour être piraté » ?
$XRP #bitgethack #CryptoSecurity
Bitget a confirmé que des pirates ont pénétré un système backend dans son infrastructure de portefeuille, ont falsifié des données de transaction et ont vidé des portefeuilles hot/warm. Le groupe Lazarus de Corée du Nord est soupçonné — le même groupe lié au piratage de 1,5 Md$ de Bybit plus tôt cette année.
La partie qui devrait réellement vous inquiéter n’est pas le piratage lui-même. C’est ceci :
→ Les cold wallets n’ont pas été touchés — c’est arrivé parce que les hot wallets sont toujours le maillon faible, sur N’IMPORTE QUEL échange
→ 102,9 M XRP ont été répartis en 5 nouveaux portefeuilles en quelques heures — des hackers qui vont vite pour brouiller la trace
→ Le prix du XRP a à peine baissé — en hausse de 16 % sur la semaine malgré la brèche — la preuve que les marchés absorbent désormais même des exploits à hauteur de 350 M$ sans panique
→ Le fonds de protection des utilisateurs de Bitget (464 M$) couvre l’intégralité de la perte — voilà pourquoi les fonds d’assurance comptent plus que ce que les gens réalisent
Voici la vraie leçon : les piratages d’échanges deviennent suffisamment courants pour que le marché ait cessé de réagir comme avant. Ce n’est pas forcément une bonne nouvelle — cela signifie simplement que tout le monde s’est habitué au risque.
🎯 Si vos fonds sont déposés sur un échange en ce moment — savez-vous réellement s’il dispose d’un fonds de protection, ou vous supposez juste que c’est « trop gros pour être piraté » ?
$XRP #bitgethack #CryptoSecurity