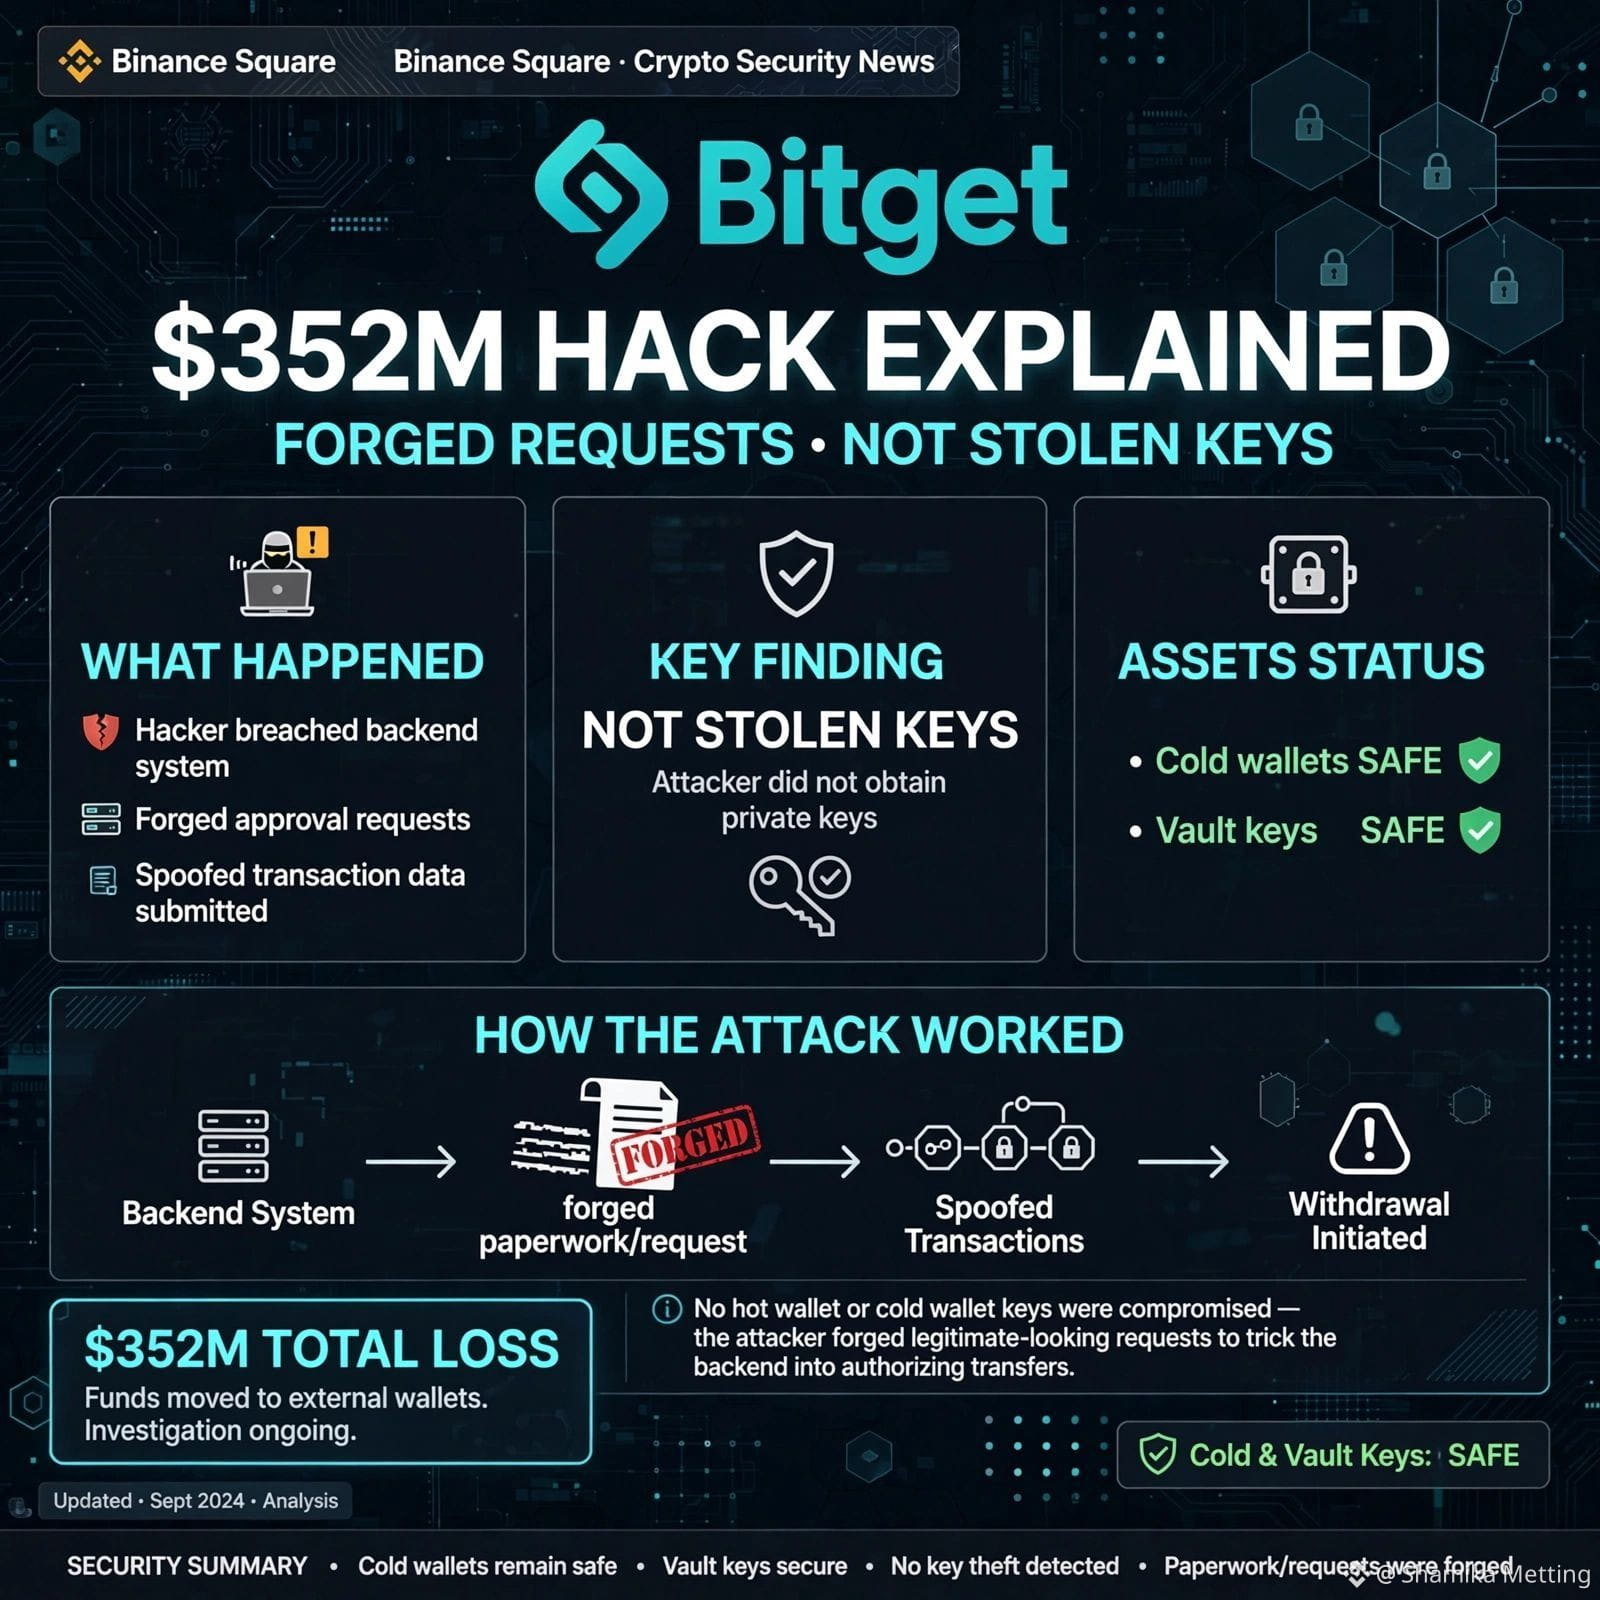
🚨 Des détails sur la compromission de Bitget d’une valeur de 352 millions de dollars : des demandes falsifiées, pas des clés volées !
Tout le monde panique au sujet des clés privées. Mais la PDG de Bitget, Gracy Chen, a confirmé quelque chose de plus inquiétant.
Que s’est-il passé réellement :
❌ Les clés privées (cold, hot et warm, conservées dans des coffres sécurisés) n’ont pas été volées
❌ Les demandes de retrait des utilisateurs n’ont pas été falsifiées
✅ Les attaquants ont compromis un système vital et en coulisses (backend) crucial
✅ Ils ont falsifié les données des transactions
✅ Ils ont déclenché le processus d’autorisation de Bitget pour transférer 351,6 millions de dollars
Imaginez la situation ainsi : « Ils n’ont pas forcé le coffre, ils ont falsifié les papiers. » Les clés du coffre n’ont jamais quitté le bâtiment ; quelqu’un a simplement créé des reçus officiels falsifiés.
Situation actuelle :
Détecté à 18:31 UTC le 24 septembre
Les portefeuilles cold sont sécurisés
Le Fonds de protection des utilisateurs de 464 millions de dollars couvrira la valeur de la perte
La PDG relie l’attaque à des connexions en provenance de la Corée du Nord à partir d’indices tirés d’adresses IP
Et vous, pensez-vous que les plateformes CEX devraient rendre leur backend open source ?
Suite, s’il vous plaît
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Tout le monde panique au sujet des clés privées. Mais la PDG de Bitget, Gracy Chen, a confirmé quelque chose de plus inquiétant.
Que s’est-il passé réellement :
❌ Les clés privées (cold, hot et warm, conservées dans des coffres sécurisés) n’ont pas été volées
❌ Les demandes de retrait des utilisateurs n’ont pas été falsifiées
✅ Les attaquants ont compromis un système vital et en coulisses (backend) crucial
✅ Ils ont falsifié les données des transactions
✅ Ils ont déclenché le processus d’autorisation de Bitget pour transférer 351,6 millions de dollars
Imaginez la situation ainsi : « Ils n’ont pas forcé le coffre, ils ont falsifié les papiers. » Les clés du coffre n’ont jamais quitté le bâtiment ; quelqu’un a simplement créé des reçus officiels falsifiés.
Situation actuelle :
Détecté à 18:31 UTC le 24 septembre
Les portefeuilles cold sont sécurisés
Le Fonds de protection des utilisateurs de 464 millions de dollars couvrira la valeur de la perte
La PDG relie l’attaque à des connexions en provenance de la Corée du Nord à partir d’indices tirés d’adresses IP
Et vous, pensez-vous que les plateformes CEX devraient rendre leur backend open source ?
Suite, s’il vous plaît
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys