#bitgetbreachforgedrequestsnotstolenkeys
🚨 L’histoire vraie derrière la compromission de Bitget 🚨
Le monde des cryptomonnaies est en émoi, mais allons droit au fait avec des preuves vérifiables concernant la compromission de Bitget de 351,6 millions de dollars.
Avertissement : ce n’est pas ce que vous imaginez.
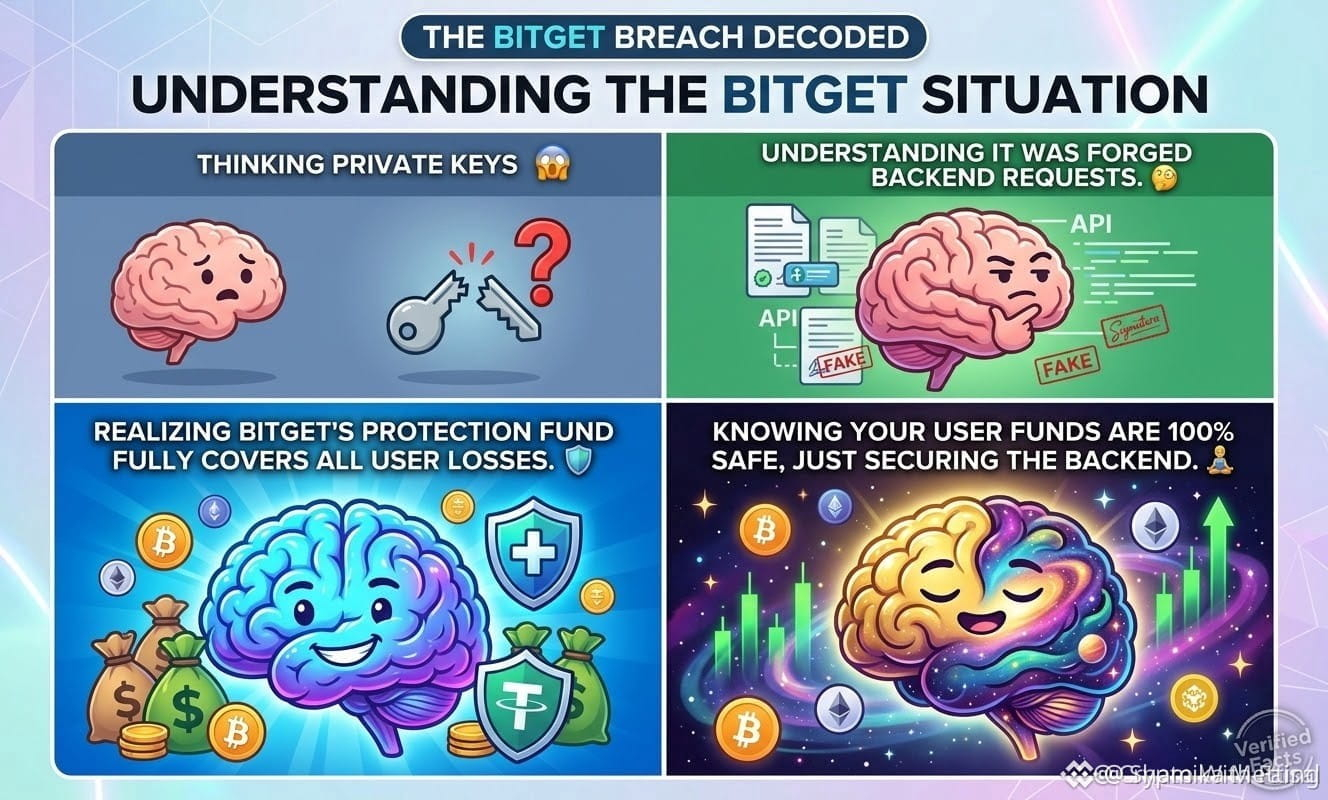
Les attaquants n’ont pas volé les clés des coffres ! À la place, ils ont pénétré un système de type backdoor, ont falsifié des documents de transaction et ont fait passer de fausses demandes de retrait via le processus d’approbation lui-même de Bitget.
Pourquoi ce détail technique compte-t-il ?
Parce que le vol de clés signifie un saignement sans fin. 🩸
Des requêtes fictives = colmater la brèche et stopper l’hémorragie. 🛑
Bonne nouvelle :
✅ Les clés sont en sécurité : les clés privées n’ont jamais quitté leur emplacement.
✅ Les coffres sont protégés : seuls les portefeuilles chauds et “chauds-mi-temps” ont été visés. Le stockage à froid reste sûr à 100%.
✅ Les utilisateurs vont bien : le fonds de protection de Bitget de 464 millions de dollars couvre entièrement la perte de 351,6 millions de dollars.
Les retraits ont été temporairement suspendus afin de procéder à un audit de sécurité complet, mais la PDG Gracy Chen a confirmé que les actifs des utilisateurs sont en sécurité.
Cet incident prouve que l’infrastructure backdoor est devenue le nouveau champ de bataille dans Web3. Soyez attentif et restez en sécurité ! 🛡️
Suite, s’il vous plaît
$AVAX
🚨 L’histoire vraie derrière la compromission de Bitget 🚨
Le monde des cryptomonnaies est en émoi, mais allons droit au fait avec des preuves vérifiables concernant la compromission de Bitget de 351,6 millions de dollars.
Avertissement : ce n’est pas ce que vous imaginez.
Les attaquants n’ont pas volé les clés des coffres ! À la place, ils ont pénétré un système de type backdoor, ont falsifié des documents de transaction et ont fait passer de fausses demandes de retrait via le processus d’approbation lui-même de Bitget.
Pourquoi ce détail technique compte-t-il ?
Parce que le vol de clés signifie un saignement sans fin. 🩸
Des requêtes fictives = colmater la brèche et stopper l’hémorragie. 🛑
Bonne nouvelle :
✅ Les clés sont en sécurité : les clés privées n’ont jamais quitté leur emplacement.
✅ Les coffres sont protégés : seuls les portefeuilles chauds et “chauds-mi-temps” ont été visés. Le stockage à froid reste sûr à 100%.
✅ Les utilisateurs vont bien : le fonds de protection de Bitget de 464 millions de dollars couvre entièrement la perte de 351,6 millions de dollars.
Les retraits ont été temporairement suspendus afin de procéder à un audit de sécurité complet, mais la PDG Gracy Chen a confirmé que les actifs des utilisateurs sont en sécurité.
Cet incident prouve que l’infrastructure backdoor est devenue le nouveau champ de bataille dans Web3. Soyez attentif et restez en sécurité ! 🛡️
Suite, s’il vous plaît
$AVAX