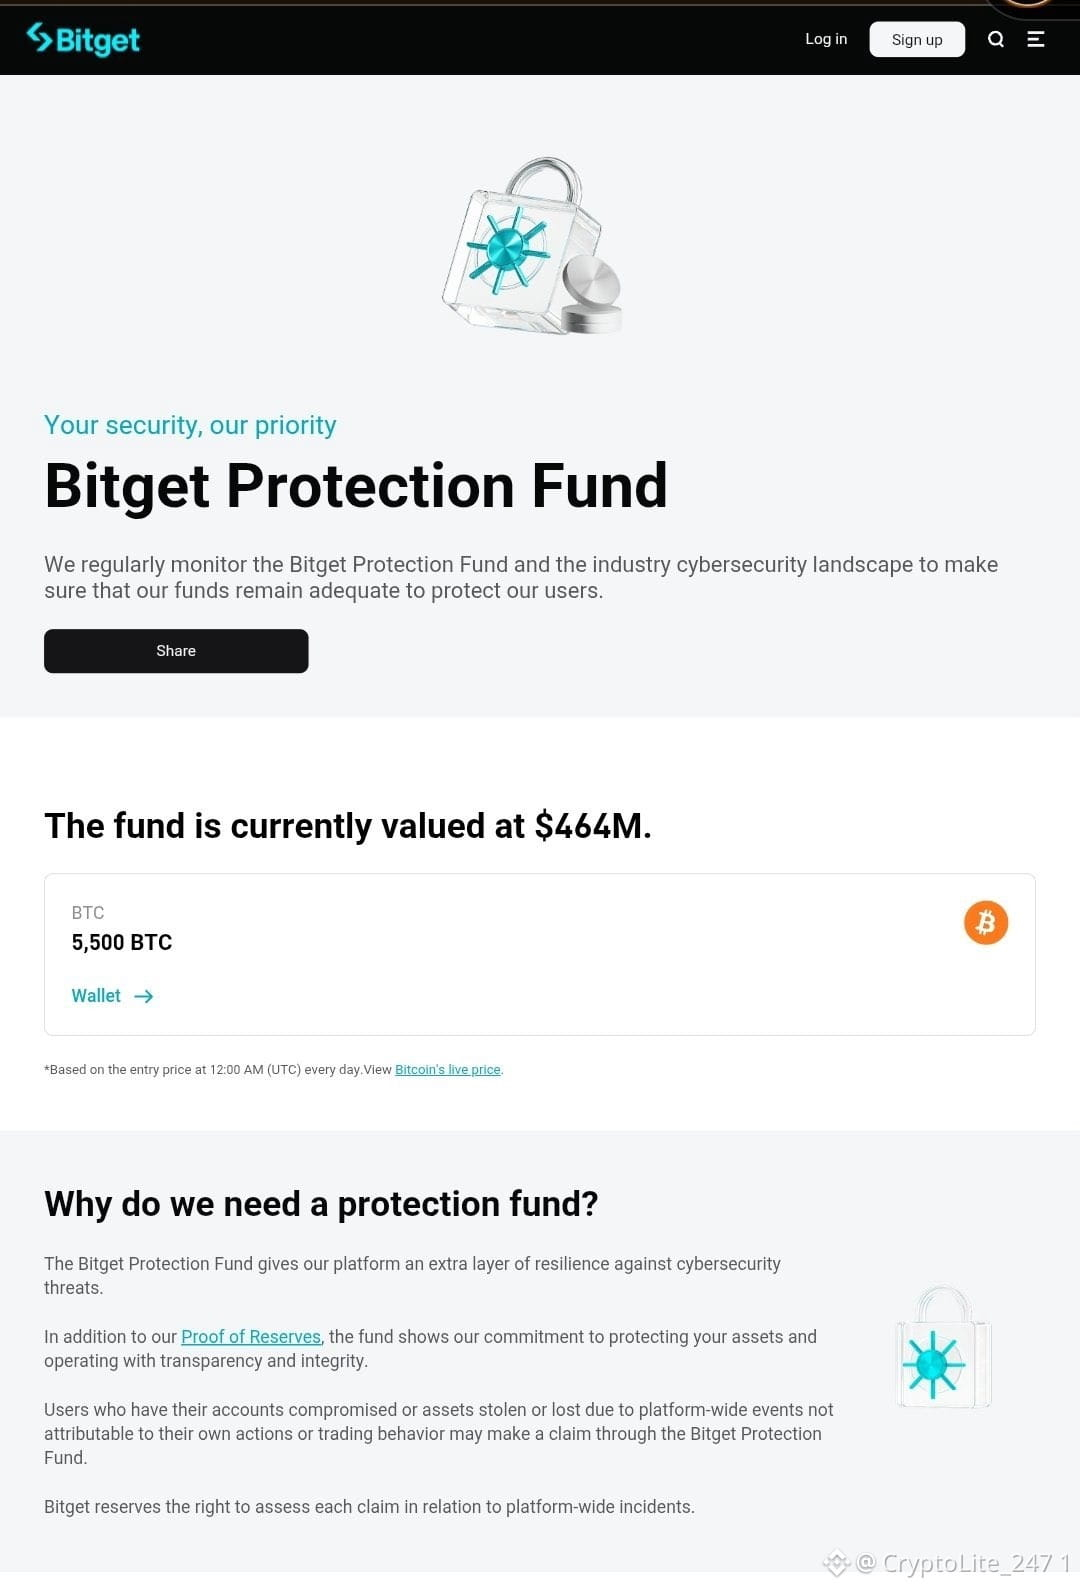
351,6 M$ retirés des portefeuilles Bitget. L’ETH, le USDT et d’autres actifs majeurs ont été impliqués. Mais avant que la chronologie ne vire à la panique, voici ce qui est réellement confirmé. Bitget indique que des transferts non autorisés ont touché une partie de son infrastructure de portefeuilles chauds et tièdes le 24 septembre. L’activité en chaîne montre des actifs, dont ETH, USDT, USDC, XRP, BNB et AVAX, qui ont été déplacés, et certains USDT/USDT0 volés ont ensuite été échangés contre de l’ETH. Bitget a temporairement suspendu les retraits pendant que l’enquête se poursuit, mais affirme que ses portefeuilles froids restent sécurisés, que les soldes clients sont exacts et que le trading ainsi que les dépôts continuent de fonctionner. Son Fonds de protection des utilisateurs détiendrait plus de 464 M$, dépassant la perte estimée de 351,6 M$. Cette partie fait encore l’objet d’investigations. Bitget a déclaré que l’attaque impliquait un système de portefeuille backend compromis, utilisé pour usurper (falsifier) les informations de transaction et déclencher l’autorisation, tandis que des enquêteurs examinent des liens présumés avec la Corée du Nord. Je suis dans l’écosystème Bitget à la fois en tant qu’utilisateur et Builder ; ne relayons pas de rumeurs avant que l’enquête complète ne soit terminée. ETH et USDT font partie des actifs impliqués, mais cela ne signifie pas que les fonds de chaque utilisateur de Bitget aient été perdus. Pour l’instant : des faits plutôt que la peur, une vérification plutôt que la spéculation. Nous suivrons de près les mises à jour officielles. 🩵 Nous nous tenons aux côtés de @Bitget. #Analyse du prix BTC# #Tendances macroéconomiques#


Publier
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.