
🚨 3,5 milliards de dollars volés ! Bitget connaît un grave incident de sécurité
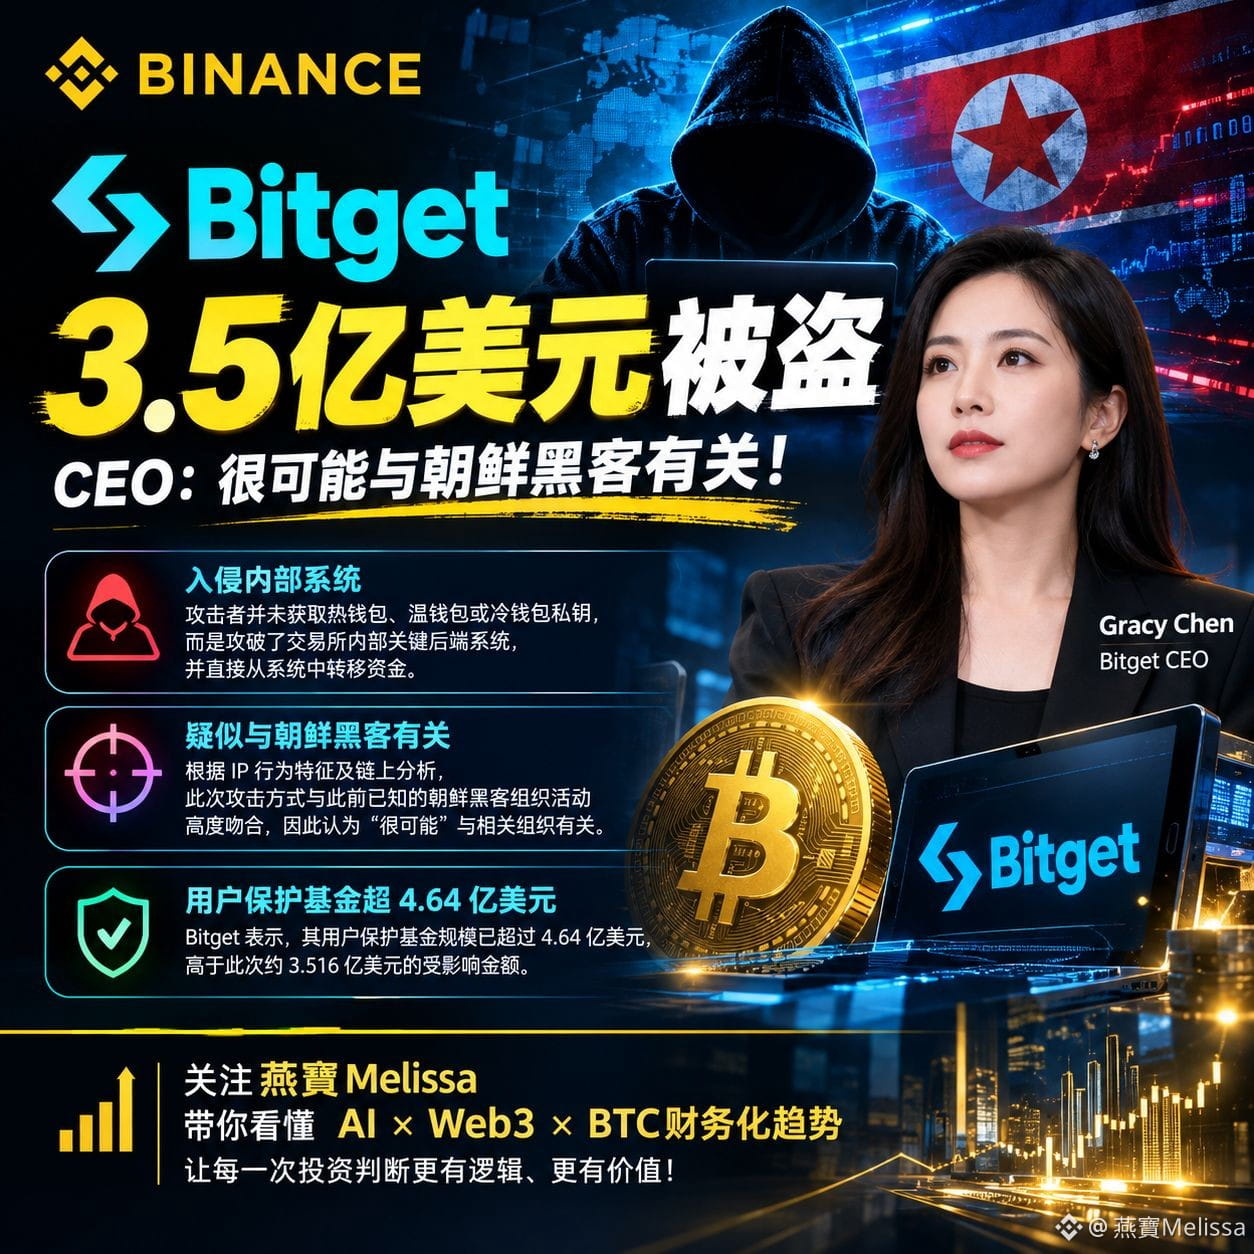
Le 24 septembre, Bitget a détecté plusieurs sorties de fonds non autorisées provenant de portefeuilles chauds. La plateforme confirme que des actifs d’environ 351,6 millions de dollars ont été touchés.
Ce qui est encore plus préoccupant :
🔴 La clé privée n’a pas été volée ?
Le PDG de Bitget, Gracy Chen, indique que les attaquants n’ont pas eu accès aux clés privées des portefeuilles chauds, tièdes ou froids. Ils auraient plutôt compromis les systèmes backend clés de l’exchange, en falsifiant les données de transaction, puis en déclenchant le processus d’autorisation pour transférer les fonds.
🔴 Suspecté d’être lié à des hackers nord-coréens ?
Gracy Chen précise que, d’après les caractéristiques actuelles des IP et l’analyse on-chain, la méthode d’attaque de cette affaire correspond fortement à des activités menées précédemment par des groupes de hackers nord-coréens. L’entreprise estime donc que c’est « très probablement » lié à ces organisations. Cette attribution reste toutefois une hypothèse en cours d’enquête et ne constitue pas une conclusion judiciaire finale.
🔴 Que deviennent les actifs des utilisateurs ?
Bitget indique que son fonds de protection des utilisateurs dépasse 464 millions de dollars, soit plus que le montant d’environ 351,6 millions de dollars affecté. Par ailleurs, les opérations de trading et de dépôt restent en cours ; les retraits sont temporairement suspendus le temps d’effectuer des contrôles de sécurité.
Cet événement mérite surtout une réflexion de l’ensemble du secteur :
peut-être que ce n’est pas seulement la question de savoir si « la clé privée a fuité », mais plutôt :
si l’attaquant n’a même pas besoin d’obtenir la clé privée, et peut néanmoins compromettre le backend d’un exchange et déclencher un processus d’autorisation — où se situe alors la véritable frontière de sécurité des plateformes centralisées ?
Pour les utilisateurs ordinaires, ce à quoi il faut vraiment prêter attention, c’est :
• l’architecture des portefeuilles de l’exchange
• l’isolation entre clé privée et droits d’accès au backend
• le contrôle des risques et les mécanismes de multi-signature
• la réalité, la transparence et la couverture du fonds de protection des utilisateurs
• quand les retraits seront rétablis après un incident de sécurité majeur
L’affaire des 351,6 millions de dollars nous le rappelle une fois de plus :
🔐 La sécurité des actifs ≠ seulement « la sécurité de la clé privée »
🏦 La sécurité d’un exchange ≠ seulement « la sécurité du cold wallet »
🧠 La sécurité réelle, c’est un système complet : des droits d’accès, aux systèmes, aux processus, jusqu’à la surveillance on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Le 24 septembre, Bitget a détecté plusieurs sorties de fonds non autorisées provenant de portefeuilles chauds. La plateforme confirme que des actifs d’environ 351,6 millions de dollars ont été touchés.
Ce qui est encore plus préoccupant :
🔴 La clé privée n’a pas été volée ?
Le PDG de Bitget, Gracy Chen, indique que les attaquants n’ont pas eu accès aux clés privées des portefeuilles chauds, tièdes ou froids. Ils auraient plutôt compromis les systèmes backend clés de l’exchange, en falsifiant les données de transaction, puis en déclenchant le processus d’autorisation pour transférer les fonds.
🔴 Suspecté d’être lié à des hackers nord-coréens ?
Gracy Chen précise que, d’après les caractéristiques actuelles des IP et l’analyse on-chain, la méthode d’attaque de cette affaire correspond fortement à des activités menées précédemment par des groupes de hackers nord-coréens. L’entreprise estime donc que c’est « très probablement » lié à ces organisations. Cette attribution reste toutefois une hypothèse en cours d’enquête et ne constitue pas une conclusion judiciaire finale.
🔴 Que deviennent les actifs des utilisateurs ?
Bitget indique que son fonds de protection des utilisateurs dépasse 464 millions de dollars, soit plus que le montant d’environ 351,6 millions de dollars affecté. Par ailleurs, les opérations de trading et de dépôt restent en cours ; les retraits sont temporairement suspendus le temps d’effectuer des contrôles de sécurité.
Cet événement mérite surtout une réflexion de l’ensemble du secteur :
peut-être que ce n’est pas seulement la question de savoir si « la clé privée a fuité », mais plutôt :
si l’attaquant n’a même pas besoin d’obtenir la clé privée, et peut néanmoins compromettre le backend d’un exchange et déclencher un processus d’autorisation — où se situe alors la véritable frontière de sécurité des plateformes centralisées ?
Pour les utilisateurs ordinaires, ce à quoi il faut vraiment prêter attention, c’est :
• l’architecture des portefeuilles de l’exchange
• l’isolation entre clé privée et droits d’accès au backend
• le contrôle des risques et les mécanismes de multi-signature
• la réalité, la transparence et la couverture du fonds de protection des utilisateurs
• quand les retraits seront rétablis après un incident de sécurité majeur
L’affaire des 351,6 millions de dollars nous le rappelle une fois de plus :
🔐 La sécurité des actifs ≠ seulement « la sécurité de la clé privée »
🏦 La sécurité d’un exchange ≠ seulement « la sécurité du cold wallet »
🧠 La sécurité réelle, c’est un système complet : des droits d’accès, aux systèmes, aux processus, jusqu’à la surveillance on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB