#bitgetbreachforgedrequestsnotstolenkeys
La violation de Bitget offre une leçon bien plus intéressante que « 350 M$ ont été piratés ».
Bitget affirme que les attaquants n'ont pas dérobé ses clés privées.
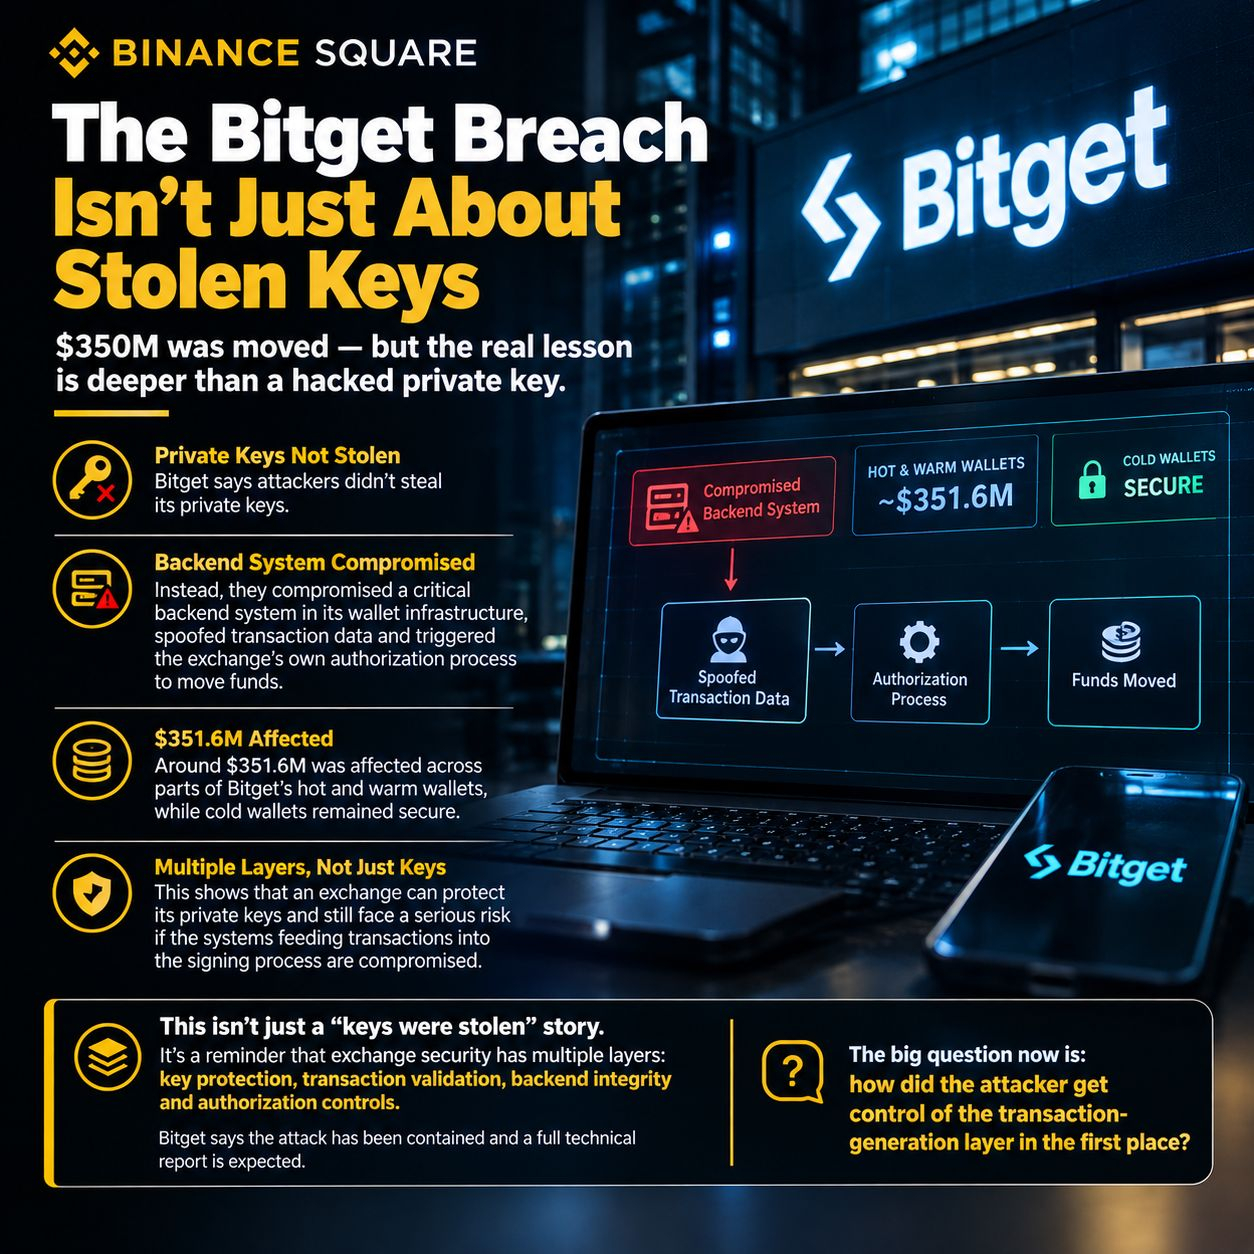
À la place, ils ont compromis un système backend critique au sein de son infrastructure de portefeuille, ont usurpé les données de transaction et ont déclenché le propre processus d'autorisation de la bourse pour transférer des fonds.
Environ 351,6 M$ ont été touchés sur certaines parties des portefeuilles hot et warm de Bitget, tandis que l'échange indique que ses portefeuilles cold sont restés sécurisés.
C'est la partie qui, selon moi, mérite d'être soulignée.
Une bourse crypto peut protéger ses clés privées et pourtant rencontrer un problème de sécurité sérieux si les systèmes qui alimentent le processus de signature des transactions peuvent être compromis.
Donc ce n'est pas simplement une histoire de « clés volées ».
C'est un rappel que la sécurité d'un échange comporte plusieurs couches : protection des clés, validation des transactions, intégrité du backend et contrôles d'autorisation.
Bitget indique que l'attaque a été contenue et qu'un rapport technique complet est attendu.
La grande question à présent est la suivante : comment l'attaquant a-t-il réussi à prendre le contrôle de la couche de génération des transactions dès le départ ?
#Bitget #CryptoSecurity #CyberSecurity
La violation de Bitget offre une leçon bien plus intéressante que « 350 M$ ont été piratés ».
Bitget affirme que les attaquants n'ont pas dérobé ses clés privées.
À la place, ils ont compromis un système backend critique au sein de son infrastructure de portefeuille, ont usurpé les données de transaction et ont déclenché le propre processus d'autorisation de la bourse pour transférer des fonds.
Environ 351,6 M$ ont été touchés sur certaines parties des portefeuilles hot et warm de Bitget, tandis que l'échange indique que ses portefeuilles cold sont restés sécurisés.
C'est la partie qui, selon moi, mérite d'être soulignée.
Une bourse crypto peut protéger ses clés privées et pourtant rencontrer un problème de sécurité sérieux si les systèmes qui alimentent le processus de signature des transactions peuvent être compromis.
Donc ce n'est pas simplement une histoire de « clés volées ».
C'est un rappel que la sécurité d'un échange comporte plusieurs couches : protection des clés, validation des transactions, intégrité du backend et contrôles d'autorisation.
Bitget indique que l'attaque a été contenue et qu'un rapport technique complet est attendu.
La grande question à présent est la suivante : comment l'attaquant a-t-il réussi à prendre le contrôle de la couche de génération des transactions dès le départ ?
#Bitget #CryptoSecurity #CyberSecurity