
KELPDAO ASSIGNE LAYERZERO : LE VOL DE 292 M$ EN rsETH DÉBOULE DEVANT LE TRIBUNAL
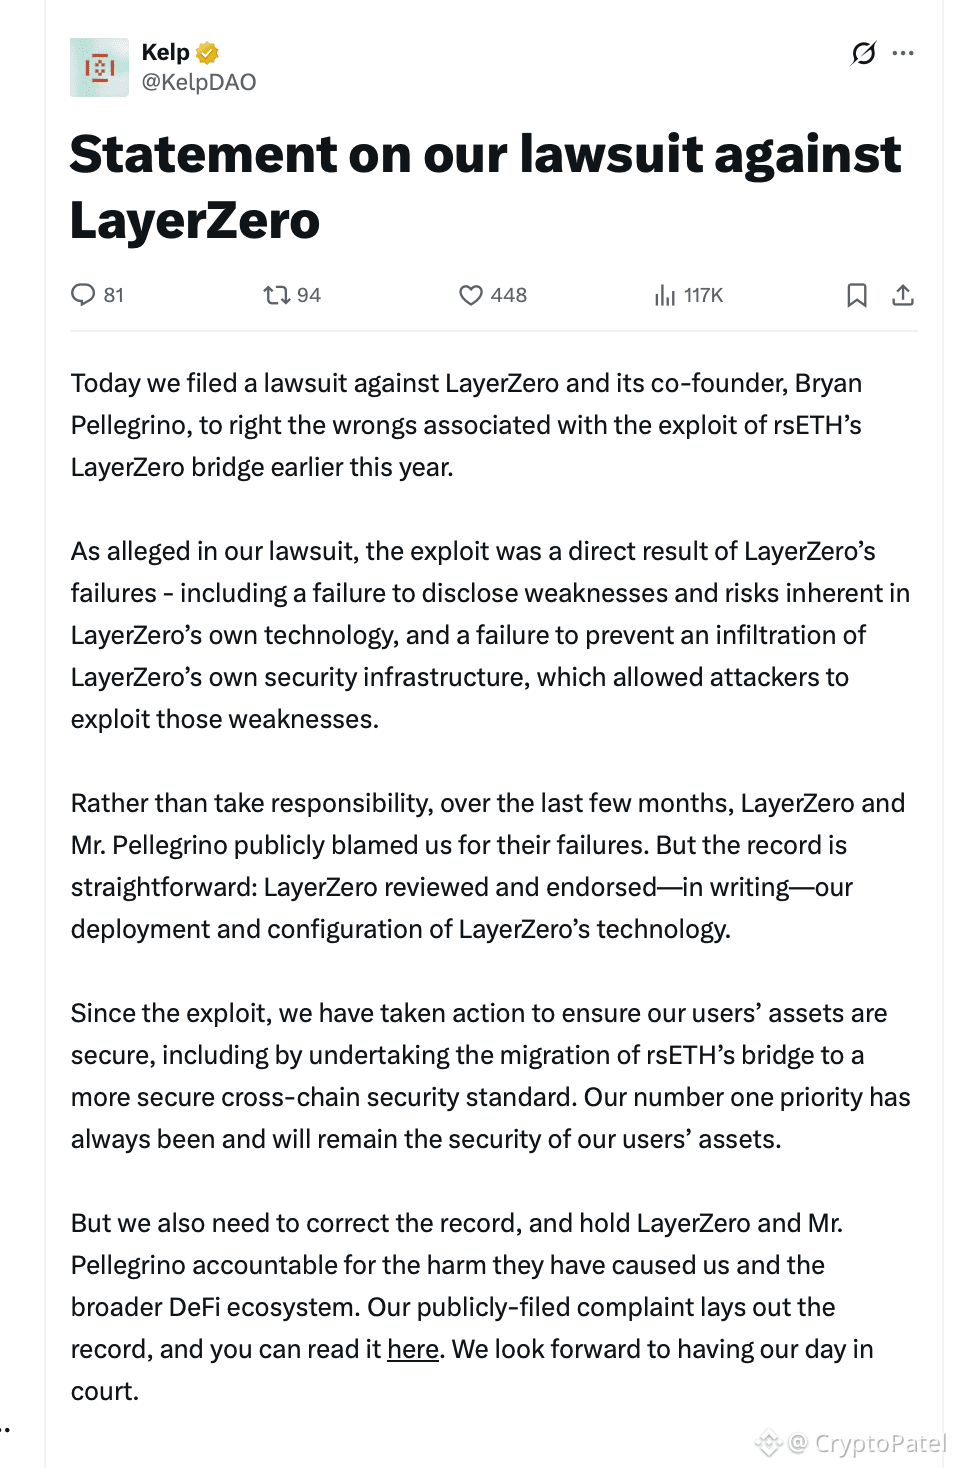
Le plus gros exploit DeFi de 2026 est désormais la plus grande action en justice DeFi de 2026.
CE QUI S’EST PASSÉ : Le 24 septembre 2026, KelpDAO a déposé une plainte civile en Colombie-Britannique, au Canada, contre LayerZero Labs et son PDG, Bryan Pellegrino, qui est cité personnellement. KelpDAO a déposé via sa propre entité juridique, Evercrest Technologies Inc.
L’affaire porte sur l’exploit du 18 avril qui a vidé 116 500 $rsETH, d’une valeur d’environ 292 M$ à l’époque. L’attaque est attribuée au groupe Lazarus de la Corée du Nord.
LES ALLÉGATIONS DE KELPDAO :
🔹 LayerZero n’a pas divulgué les risques liés à sa propre technologie
🔹 LayerZero n’a pas empêché les attaquants de s’infiltrer dans son infrastructure de sécurité
🔹 LayerZero « a examiné et approuvé, par écrit », la configuration du pont de Kelp
🔹 Kelp affirme vouloir « sa journée devant le tribunal », donc aucun règlement rapide n’est attendu
LA DÉFENSE DE LAYERZERO :
❌ Pellegrino qualifie la plainte de « dépourvue de fondement » et dit qu’il va la combattre à Vancouver
❌ LayerZero impute le problème au dispositif de vérification unique (1-of-1 DVN) de Kelp
Environ 47 % des quelque 2 665 applications LayerZero utilisaient alors la même configuration 1-of-1 au moment du piratage. Si près de la moitié de l’écosystème l’utilisait, était-ce une erreur de cette équipe ou une faille à l’échelle de l’industrie ?
LayerZero n’a interdit les configurations 1-of-1 qu’après le piratage. Depuis, Kelp a transféré son rsETH vers Chainlink CCIP.
Cette affaire pourrait établir la première référence juridique sur qui paie lorsque l’infrastructure DeFi échoue.
Vérifiez toujours le nombre de vérificateurs qui sécurisent les ponts que vous utilisez. Un point de contrôle faible peut coûter des millions.
Plainte complète : https://drive.google.com/file/d/1fVSd7z0fF48bOiRB3EpmmVYi4omNY3iI/view
Qui a raison : Kelp ou LayerZero ? 👇
Le plus gros exploit DeFi de 2026 est désormais la plus grande action en justice DeFi de 2026.
CE QUI S’EST PASSÉ : Le 24 septembre 2026, KelpDAO a déposé une plainte civile en Colombie-Britannique, au Canada, contre LayerZero Labs et son PDG, Bryan Pellegrino, qui est cité personnellement. KelpDAO a déposé via sa propre entité juridique, Evercrest Technologies Inc.
L’affaire porte sur l’exploit du 18 avril qui a vidé 116 500 $rsETH, d’une valeur d’environ 292 M$ à l’époque. L’attaque est attribuée au groupe Lazarus de la Corée du Nord.
LES ALLÉGATIONS DE KELPDAO :
🔹 LayerZero n’a pas divulgué les risques liés à sa propre technologie
🔹 LayerZero n’a pas empêché les attaquants de s’infiltrer dans son infrastructure de sécurité
🔹 LayerZero « a examiné et approuvé, par écrit », la configuration du pont de Kelp
🔹 Kelp affirme vouloir « sa journée devant le tribunal », donc aucun règlement rapide n’est attendu
LA DÉFENSE DE LAYERZERO :
❌ Pellegrino qualifie la plainte de « dépourvue de fondement » et dit qu’il va la combattre à Vancouver
❌ LayerZero impute le problème au dispositif de vérification unique (1-of-1 DVN) de Kelp
Environ 47 % des quelque 2 665 applications LayerZero utilisaient alors la même configuration 1-of-1 au moment du piratage. Si près de la moitié de l’écosystème l’utilisait, était-ce une erreur de cette équipe ou une faille à l’échelle de l’industrie ?
LayerZero n’a interdit les configurations 1-of-1 qu’après le piratage. Depuis, Kelp a transféré son rsETH vers Chainlink CCIP.
Cette affaire pourrait établir la première référence juridique sur qui paie lorsque l’infrastructure DeFi échoue.
Vérifiez toujours le nombre de vérificateurs qui sécurisent les ponts que vous utilisez. Un point de contrôle faible peut coûter des millions.
Plainte complète : https://drive.google.com/file/d/1fVSd7z0fF48bOiRB3EpmmVYi4omNY3iI/view
Qui a raison : Kelp ou LayerZero ? 👇