Bitget perd 352 millions de dollars et les attaquants n'ont en réalité jamais volé une seule clé privée 🔓📊
24 septembre, 18 h 31 UTC. Les systèmes de sécurité de Bitget ont détecté des transferts non autorisés depuis ses portefeuilles hot et warm, soit environ 351,6 million de dollars exposés sur ether, XRP, USDT, USDC, Avalanche et BNB. La PDG Gracy Chen a confirmé que les portefeuilles cold sont restés totalement sécurisés et que l'architecture à trois niveaux de la plateforme a contenu la faille dans ses couches externes. Il s'agit probablement du plus gros piratage crypto de 2026, survenant seulement quelques semaines après l'incident de 320 millions de dollars de Liquid Network. Le mois de septembre n'a pas été tendre avec la sécurité des portefeuilles. 😂
Voici la partie réellement maligne à comprendre 🧠
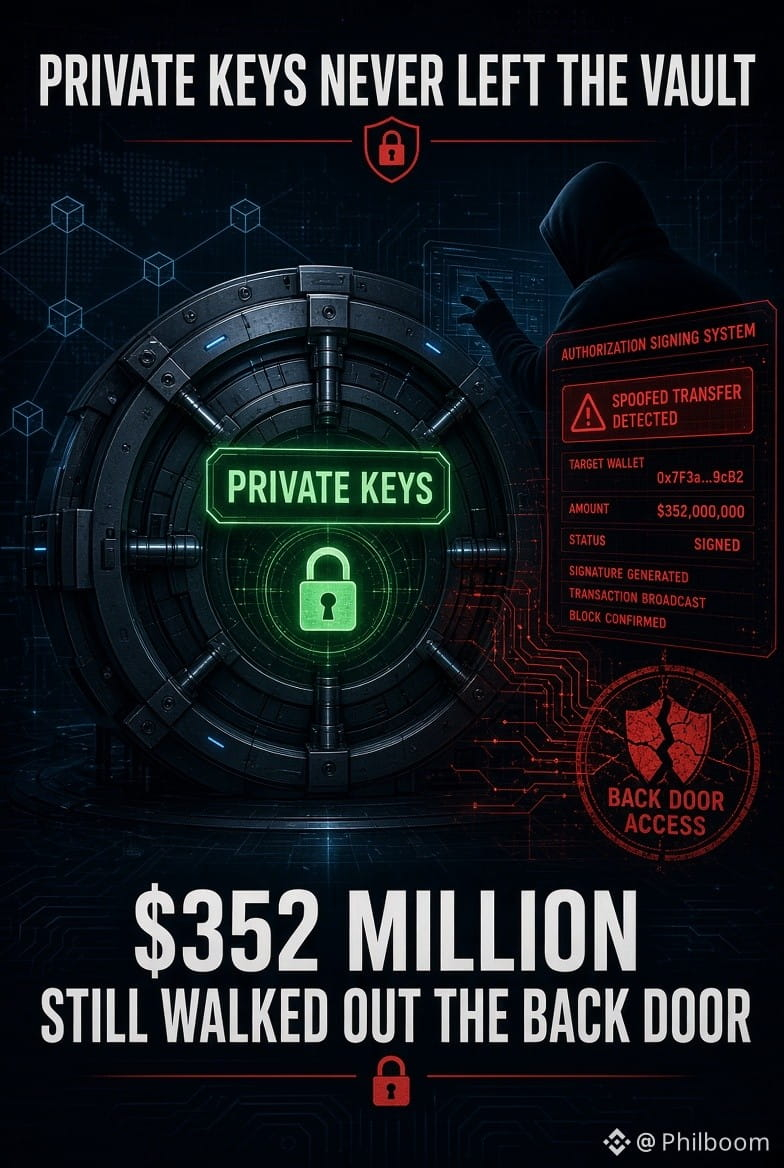
Chen a été explicite : « la compromission de la clé privée a été écartée ». L'attaquant a plutôt pénétré un système critique de portefeuille backend, a falsifié les informations de transfert et a trompé le processus de signature d'autorisation interne de Bitget pour qu'il approuve des transferts frauduleux. Ce n'est pas de la force brute : c'est convaincre le système que la demande était légitime alors qu'elle ne l'était pas. 💎
Le suspect à noter avec attention 🎯
Au 25 septembre, Chen a indiqué que des preuves préliminaires pointaient vers des hackers nord-coréens, citant des adresses IP liées à des services VPN précédemment associés au groupe et des schémas d'attaque ressemblant à des opérations antérieures. Il s'agit toutefois d'une conclusion préliminaire, et non d'un verdict confirmé. 💡
La rassurance honnête à inclure 🎭
Le Fonds de Protection des Utilisateurs de Bitget détient plus de 464 millions de dollars : largement de quoi couvrir la perte intégralement. Les dépôts et le trading ont continué normalement tout au long de la période. Les retraits sont restés suspendus en attendant une revue complète de la sécurité. Les propres mots de Chen résument bien le moment : « nous ne fuirons pas face à cela. »
De l'argent réel a bougé. Les fonds des utilisateurs sont toujours couverts. L'enquête est toujours en cours. 🚀
#BitgetSays$352MAffectedInHack
$BTC
24 septembre, 18 h 31 UTC. Les systèmes de sécurité de Bitget ont détecté des transferts non autorisés depuis ses portefeuilles hot et warm, soit environ 351,6 million de dollars exposés sur ether, XRP, USDT, USDC, Avalanche et BNB. La PDG Gracy Chen a confirmé que les portefeuilles cold sont restés totalement sécurisés et que l'architecture à trois niveaux de la plateforme a contenu la faille dans ses couches externes. Il s'agit probablement du plus gros piratage crypto de 2026, survenant seulement quelques semaines après l'incident de 320 millions de dollars de Liquid Network. Le mois de septembre n'a pas été tendre avec la sécurité des portefeuilles. 😂
Voici la partie réellement maligne à comprendre 🧠
Chen a été explicite : « la compromission de la clé privée a été écartée ». L'attaquant a plutôt pénétré un système critique de portefeuille backend, a falsifié les informations de transfert et a trompé le processus de signature d'autorisation interne de Bitget pour qu'il approuve des transferts frauduleux. Ce n'est pas de la force brute : c'est convaincre le système que la demande était légitime alors qu'elle ne l'était pas. 💎
Le suspect à noter avec attention 🎯
Au 25 septembre, Chen a indiqué que des preuves préliminaires pointaient vers des hackers nord-coréens, citant des adresses IP liées à des services VPN précédemment associés au groupe et des schémas d'attaque ressemblant à des opérations antérieures. Il s'agit toutefois d'une conclusion préliminaire, et non d'un verdict confirmé. 💡
La rassurance honnête à inclure 🎭
Le Fonds de Protection des Utilisateurs de Bitget détient plus de 464 millions de dollars : largement de quoi couvrir la perte intégralement. Les dépôts et le trading ont continué normalement tout au long de la période. Les retraits sont restés suspendus en attendant une revue complète de la sécurité. Les propres mots de Chen résument bien le moment : « nous ne fuirons pas face à cela. »
De l'argent réel a bougé. Les fonds des utilisateurs sont toujours couverts. L'enquête est toujours en cours. 🚀
#BitgetSays$352MAffectedInHack
$BTC