🚨 LE PLUS GRAND PIRATAGE CRYPTO DE 2026
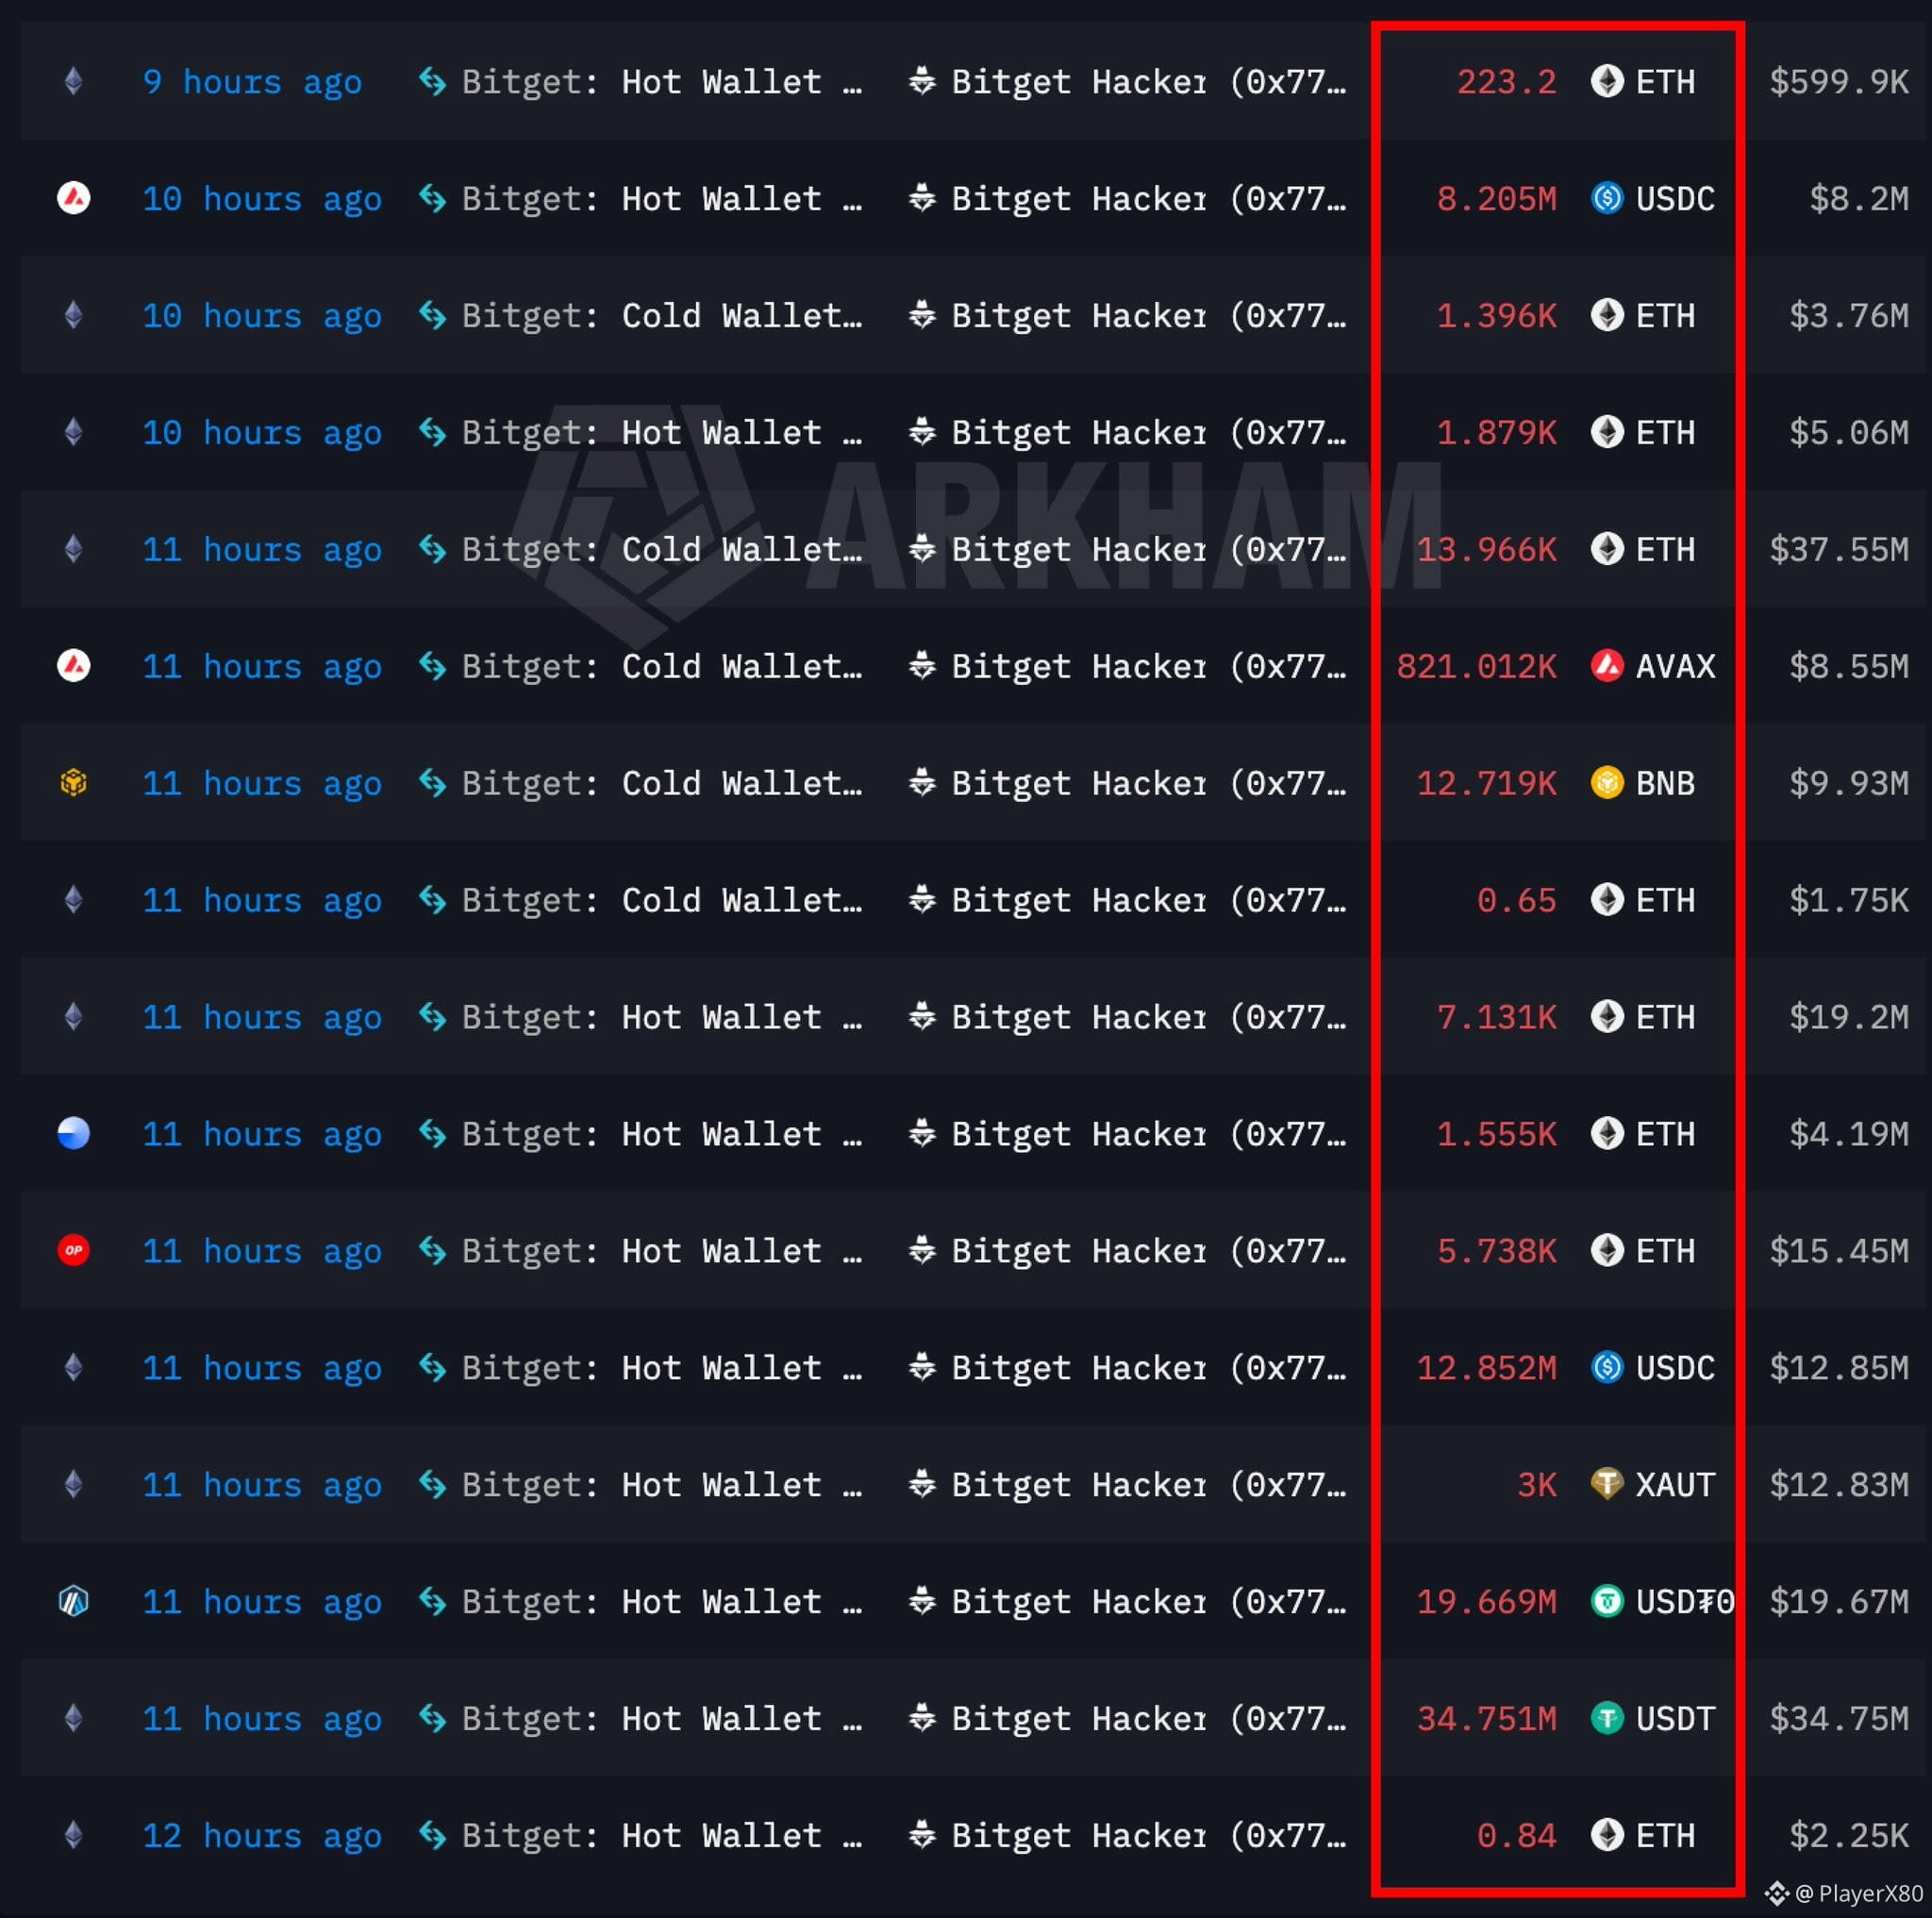
Bitget a confirmé qu’environ 351,6 millions de dollars ont été dérobés après que des attaquants ont obtenu un accès non autorisé à une partie de ses systèmes de portefeuilles “hot” et “warm”.
La plateforme indique que ses portefeuilles froids sont restés entièrement sécurisés, que les soldes des utilisateurs sont intacts et que la totalité de la perte est couverte par son Fonds de Protection des Utilisateurs, qui détient plus de 464 millions de dollars.
Les retraits sont temporairement suspendus le temps qu’un examen complet de sécurité soit mené, mais les dépôts et le trading continuent de fonctionner normalement.
Bitget a déjà contacté les forces de l’ordre et des sociétés de sécurité blockchain, et un rapport d’incident complet est attendu sous peu.
La PDG Gracy Chen affirme que l’attaque est passée par une faille du système de portefeuille backend de Bitget, et non par des clés privées volées — et que des premières preuves indiquent des hackers nord-coréens comme source probable, bien que l’enquête soit toujours en cours.
$XPL $ONDO $PHA
Bitget a confirmé qu’environ 351,6 millions de dollars ont été dérobés après que des attaquants ont obtenu un accès non autorisé à une partie de ses systèmes de portefeuilles “hot” et “warm”.
La plateforme indique que ses portefeuilles froids sont restés entièrement sécurisés, que les soldes des utilisateurs sont intacts et que la totalité de la perte est couverte par son Fonds de Protection des Utilisateurs, qui détient plus de 464 millions de dollars.
Les retraits sont temporairement suspendus le temps qu’un examen complet de sécurité soit mené, mais les dépôts et le trading continuent de fonctionner normalement.
Bitget a déjà contacté les forces de l’ordre et des sociétés de sécurité blockchain, et un rapport d’incident complet est attendu sous peu.
La PDG Gracy Chen affirme que l’attaque est passée par une faille du système de portefeuille backend de Bitget, et non par des clés privées volées — et que des premières preuves indiquent des hackers nord-coréens comme source probable, bien que l’enquête soit toujours en cours.
$XPL $ONDO $PHA