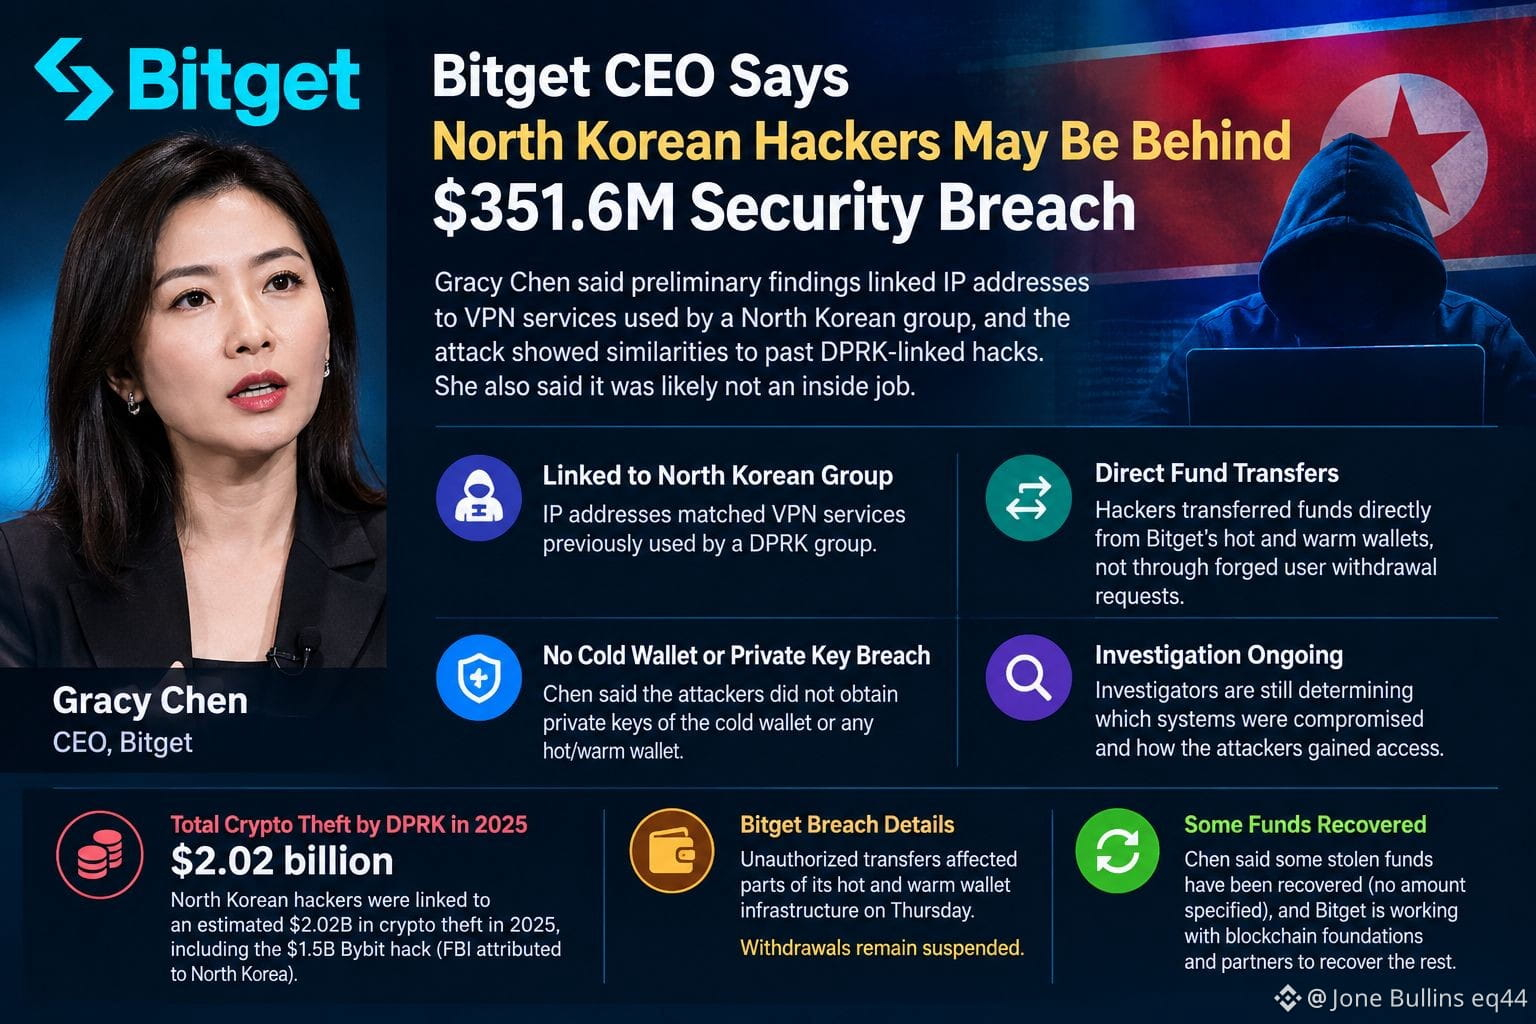
La PDG de Bitget, Gracy Chen, a déclaré que des pirates informatiques nord-coréens pourraient être à l’origine de la faille de sécurité de 351,6 millions de dollars de la plateforme, en citant des adresses IP liées à des VPN auparavant utilisés par un groupe nord-coréen. Elle a indiqué que l’attaque semblait similaire à de précédents piratages liés à la RPDK et qu’il est probablement s’agit d’un acte non commis de l’intérieur.
Chen a déclaré que les pirates ont transféré des fonds directement depuis des parties des systèmes de portefeuilles hot et warm de Bitget, sans accéder aux clés privées des portefeuilles cold ni falsifier des retraits d’utilisateurs. Les enquêteurs déterminent encore comment les attaquants ont obtenu l’accès. Selon des informations, une partie des fonds volés aurait été récupérée, tandis que Bitget travaille avec des partenaires blockchain pour récupérer le reste.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%
Chen a déclaré que les pirates ont transféré des fonds directement depuis des parties des systèmes de portefeuilles hot et warm de Bitget, sans accéder aux clés privées des portefeuilles cold ni falsifier des retraits d’utilisateurs. Les enquêteurs déterminent encore comment les attaquants ont obtenu l’accès. Selon des informations, une partie des fonds volés aurait été récupérée, tandis que Bitget travaille avec des partenaires blockchain pour récupérer le reste.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%