


Des chercheurs de l’entreprise de recherche en cryptographie Alloc Init ont proposé un système permettant d’intégrer des transferts privés de type Zcash à Bitcoin, sans nécessiter de soft fork.
La proposition, appelée Shielded Bitcoin, dissimulerait les montants des transactions, les expéditeurs, les destinataires et les liens avec des fonds précédemment dépensés, à l’aide de notes chiffrées et de preuves à connaissance nulle. L’article a été publié jeudi par Clara Shikhelman, Mikhail Komarov et Aleksei Moskvin.
La proposition offre une voie potentielle vers une confidentialité renforcée pour les utilisateurs de Bitcoin, sans exiger de changements de consensus au protocole de base.
Au lieu de faire appliquer le protocole de confidentialité par des mineurs, le Shielded Bitcoin utiliserait Bitcoin comme « une publication et une couche d’ordonnancement neutres », ont écrit les chercheurs. Un logiciel distinct appelé indexers vérifierait ensuite les preuves à connaissance nulle, s’assurerait que les fonds n’ont pas été dépensés deux fois et reconstruirait l’état du système « shielded ».
La conception du Shielded Bitcoin s’inspire explicitement de l’architecture de Zcash. Les chercheurs ont déclaré qu’il utilise également des notes chiffrées, des nullifiants publics qui indiquent que les notes sont dépensées, et des preuves à connaissance nulle qui montrent que les transactions sont valides. Contrairement à Zcash, Shielded Bitcoin ne ferait pas fonctionner sa propre blockchain ni son propre mécanisme de consensus.
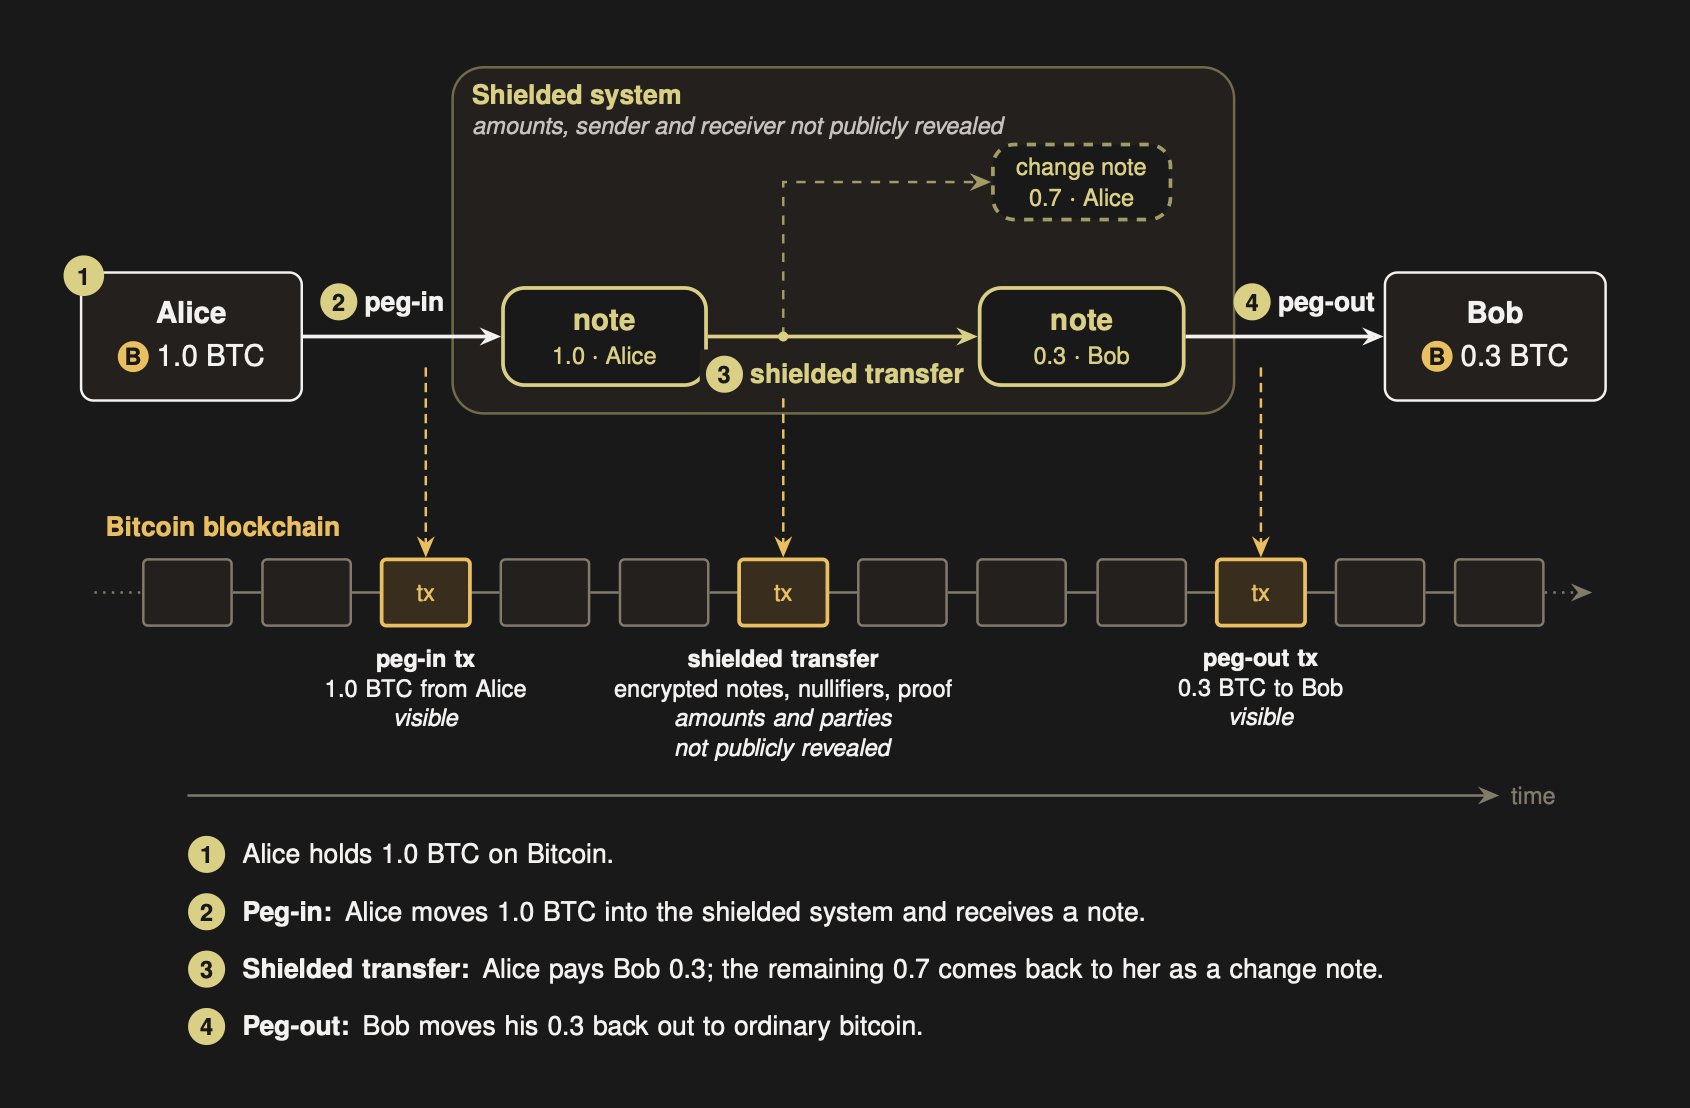
Comment fonctionne un transfert « shielded ». Source : Alloc Init
Bitcoin « shielded » suscite des réactions mitigées
Le développeur Vadim Zavodil a critiqué la proposition sur X, arguant que la majeure partie de sa pile de confidentialité avait déjà été mise en œuvre par Zcash. Il s’est demandé quelle quantité de confidentialité un système nouvellement lancé pouvait initialement fournir, affirmant qu’un nouvel ensemble « shielded » démarrerait sans l’ensemble d’anonymat que Zcash a accumulé au fil des années d’utilisation.
« La confidentialité est une fonction de la foule. Zcash dispose d’un véritable pool « shielded » construit au fil des années », a-t-il écrit. « Un tout nouveau méta-protocole démarre à zéro, donc votre premier transfert privé se cache dans une foule d’un seul. »
Dans un billet d’accompagnement expliquant la proposition, des chercheurs sur le Bitcoin « shielded » ont reconnu une limitation similaire, en disant que de gros dépôts ne créent pas automatiquement un grand ensemble d’anonymat. Ils ont déclaré que les observateurs pourraient néanmoins être en mesure d’affiner les relations entre des transferts si un petit nombre d’acteurs crée la plupart des notes ou si des portefeuilles présentent un comportement distinctif.
Pierre-Luc Dallaire-Demers, fondateur de la société de cryptographie post-quantique Pauli Group, a soulevé un sujet distinct, décrivant la construction comme intéressante, mais « pas du tout résistante aux attaques quantiques ». Dallaire-Demers a ensuite déclaré qu’il explorait à quoi pourrait ressembler une version entièrement post-quantique, en supposant que Bitcoin adopte éventuellement un schéma de signatures post-quantiques.
Coprédacteur de Zerocash et PDG de StarkWare, Eli Ben-Sasson s’est montré plus favorable à l’orientation de la proposition. En réponse à l’annonce d’Alloc Init, Ben-Sasson a déclaré que l’intention initiale derrière l’article Zerocash, qui a précédé Zcash, était d’apporter de la confidentialité à Bitcoin.
Ben-Sasson a déclaré qu’il n’avait pas encore lu l’article sur le Shielded Bitcoin, mais qu’il aimerait voir la vision de la confidentialité et de la scalabilité grâce aux preuves à connaissance nulle se concrétiser sur la couche de base de Bitcoin.
Magazine : Gagnants et perdants des nouvelles règles de tokenisation des actions de la SEC