Bitget volé de 350 millions de dollars : les hackers ont commencé par la première chose, décortiquant à fond les dessous du secteur
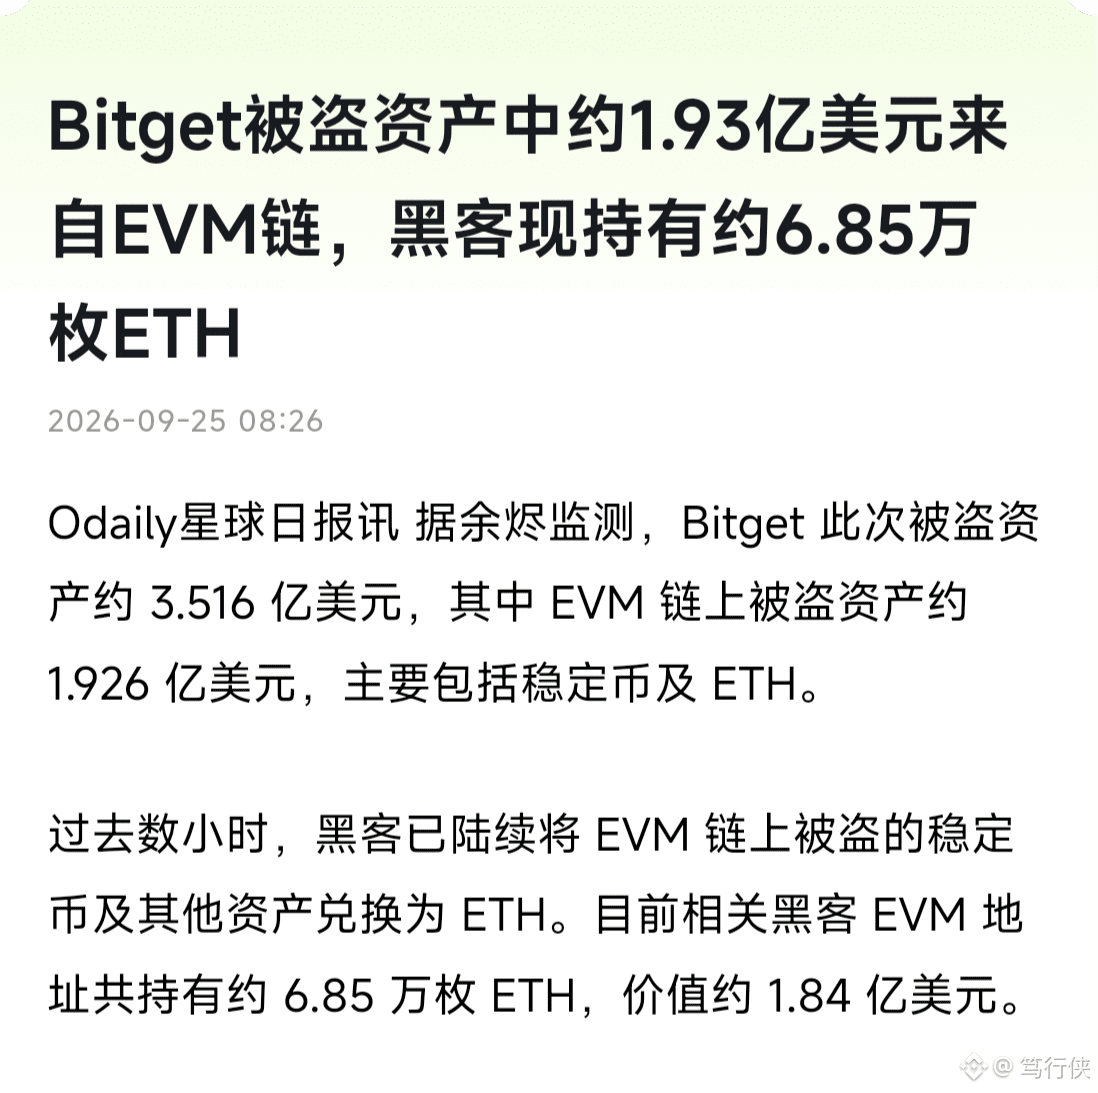
À 2h31 du matin le 25 septembre, le système de sécurité de Bitget a déclenché une alarme : une sortie anormale a été détectée depuis un portefeuille chaud. Les pertes initiales estimées par l’officialité s’élèvent à environ 351,6 millions de dollars
Les analystes on-chain s’en étaient déjà aperçu plus tôt : en l’espace d’environ deux heures, près de 190 millions de dollars d’actifs, provenant de plusieurs portefeuilles étiquetés, ont été transférés vers une nouvelle adresse unique. Les 15 transferts impliquaient 7 types d’actifs, dont la part de l’ETH atteint 44,4 %
Pourquoi ? La méthode des hackers est digne d’un manuel
Première étape : gagner du temps
Un nouveau portefeuille, créé avec 19,67 millions de dollars en USDT0, a échangé en seulement 6 minutes — quitte à payer une prime de 5 % — pour obtenir 7 111 ETH. Pourquoi accepter une perte pour échanger ? Les stablecoins comme l’USDT sont des « fonds qui ont un propriétaire » : l’émetteur (Tether, Circle) peut geler en une phrase. L’ETH n’a pas d’émetteur : personne ne peut appuyer sur un bouton pause. Ainsi, le hacker convertit d’abord les « fonds congelables » en « fonds impossibles à geler »
Deuxième étape : scinder et passer par plusieurs ponts
Les fonds sont répartis via des ponts inter-chaînes comme Stargate et Celer vers six ou sept nouvelles adresses, puis transitent par des voies de mixage comme THORChain, qui ne nécessite pas de KYC. Lorsque Bybit a été victime d’un vol de 1,4 milliard de dollars, les hackers ont aussi suivi cette voie.
Alors, que devient votre argent ? La version officielle est la suivante :
Seule une partie des portefeuilles chauds a été touchée. Les portefeuilles froids sont intacts ; les soldes des utilisateurs n’ont pas été modifiés. La totalité de la perte est couverte par le fonds de protection des utilisateurs de 464 millions de dollars : le retrait est suspendu, mais les transactions de dépôt continuent.
Cette fois, il est probable que l’on parvienne à une sortie relativement stable, mais la leçon vaut plus que le montant
Lors du hack de Bybit l’an dernier, Bitget a été le premier à sortir 40 000 ETH pour aider ; cette fois encore, la réponse d’urgence semble également rapide.
Mais souvenez-vous d’une règle d’airain
L’argent que vous placez sur une plateforme d’échange revient, dans l’essence, à confier les clés de la voiture à quelqu’un d’autre. Même si l’assurance indemnise avec une grande générosité, les retraits seront quand même suspendus sur-le-champ.
Les exchanges ne conservent que l’argent destiné aux échanges ; les actifs détenus à long terme sont transférés vers des portefeuilles froids en self-custody.
Les utilisateurs de Bitget ne devraient pas se précipiter pour recharger à court terme : attendez la publication, le 26 septembre, du rapport complet sur l’incident avant toute action.
Des rumeurs attribuent l’affaire à l’organisation nord-coréenne Lazarus, mais l’officialité ne l’a pas confirmé : n’en tirez pas de conclusions hâtives.
Avertissement sur les risques : une grande quantité d’ETH détenue par les hackers peut à tout moment être revendue ou continuera à être mixée ; à court terme, le sentiment du marché risque d’être perturbé. La composition des actifs du fonds de protection n’a pas fait l’objet d’une vérification indépendante ; « couvrir les pertes » relève pour l’instant uniquement de la version de la plateforme elle-même. Ne misez pas votre propre or contre la confiance des autres.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
À 2h31 du matin le 25 septembre, le système de sécurité de Bitget a déclenché une alarme : une sortie anormale a été détectée depuis un portefeuille chaud. Les pertes initiales estimées par l’officialité s’élèvent à environ 351,6 millions de dollars
Les analystes on-chain s’en étaient déjà aperçu plus tôt : en l’espace d’environ deux heures, près de 190 millions de dollars d’actifs, provenant de plusieurs portefeuilles étiquetés, ont été transférés vers une nouvelle adresse unique. Les 15 transferts impliquaient 7 types d’actifs, dont la part de l’ETH atteint 44,4 %
Pourquoi ? La méthode des hackers est digne d’un manuel
Première étape : gagner du temps
Un nouveau portefeuille, créé avec 19,67 millions de dollars en USDT0, a échangé en seulement 6 minutes — quitte à payer une prime de 5 % — pour obtenir 7 111 ETH. Pourquoi accepter une perte pour échanger ? Les stablecoins comme l’USDT sont des « fonds qui ont un propriétaire » : l’émetteur (Tether, Circle) peut geler en une phrase. L’ETH n’a pas d’émetteur : personne ne peut appuyer sur un bouton pause. Ainsi, le hacker convertit d’abord les « fonds congelables » en « fonds impossibles à geler »
Deuxième étape : scinder et passer par plusieurs ponts
Les fonds sont répartis via des ponts inter-chaînes comme Stargate et Celer vers six ou sept nouvelles adresses, puis transitent par des voies de mixage comme THORChain, qui ne nécessite pas de KYC. Lorsque Bybit a été victime d’un vol de 1,4 milliard de dollars, les hackers ont aussi suivi cette voie.
Alors, que devient votre argent ? La version officielle est la suivante :
Seule une partie des portefeuilles chauds a été touchée. Les portefeuilles froids sont intacts ; les soldes des utilisateurs n’ont pas été modifiés. La totalité de la perte est couverte par le fonds de protection des utilisateurs de 464 millions de dollars : le retrait est suspendu, mais les transactions de dépôt continuent.
Cette fois, il est probable que l’on parvienne à une sortie relativement stable, mais la leçon vaut plus que le montant
Lors du hack de Bybit l’an dernier, Bitget a été le premier à sortir 40 000 ETH pour aider ; cette fois encore, la réponse d’urgence semble également rapide.
Mais souvenez-vous d’une règle d’airain
L’argent que vous placez sur une plateforme d’échange revient, dans l’essence, à confier les clés de la voiture à quelqu’un d’autre. Même si l’assurance indemnise avec une grande générosité, les retraits seront quand même suspendus sur-le-champ.
Les exchanges ne conservent que l’argent destiné aux échanges ; les actifs détenus à long terme sont transférés vers des portefeuilles froids en self-custody.
Les utilisateurs de Bitget ne devraient pas se précipiter pour recharger à court terme : attendez la publication, le 26 septembre, du rapport complet sur l’incident avant toute action.
Des rumeurs attribuent l’affaire à l’organisation nord-coréenne Lazarus, mais l’officialité ne l’a pas confirmé : n’en tirez pas de conclusions hâtives.
Avertissement sur les risques : une grande quantité d’ETH détenue par les hackers peut à tout moment être revendue ou continuera à être mixée ; à court terme, le sentiment du marché risque d’être perturbé. La composition des actifs du fonds de protection n’a pas fait l’objet d’une vérification indépendante ; « couvrir les pertes » relève pour l’instant uniquement de la version de la plateforme elle-même. Ne misez pas votre propre or contre la confiance des autres.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元