Le rapport indique que la plateforme d’échange Bitget aurait été piratée pour plus de 170 millions de dollars.
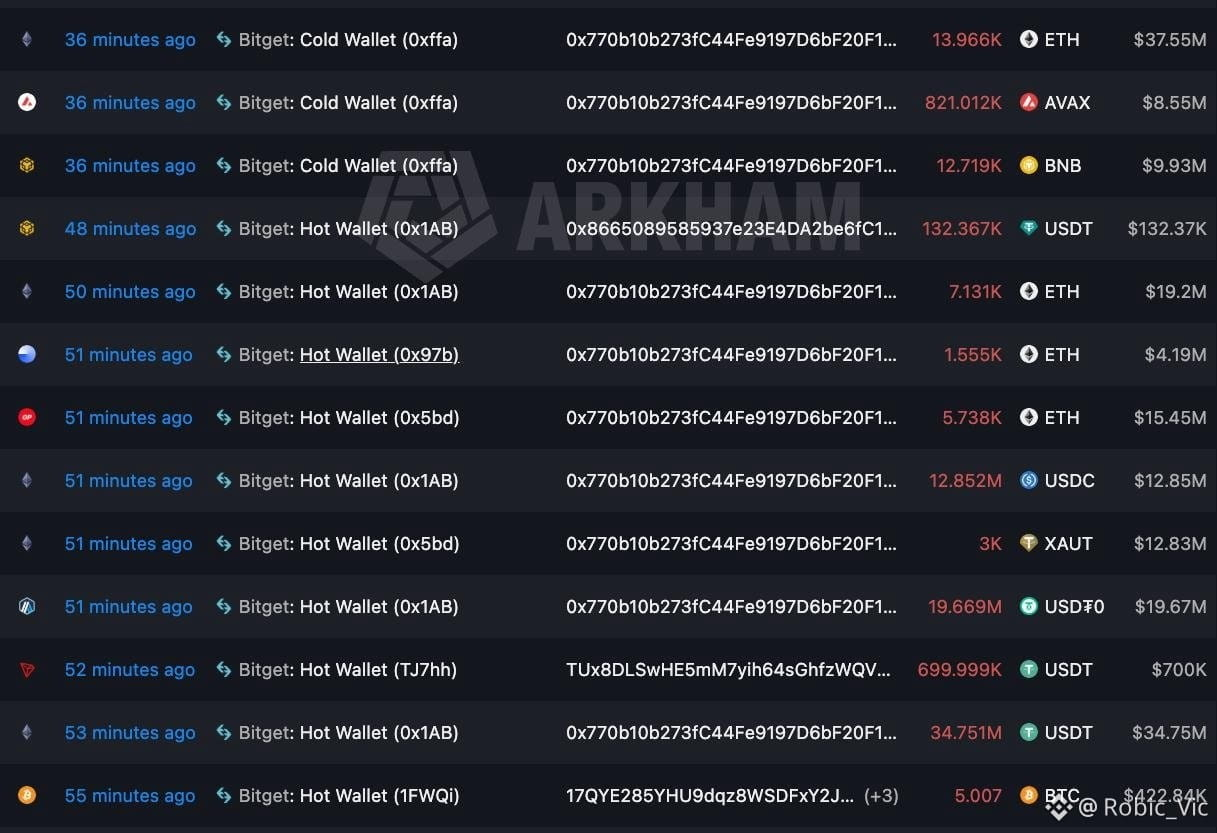
Bitget fait l’objet de spéculations après que des utilisateurs ont signalé des problèmes de retrait, et que des données on-chain ont montré environ 176 millions de dollars se déplaçant depuis des portefeuilles étiquetés comme appartenant à l’échange.
Les données d’Arkham montrent une série de transferts importants effectués sur une période d’environ 20 minutes. Les fonds proviennent de plusieurs portefeuilles hot étiquetés Bitget et d’au moins un portefeuille cold.
Une adresse, 0x770b...63Ee, apparaît à plusieurs reprises comme destinataire. Elle a reçu de l’ETH, de l’AVAX, du BNB, de l’USDT, de l’USDC, du XAUT et d’autres actifs provenant des portefeuilles liés à l’échange.
Le schéma est inhabituel, car plusieurs portefeuilles semblent envoyer des actifs différents vers la même adresse sur une courte période. Des balayages rapides similaires de portefeuilles peuvent se produire lors de piratages d’échanges, bien que les échanges déplacent aussi des fonds en interne lors de la maintenance des portefeuilles ou de changements de garde.
Par ailleurs, des utilisateurs sur les réseaux sociaux ont signalé des retraits bloqués. Certains comptes affirment également qu’une partie des actifs transférés a été échangée contre de l’ETH, bien que cela ne soit pas visible dans la capture d’écran et reste non confirmé.
Bitget n’a pas encore publié de réponse officielle expliquant les transactions ou confirmant si elle a subi une faille de sécurité.
#HackAlert #bitgethack