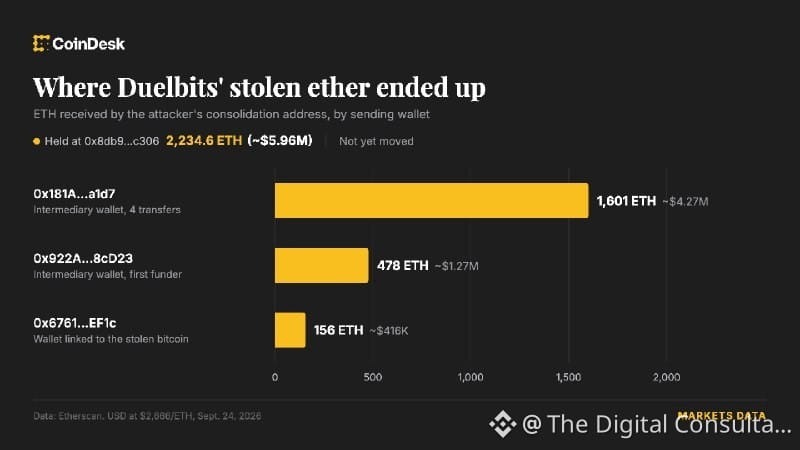
Une plateforme de paris numériques a été victime d’une attaque cybernétique visant ses portefeuilles chauds, ce qui l’a forcée à cesser ses activités après le retrait d’environ 7 millions de dollars, une grande partie des fonds dérobés s’étant regroupée dans une seule adresse sur le réseau $ETH .
Les attaquants ont ciblé les portefeuilles de la plateforme via quatre réseaux blockchain différents, tandis qu’environ 6 millions de dollars provenant des fonds volés se trouvent désormais dans une seule adresse sur le réseau $ETH . Cette concentration facilite le suivi des fonds, mais ne garantit pas leur recouvrement.
L’arrêt de la plateforme met en évidence les risques liés à la conservation de montants importants dans des portefeuilles chauds connectés à Internet. De plus, le regroupement des fonds dans une seule adresse peut fournir aux équipes d’analyse une piste pour tenter d’identifier les assaillants.
L’incident confirme que la sécurité opérationnelle des plateformes n’est pas un détail secondaire, en particulier lorsque les services sont répartis sur plusieurs réseaux. À mesure que les enquêtes se poursuivent, la question demeure de savoir si les victimes pourront récupérer leurs fonds, et quelles mesures la plateforme pourrait prendre avant de reprendre ses activités.
Appuyez $ETH pour trader
$ETH
Inviting you to join my group lectures quantitatives et flux de liquidité
https://app.binance.com/uni-qr/ikjpw7wR
Les attaquants ont ciblé les portefeuilles de la plateforme via quatre réseaux blockchain différents, tandis qu’environ 6 millions de dollars provenant des fonds volés se trouvent désormais dans une seule adresse sur le réseau $ETH . Cette concentration facilite le suivi des fonds, mais ne garantit pas leur recouvrement.
L’arrêt de la plateforme met en évidence les risques liés à la conservation de montants importants dans des portefeuilles chauds connectés à Internet. De plus, le regroupement des fonds dans une seule adresse peut fournir aux équipes d’analyse une piste pour tenter d’identifier les assaillants.
L’incident confirme que la sécurité opérationnelle des plateformes n’est pas un détail secondaire, en particulier lorsque les services sont répartis sur plusieurs réseaux. À mesure que les enquêtes se poursuivent, la question demeure de savoir si les victimes pourront récupérer leurs fonds, et quelles mesures la plateforme pourrait prendre avant de reprendre ses activités.
Appuyez $ETH pour trader
$ETH
Inviting you to join my group lectures quantitatives et flux de liquidité
https://app.binance.com/uni-qr/ikjpw7wR