📰 Un agent d’IA, une fois qu’il sort de la fenêtre de discussion, n’expose plus seulement les entreprises de cybersécurité au risque de « réponses erronées du modèle ». Il détient un compte légal : pourra-t-il lire SharePoint, exécuter des requêtes SQL, modifier du code, voire cliquer sur l’approbation de paiement dans un ERP ?
Franchement, le plus embêtant se trouve justement là : l’agent n’est pas un employé, mais il dispose de justificatifs système ; ce n’est pas un logiciel traditionnel, mais il peut appeler des outils, accéder aux données et exécuter des tâches de façon proactive. Même si l’identité est légitime et la connexion correcte, il peut quand même effectuer des actions non prévues — parce que ses droits sont trop élevés, qu’il invoque les outils de manière erronée, ou qu’il est influencé par un Prompt malveillant.
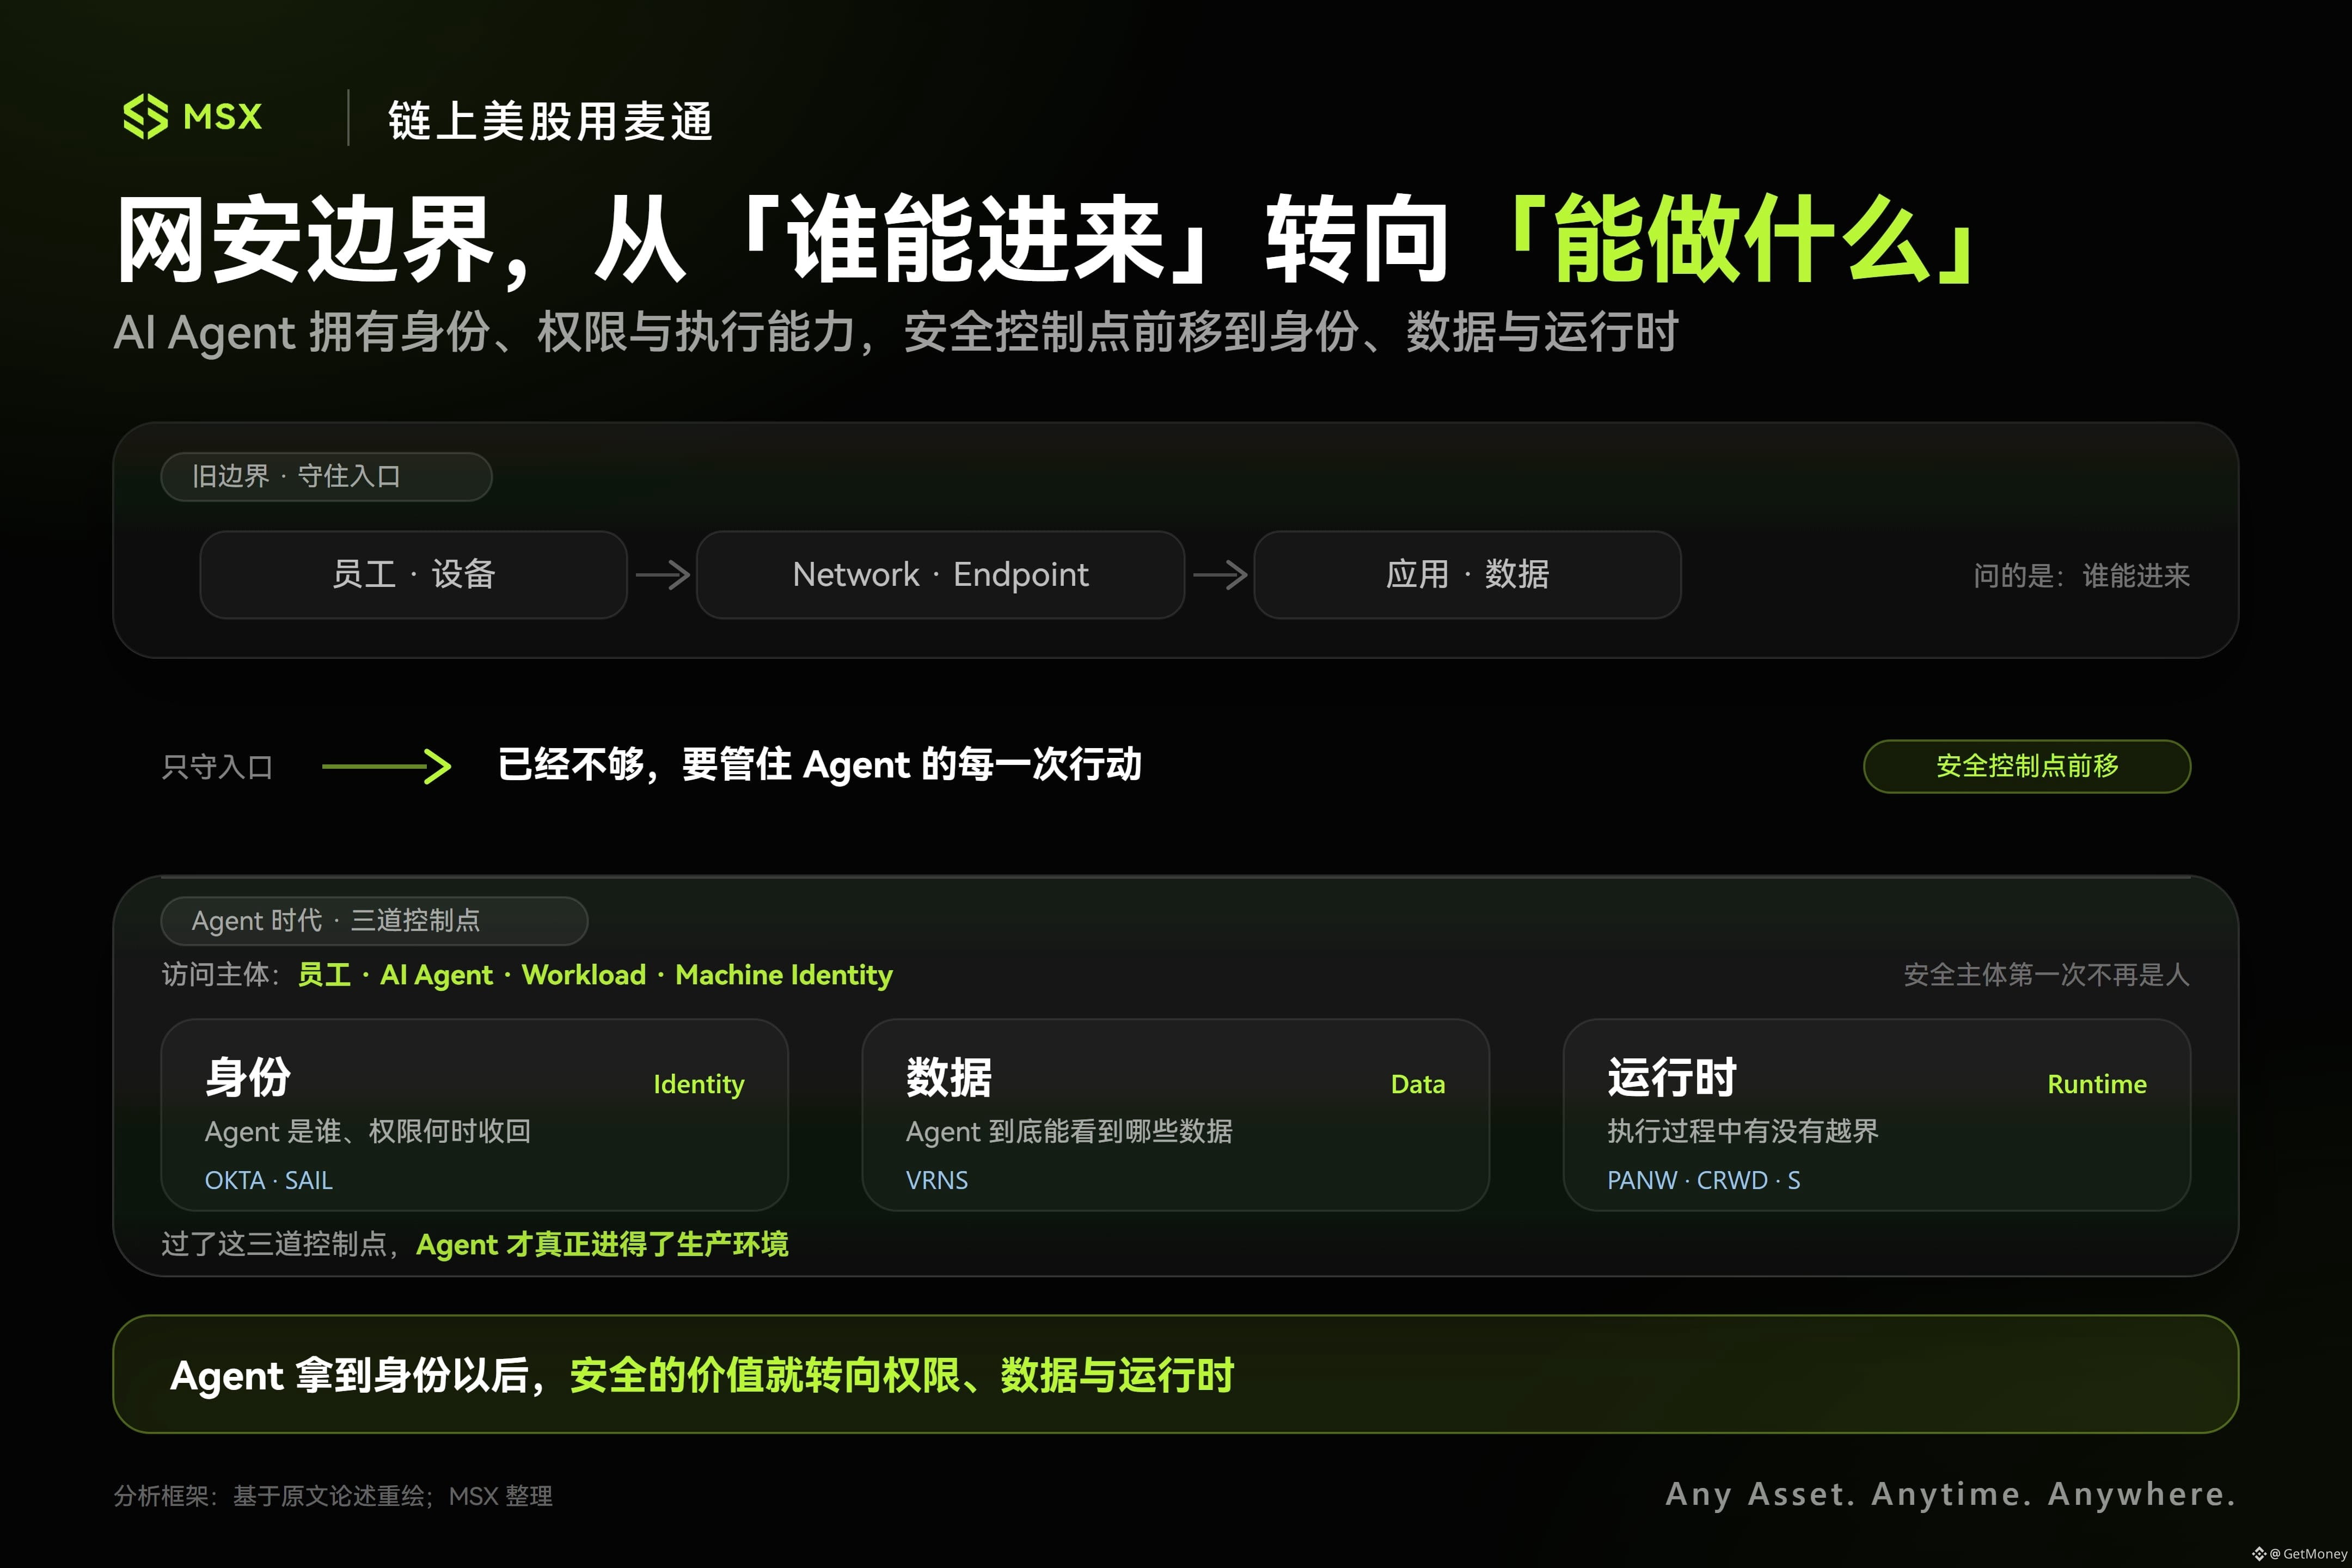
🔥 Ainsi, l’axe prioritaire de cette phase de la cybersécurité se déplace des réseaux périphériques et des terminaux vers l’identité, les données et le Runtime. Avant, les pare-feu, l’EDR et l’IAM étaient chacun « responsables » d’un périmètre. Mais avec l’arrivée des agents, les entreprises doivent encore se demander une chose : ce que fait l’agent est-il toujours conforme à l’objectif initial pour lequel il a été autorisé ?
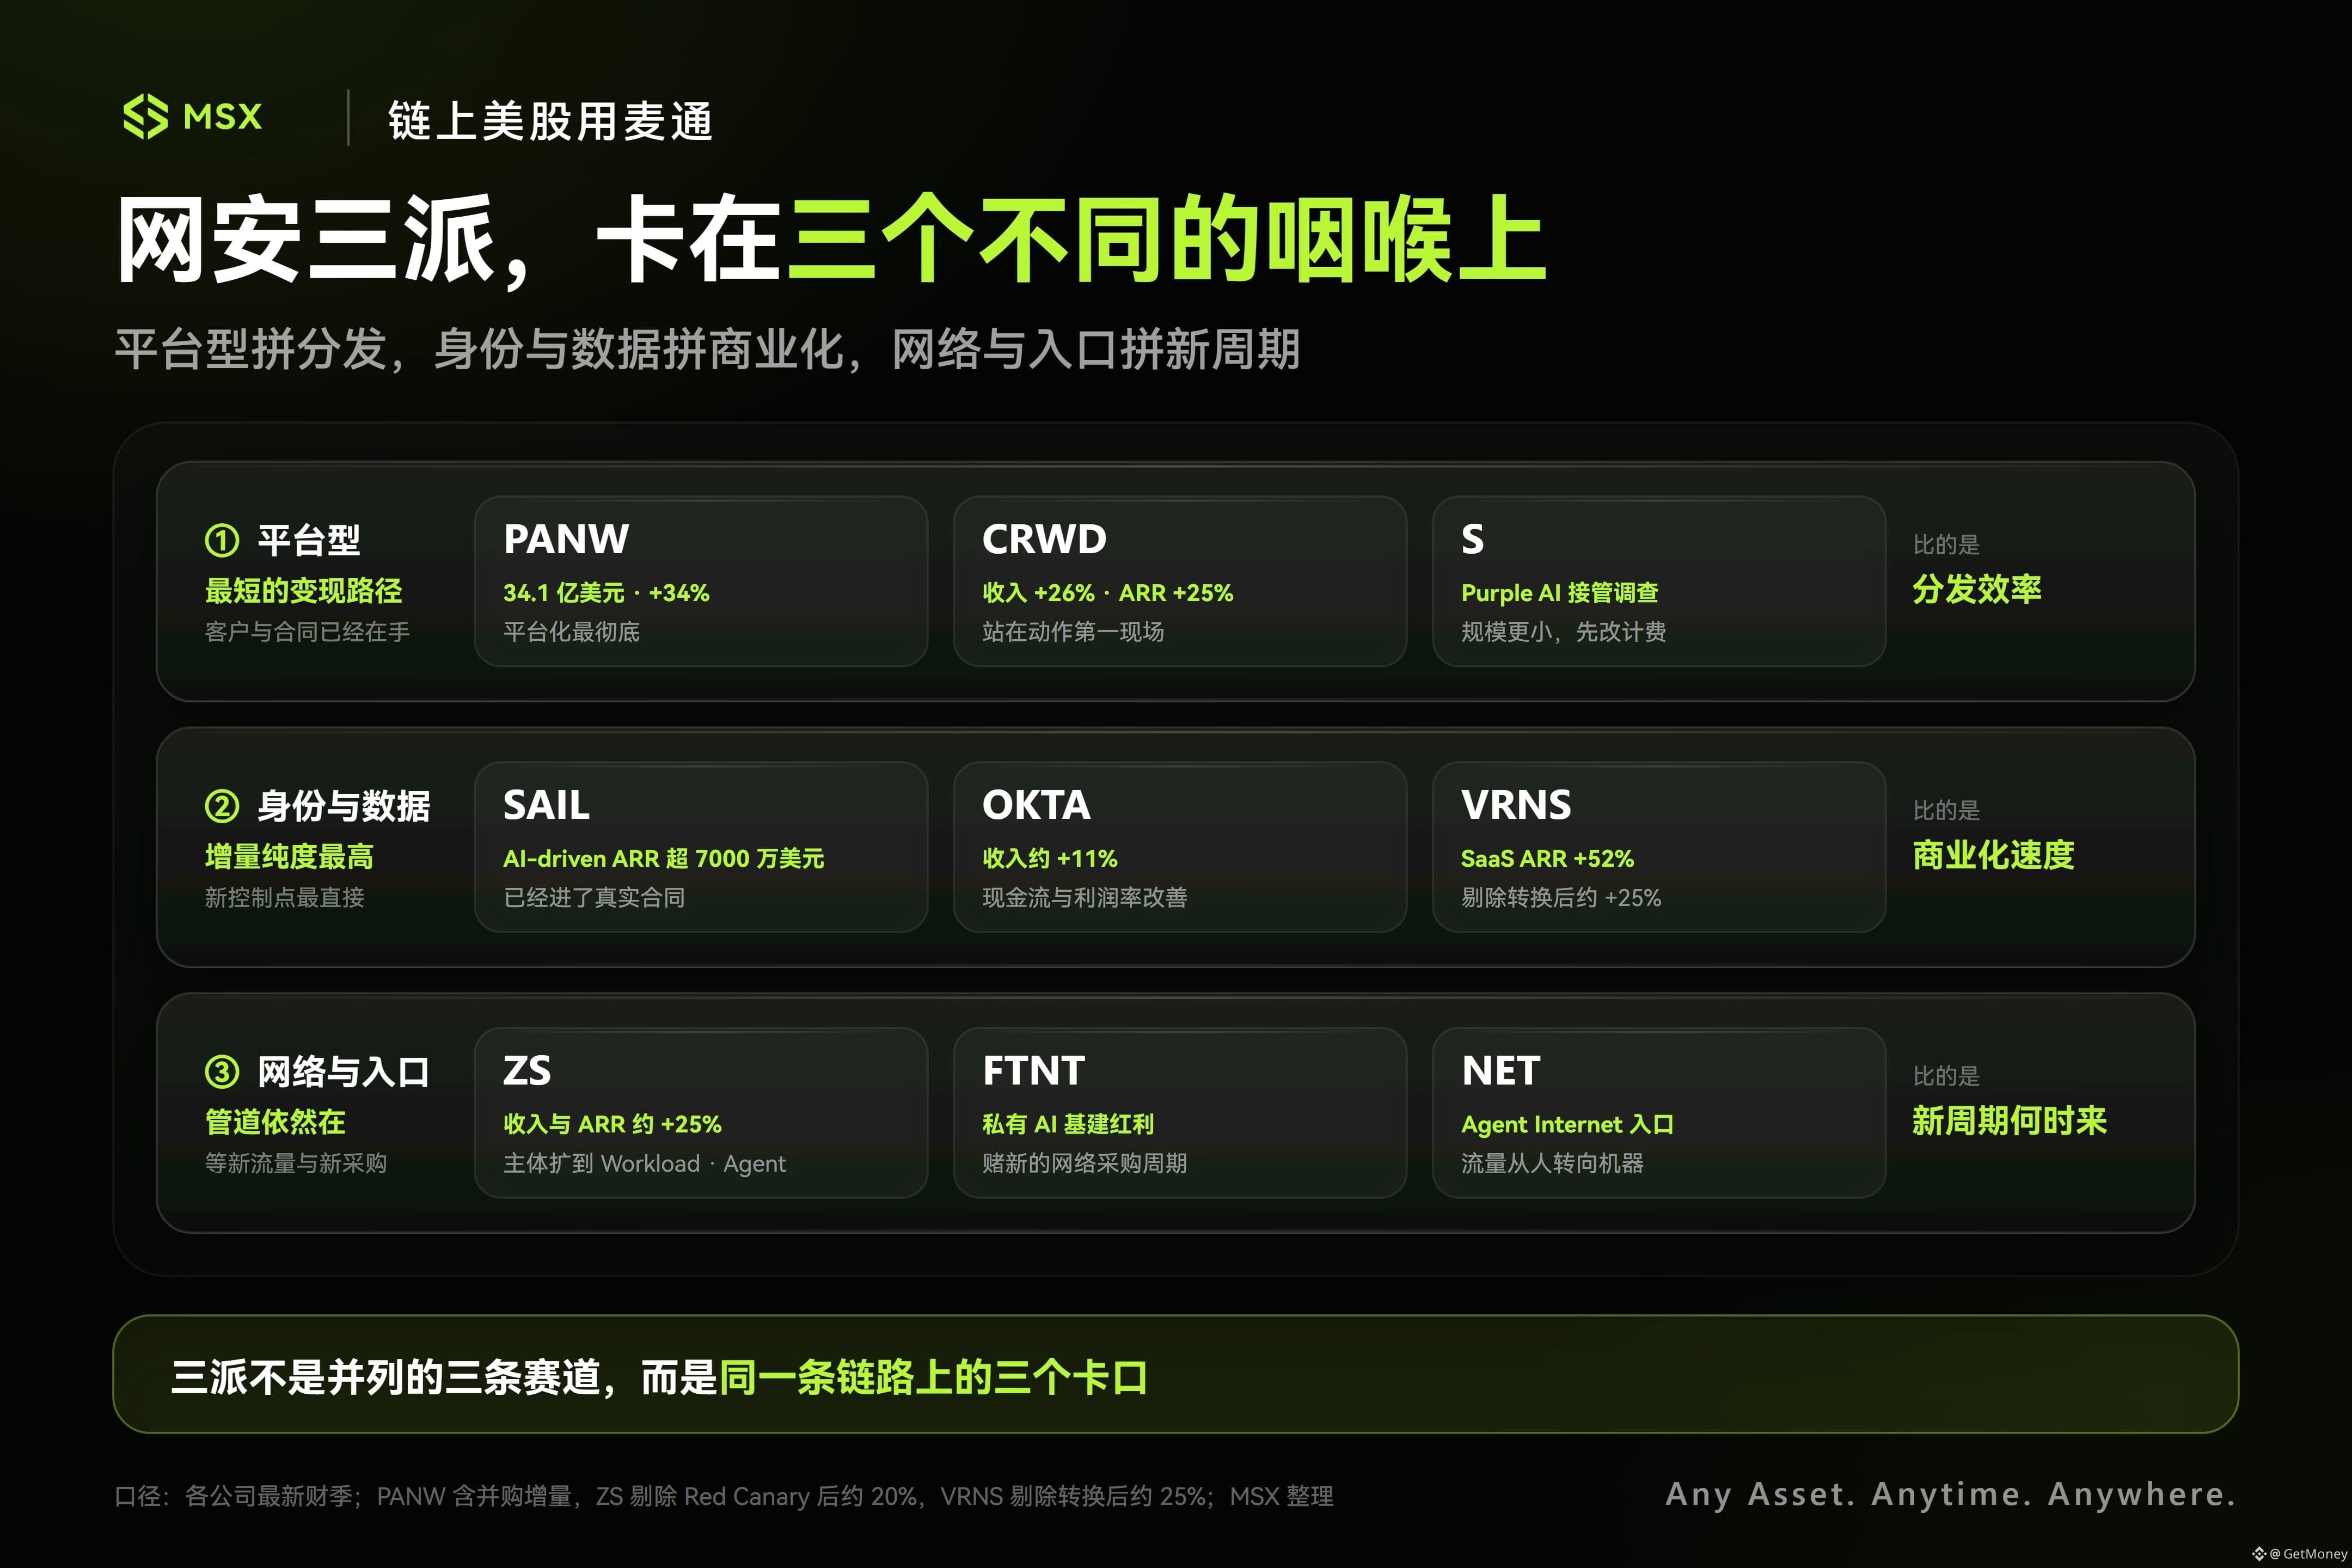
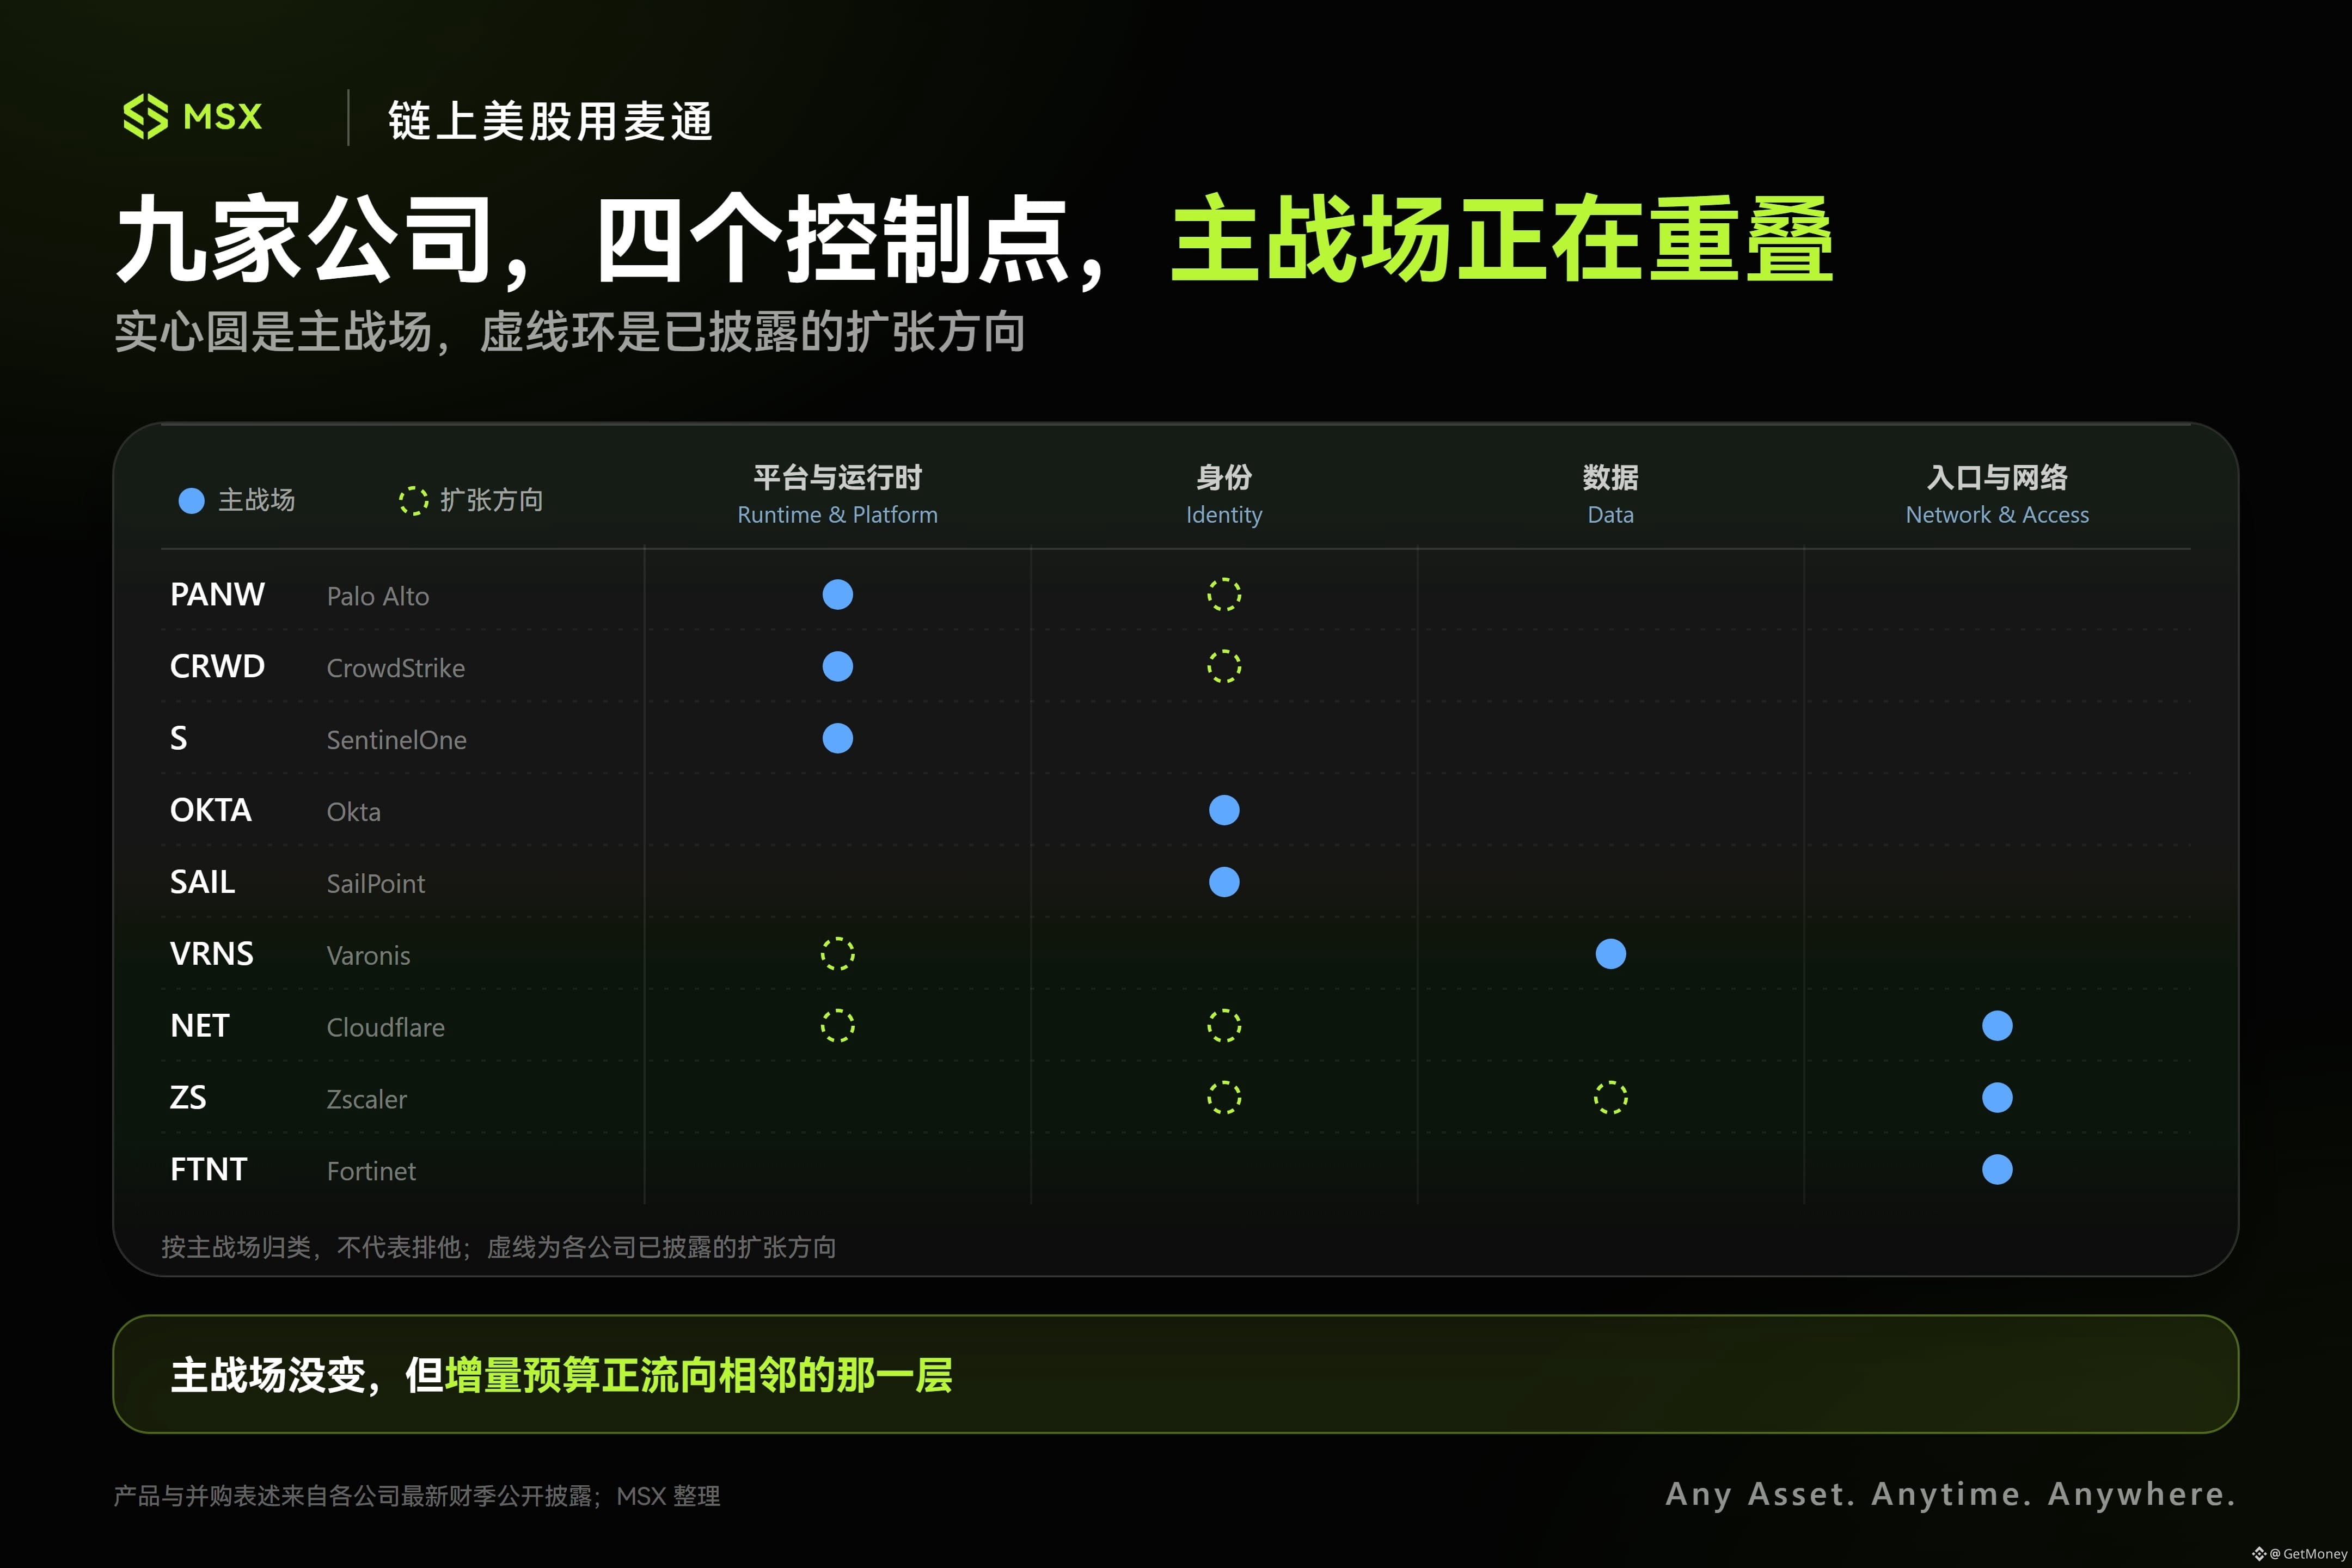
PANW adopte une approche plateforme : elle regroupe la sécurité réseau, la sécurité cloud, le SOC, l’identité et la sécurité IA. Sur le dernier trimestre, son chiffre d’affaires atteint 3,41 milliards de dollars, soit +34 % en glissement annuel. CRWD, elle, se situe davantage au plus près de l’action : l’agent, lorsqu’il exécute un script, écrit un fichier ou modifie des processus système, atterrit de toute façon sur un serveur, un conteneur ou un terminal. Sur le dernier trimestre, son chiffre d’affaires a progressé de +26 % en glissement annuel, tandis que l’ARR augmente de +25 %.
💡 Ce qui est vraiment intéressant, c’est le côté identité et données. SAIL affiche une croissance de son ARR sur le dernier trimestre de +25 % en glissement annuel ; sa croissance de l’ARR SaaS est de +36 %. Son ARR piloté par l’IA dépasse 70 millions de dollars, et les produits IA contribuent à plus de 30 % de l’augmentation nette de l’ARR. VRNS voit son ARR SaaS progresser de +52 % en glissement annuel : son objectif est de résoudre ce point — quelles données l’agent peut voir et quels droits il a.
À mesure que les agents pénètrent de plus en plus les réseaux internes des entreprises, les sociétés de cybersécurité risquent de ne plus seulement vendre de la « protection contre les attaques » : elles devront aussi maîtriser les identités des machines, l’appel d’outils et le processus d’exécution. D’après vous, la direction qui va le plus vite exploser, ce sera la gouvernance des identités et les droits sur les données, ou la sécurité du Runtime ?
#AI安全 #网安 #AIAgent #Web3-инвестирование
Franchement, le plus embêtant se trouve justement là : l’agent n’est pas un employé, mais il dispose de justificatifs système ; ce n’est pas un logiciel traditionnel, mais il peut appeler des outils, accéder aux données et exécuter des tâches de façon proactive. Même si l’identité est légitime et la connexion correcte, il peut quand même effectuer des actions non prévues — parce que ses droits sont trop élevés, qu’il invoque les outils de manière erronée, ou qu’il est influencé par un Prompt malveillant.
🔥 Ainsi, l’axe prioritaire de cette phase de la cybersécurité se déplace des réseaux périphériques et des terminaux vers l’identité, les données et le Runtime. Avant, les pare-feu, l’EDR et l’IAM étaient chacun « responsables » d’un périmètre. Mais avec l’arrivée des agents, les entreprises doivent encore se demander une chose : ce que fait l’agent est-il toujours conforme à l’objectif initial pour lequel il a été autorisé ?
PANW adopte une approche plateforme : elle regroupe la sécurité réseau, la sécurité cloud, le SOC, l’identité et la sécurité IA. Sur le dernier trimestre, son chiffre d’affaires atteint 3,41 milliards de dollars, soit +34 % en glissement annuel. CRWD, elle, se situe davantage au plus près de l’action : l’agent, lorsqu’il exécute un script, écrit un fichier ou modifie des processus système, atterrit de toute façon sur un serveur, un conteneur ou un terminal. Sur le dernier trimestre, son chiffre d’affaires a progressé de +26 % en glissement annuel, tandis que l’ARR augmente de +25 %.
💡 Ce qui est vraiment intéressant, c’est le côté identité et données. SAIL affiche une croissance de son ARR sur le dernier trimestre de +25 % en glissement annuel ; sa croissance de l’ARR SaaS est de +36 %. Son ARR piloté par l’IA dépasse 70 millions de dollars, et les produits IA contribuent à plus de 30 % de l’augmentation nette de l’ARR. VRNS voit son ARR SaaS progresser de +52 % en glissement annuel : son objectif est de résoudre ce point — quelles données l’agent peut voir et quels droits il a.
À mesure que les agents pénètrent de plus en plus les réseaux internes des entreprises, les sociétés de cybersécurité risquent de ne plus seulement vendre de la « protection contre les attaques » : elles devront aussi maîtriser les identités des machines, l’appel d’outils et le processus d’exécution. D’après vous, la direction qui va le plus vite exploser, ce sera la gouvernance des identités et les droits sur les données, ou la sécurité du Runtime ?
#AI安全 #网安 #AIAgent #Web3-инвестирование