Lumiterra On vous rappelle ici que ce n’est pas seulement la sécurité des actifs, mais aussi l’« accès officiel » lui-même.
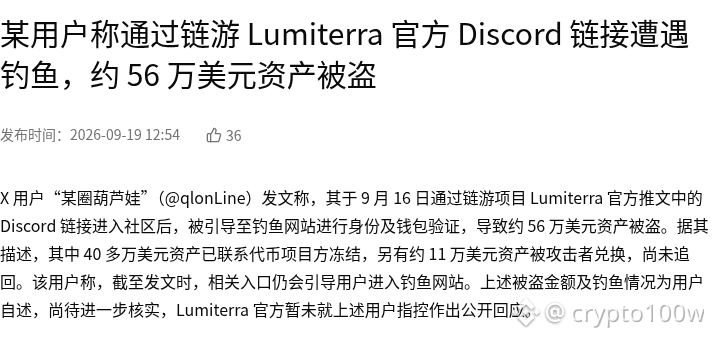
D’après Wu, le 16 septembre, des utilisateurs ont affirmé qu’en accédant à la communauté via le lien Discord figurant dans les publications officielles du projet de jeu sur la chaîne Lumiterra, ils ont ensuite été redirigés vers un site d’hameçonnage pour procéder à une vérification d’identité et de portefeuille. Au final, environ 560 000 dollars d’actifs auraient été dérobés. Dans son récit, l’auteur indique qu’environ 400 000 dollars d’actifs ont déjà été gelés après contact avec la partie du projet de tokens, tandis qu’environ 110 000 dollars d’actifs auraient été échangés par les attaquants et ne sont pas encore récupérés.
Dans ce type d’incident, le plus facile à négliger n’est souvent pas à quel point le site d’hameçonnage se ressemble, mais plutôt la confiance « naturelle » des utilisateurs envers le « lien officiel ». Pour les utilisateurs de GameFi et de NFT, l’accès à la communauté peut lui aussi devenir un chemin d’attaque. À court terme, il faut surtout d’abord évaluer le risque de la page de vérification et des actions d’autorisation.
Un scénario consiste à ce que l’accès semble correct, mais que la signature et l’autorisation amplifient le risque. Un autre scénario : les actifs ne sont pas transférés d’un seul coup, mais décomposés et traités en plusieurs opérations, ce qui rend la récupération ultérieure bien plus difficile.
Vous seriez plutôt du genre à d’abord vérifier l’origine du Discord, ou plutôt à prendre l’habitude de « ne jamais signer sur n’importe quelle page de vérification » ?
Image 1 : Des utilisateurs de Lumiterra déclarent avoir été victimes d’un hameçonnage via le lien Discord officiel · Capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/lumiterra-discord-phishing-56m-assets-stolen-68656
D’après Wu, le 16 septembre, des utilisateurs ont affirmé qu’en accédant à la communauté via le lien Discord figurant dans les publications officielles du projet de jeu sur la chaîne Lumiterra, ils ont ensuite été redirigés vers un site d’hameçonnage pour procéder à une vérification d’identité et de portefeuille. Au final, environ 560 000 dollars d’actifs auraient été dérobés. Dans son récit, l’auteur indique qu’environ 400 000 dollars d’actifs ont déjà été gelés après contact avec la partie du projet de tokens, tandis qu’environ 110 000 dollars d’actifs auraient été échangés par les attaquants et ne sont pas encore récupérés.
Dans ce type d’incident, le plus facile à négliger n’est souvent pas à quel point le site d’hameçonnage se ressemble, mais plutôt la confiance « naturelle » des utilisateurs envers le « lien officiel ». Pour les utilisateurs de GameFi et de NFT, l’accès à la communauté peut lui aussi devenir un chemin d’attaque. À court terme, il faut surtout d’abord évaluer le risque de la page de vérification et des actions d’autorisation.
Un scénario consiste à ce que l’accès semble correct, mais que la signature et l’autorisation amplifient le risque. Un autre scénario : les actifs ne sont pas transférés d’un seul coup, mais décomposés et traités en plusieurs opérations, ce qui rend la récupération ultérieure bien plus difficile.
Vous seriez plutôt du genre à d’abord vérifier l’origine du Discord, ou plutôt à prendre l’habitude de « ne jamais signer sur n’importe quelle page de vérification » ?
Image 1 : Des utilisateurs de Lumiterra déclarent avoir été victimes d’un hameçonnage via le lien Discord officiel · Capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/lumiterra-discord-phishing-56m-assets-stolen-68656