Confirmé — il a publié le 17 septembre, le deuxième fil de sécurité sur l’IA en 10 jours.$G $UNI
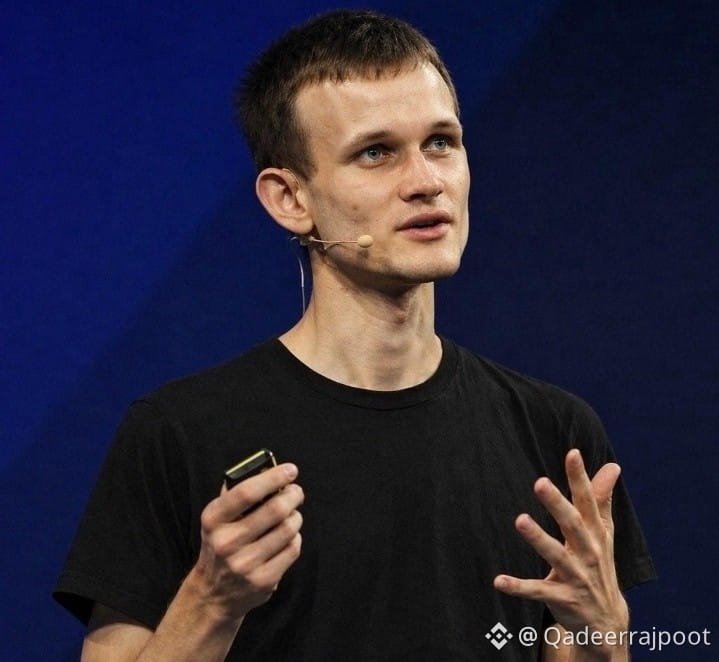
*Buterin contre la thèse du “désastre par l’IA” :*
1. *7 sept. :* a rejeté l’affirmation de Liron Shapira selon laquelle l’IA ferait chuter le BTC de 50% d’ici 2 ans. Il a dit que le BTC n’a pas besoin d’un consensus social pour des correctifs au niveau du réseau — des correctifs côté client / pool de minage suffisent, et la probabilité de casse
2. *17 sept. :* nouvel article long sur la vérification :
- *Idée centrale :* « L’IA vous donne la capacité d’écrire de grands volumes de code à coût d’exactitude, et la vérification formelle vous rend l’exactitude » — le code bâclé de l’IA est un problème transitoire, parce qu’une preuve vérifiée est permanente ; un bug est un problème ponctuel
- *Défense cypherpunk :* les défenseurs ont l’avantage. Un futur sombre où l’IA rend des brèches open-source indéfendables casse l’éthique de liberté d’internet
- *Ce qu’il construit :* Arklib = des STARKs formellement vérifiés, evm-asm = un EVM rendu vérifiable, plus des exemples en direct — des agents IA ont déjà trouvé *CVE-2026-34219*, un crash à distance dans libp2p Gossipsub ; le projet http://better.codes intègre de l’IA + des preuves vérifiables par machine
- *“90% de la valeur nette en crypto”* — dit que détenir de la crypto = garder la défense au même rythme que l’offense
*Limites qu’il reconnaît :*
- Risque de spécification : la preuve est sans valeur si la spécification est fausse ; les définitions peuvent faire 1000+ lignes
- Le matériel ne peut pas être vérifié formellement comme du logiciel, plus : compilateur, canaux auxiliaires (side-channel), gouvernance, pannes d’oracle
*Même si du côté offense c’est réel :* rapport de menace d’Anthropic de septembre — a observé que l’IA automatise la recherche de vulnérabilités, le développement d’exploits, des campagnes multi-cibles ; 2 300 vulnérabilités trouvées par IA dans 392 projets OSS, 832 comptes utilisant l’IA tout au long de la chaîne d’attaque, certains pipelines produisant des zero-days validés dans des environnements de test
Donc son appel : l’IA ne rend pas les attaques inarrêtables — elle rend la *vérification assez bon marché pour réduire le noyau de confiance*. Pas la panique, mais « garder le noyau sécurisé petit, voire le réduire ».#HKMAPlansWholesaleCBDCByYearEnd #BOJHikesRatesTo31YearHigh #ChainlinkPowersBottomlinePaymentPlatform
*Buterin contre la thèse du “désastre par l’IA” :*
1. *7 sept. :* a rejeté l’affirmation de Liron Shapira selon laquelle l’IA ferait chuter le BTC de 50% d’ici 2 ans. Il a dit que le BTC n’a pas besoin d’un consensus social pour des correctifs au niveau du réseau — des correctifs côté client / pool de minage suffisent, et la probabilité de casse
2. *17 sept. :* nouvel article long sur la vérification :
- *Idée centrale :* « L’IA vous donne la capacité d’écrire de grands volumes de code à coût d’exactitude, et la vérification formelle vous rend l’exactitude » — le code bâclé de l’IA est un problème transitoire, parce qu’une preuve vérifiée est permanente ; un bug est un problème ponctuel
- *Défense cypherpunk :* les défenseurs ont l’avantage. Un futur sombre où l’IA rend des brèches open-source indéfendables casse l’éthique de liberté d’internet
- *Ce qu’il construit :* Arklib = des STARKs formellement vérifiés, evm-asm = un EVM rendu vérifiable, plus des exemples en direct — des agents IA ont déjà trouvé *CVE-2026-34219*, un crash à distance dans libp2p Gossipsub ; le projet http://better.codes intègre de l’IA + des preuves vérifiables par machine
- *“90% de la valeur nette en crypto”* — dit que détenir de la crypto = garder la défense au même rythme que l’offense
*Limites qu’il reconnaît :*
- Risque de spécification : la preuve est sans valeur si la spécification est fausse ; les définitions peuvent faire 1000+ lignes
- Le matériel ne peut pas être vérifié formellement comme du logiciel, plus : compilateur, canaux auxiliaires (side-channel), gouvernance, pannes d’oracle
*Même si du côté offense c’est réel :* rapport de menace d’Anthropic de septembre — a observé que l’IA automatise la recherche de vulnérabilités, le développement d’exploits, des campagnes multi-cibles ; 2 300 vulnérabilités trouvées par IA dans 392 projets OSS, 832 comptes utilisant l’IA tout au long de la chaîne d’attaque, certains pipelines produisant des zero-days validés dans des environnements de test
Donc son appel : l’IA ne rend pas les attaques inarrêtables — elle rend la *vérification assez bon marché pour réduire le noyau de confiance*. Pas la panique, mais « garder le noyau sécurisé petit, voire le réduire ».#HKMAPlansWholesaleCBDCByYearEnd #BOJHikesRatesTo31YearHigh #ChainlinkPowersBottomlinePaymentPlatform