
Le jeton ONE de Harmony a récemment été victime d’un important incident de sécurité.
Le 12 août, Harmony a confirmé que des attaquants avaient exploité une vulnérabilité dans son système de vérification des reçus inter-shards, permettant de rejouer des reçus déjà traités et de les utiliser pour créer des jetons ONE non autorisés.
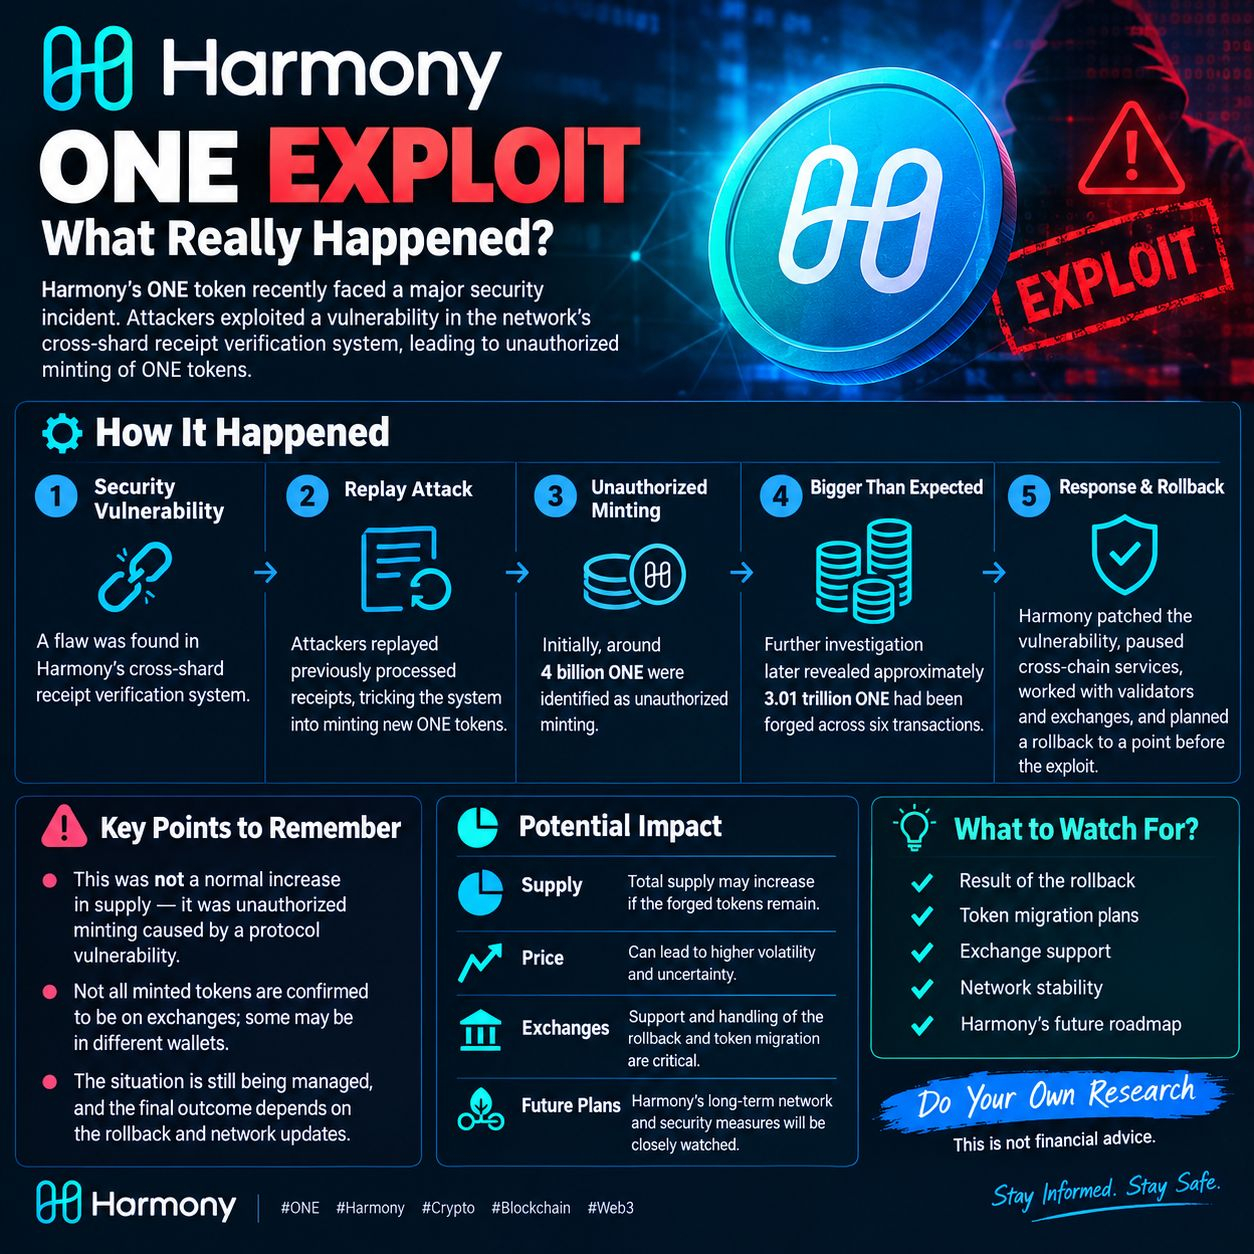 $
🔹 Découverte initiale : Environ 4 milliards de ONE ont été identifiés comme provenant d’une émission non autorisée.
🔹 Enquête ultérieure : Harmony a reconstitué l’incident et a constaté qu’environ 3,01 billions de ONE avaient été falsifiés au cours de six transactions.
🔹 Réponse : Harmony a corrigé la vulnérabilité, a suspendu les services inter-chaînes et a travaillé avec les validateurs et les exchanges.
🔹 Remboursement : Harmony a ensuite prévu un rollback à un point antérieur à l’exploit afin de supprimer l’état falsifié.
⚠️ Important : Ce n’était pas simplement une augmentation normale de l’offre. Il s’agissait d’un événement de frappe non autorisé causé par une vulnérabilité du protocole.
Pour toute personne qui suit $ONE, les points clés à surveiller sont le résultat du rollback, les plans de migration des tokens, le support des exchanges et les projets futurs du réseau de Harmony.
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins