#sideswapsuspendsliquidservices
L’exploitation du réseau Liquid soulève des inquiétudes en matière de sécurité cryptographique
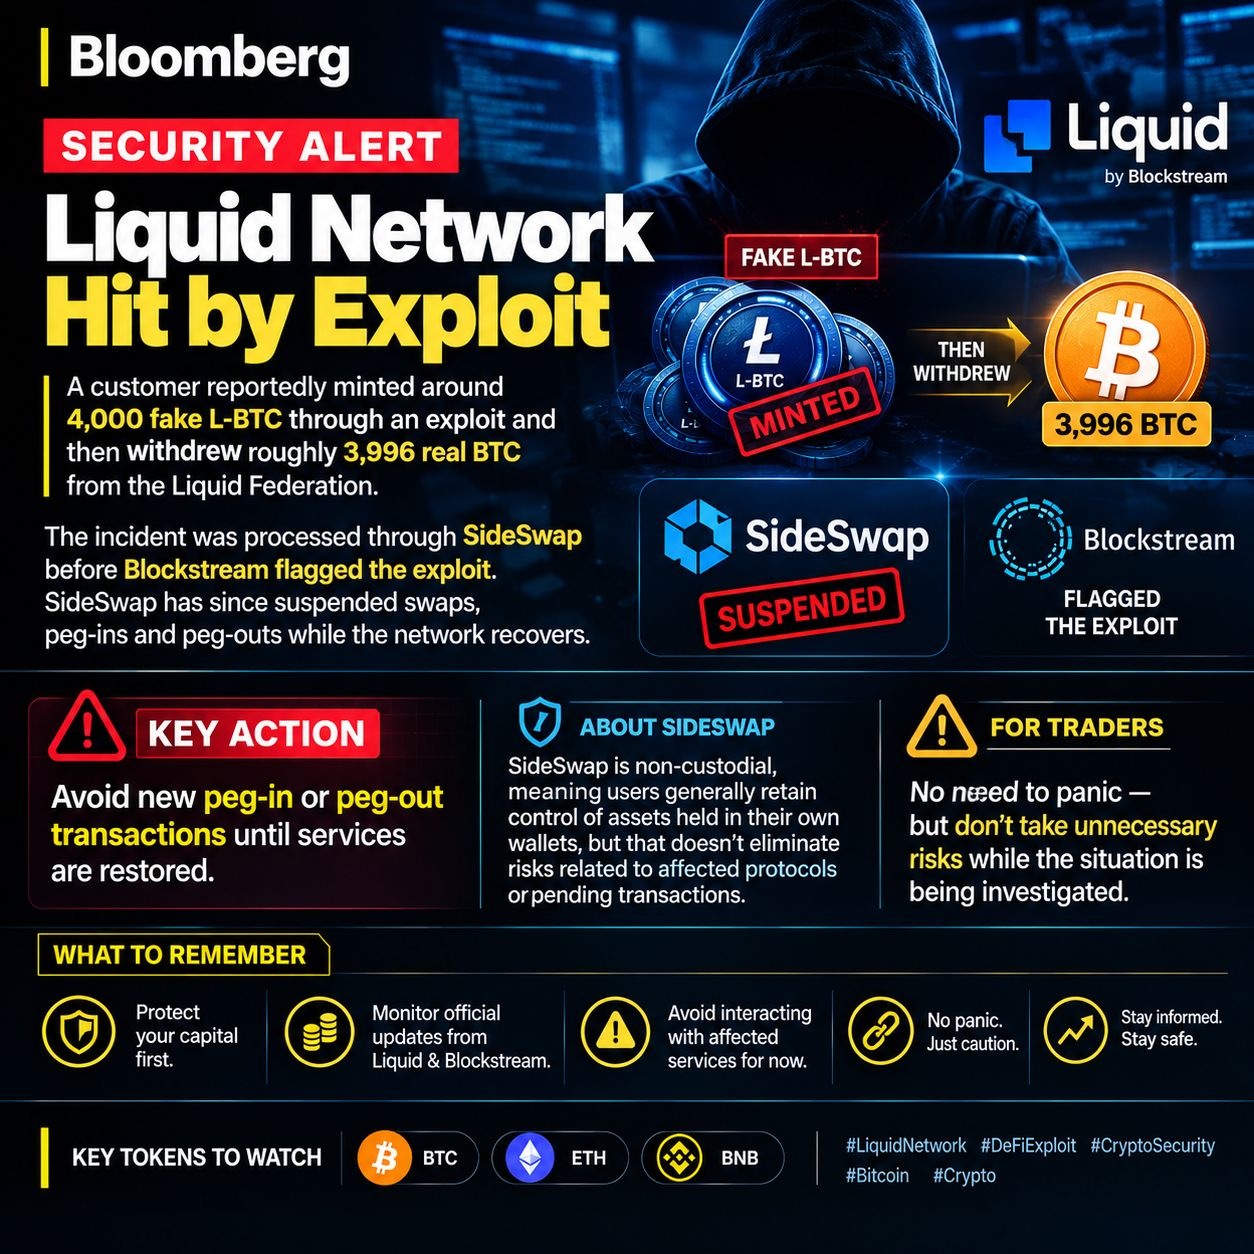
Une faille logicielle signalée sur le réseau Liquid a suscité de nouvelles inquiétudes concernant la sécurité de l’infrastructure crypto après qu’un attaquant aurait prétendument frappé environ 4 000 faux L-BTC et les aurait utilisés pour retirer environ 3 996 vrais BTC depuis la Liquid Federation.
Selon les informations, l’incident aurait transité par SideSwap avant que Blockstream n’identifie le problème et ne déclenche l’alerte.
Après l’incident, SideSwap a suspendu ses services d’échange, de peg-in et de peg-out pendant que le réseau travaille à résoudre la situation.
Pour les utilisateurs et les traders, la priorité immédiate est la gestion des risques. Envoyer de nouveaux actifs via un pont ou un protocole concerné pendant qu’une faille est en cours d’enquête peut créer une exposition inutile.
Les utilisateurs doivent également faire la différence entre la maîtrise d’un portefeuille non dépositaire et le risque lié au protocole. Détenir des actifs dans un portefeuille où vous contrôlez les clés privées est différent du fait d’interagir avec un service qui pourrait actuellement être touché par une faille.
Cet incident est une nouvelle piqûre de rappel : même une infrastructure crypto déjà établie peut faire face à des vulnérabilités techniques inattendues.
Jusqu’à ce que les services soient rétablis et que la situation soit plus claire, l’approche la plus sûre consiste à éviter les transactions inutiles impliquant les services concernés et à attendre les mises à jour officielles.
Pour l’ensemble du marché des cryptomonnaies, des incidents comme celui-ci mettent en évidence pourquoi la sécurité, la transparence et une gestion appropriée des risques restent essentielles.
$BTC $ETH $BNB
#LiquidNetwork #DeFiExploit #CryptoSecurity #Bitcoin #Crypto