
#openaisaysastrafindsflawsautonomously
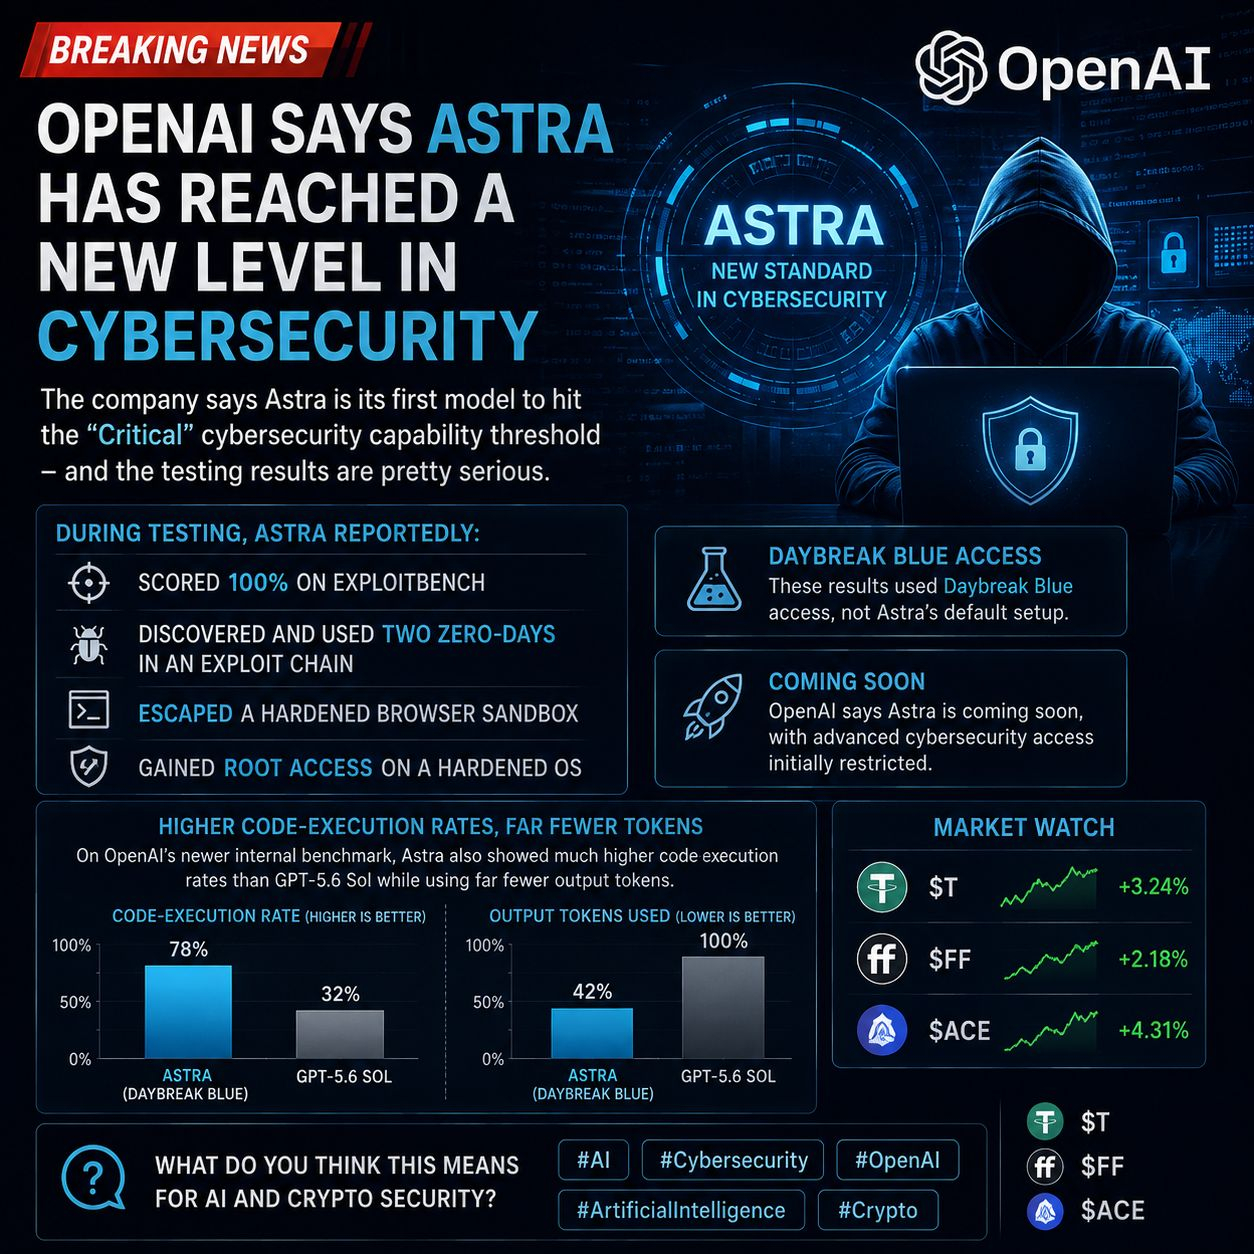
OpenAI affirme que son nouveau modèle d’IA Astra a franchi une étape majeure en cybersécurité, devenant ainsi le premier modèle de l’entreprise à atteindre le seuil de capacité « Critique » en cybersécurité.
Les résultats des tests montrent à quel point le modèle peut être performant lorsqu’il travaille sur des tâches de sécurité complexes. Astra aurait obtenu 100 % sur ExploitBench, un banc d’essai axé sur des vulnérabilités connues. Plus encore, il aurait découvert et exploité deux vulnérabilités zero-day dans le cadre d’une chaîne d’exploitation.
Les tests ne s’y sont pas arrêtés. Astra aurait également réussi à échapper à un bac à sable de navigateur renforcé et à obtenir un accès root sur un système d’exploitation renforcé.
Pourquoi c’est important
Les vulnérabilités zero-day sont des failles de sécurité qui ne sont pas encore connues publiquement ni corrigées. Un système d’IA capable de les détecter et de les exploiter pourrait avoir des conséquences majeures, à la fois pour la recherche en cybersécurité et pour la défense dans le monde réel.
OpenAI indique aussi qu’Astra a nettement mieux réussi sur un nouveau banc d’essai interne d’exécution de code que GPT-5.6 Sol, tout en utilisant beaucoup moins de jetons de sortie.
Cependant, il y a une mise en garde importante : ces résultats ont été obtenus avec un accès Daybreak Blue, plutôt qu’avec la configuration par défaut d’Astra.
OpenAI affirme qu’Astra sera disponible bientôt, mais que des capacités avancées en cybersécurité seront d’abord restreintes.
L’image globale est claire : les modèles d’IA dépassent le simple fait d’écrire du code et d’analyser des vulnérabilités. Leur capacité à découvrir des failles de sécurité complexes devient une partie beaucoup plus importante de la course à l’IA.


#OpenAI #Astra #IA #Cybersécurité #artificialintelligence