

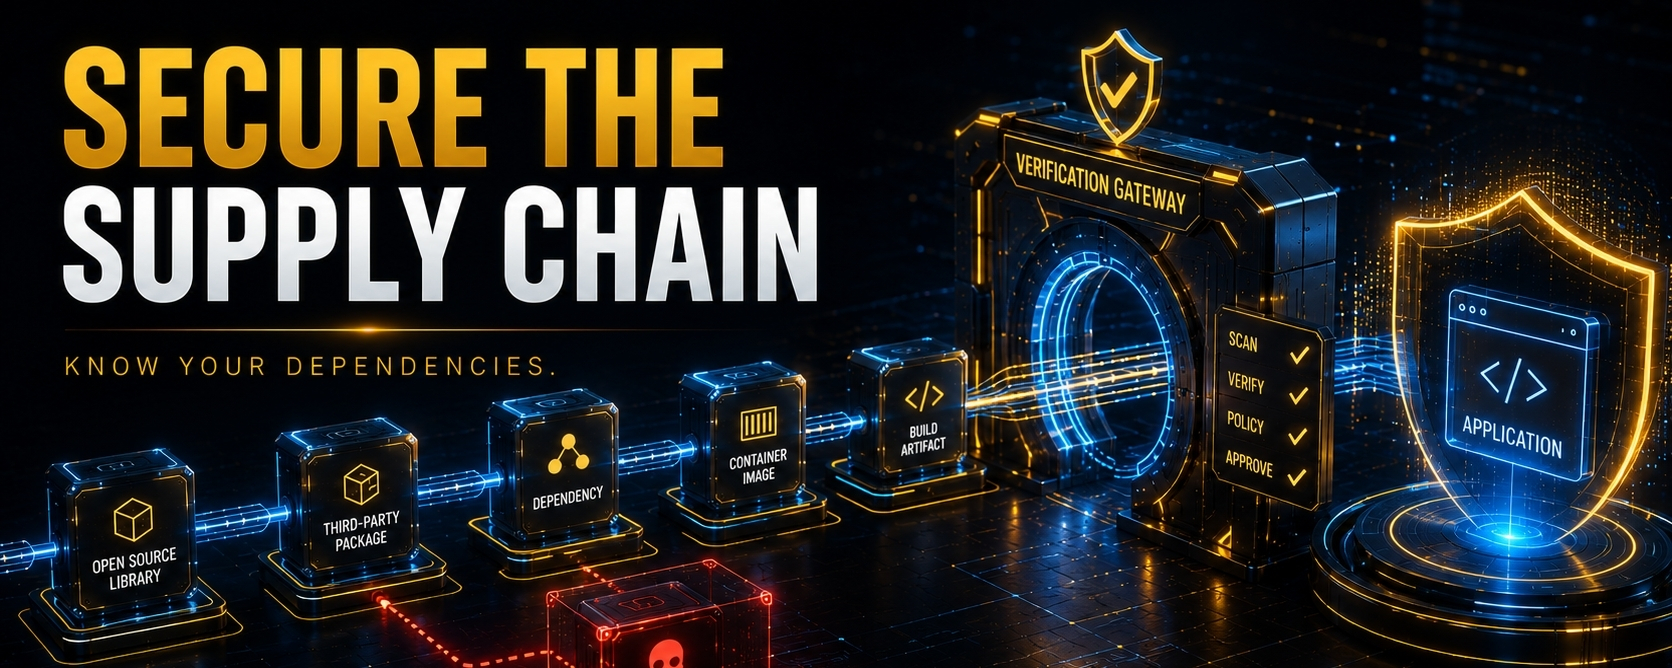

La chaîne d’approvisionnement logicielle : pourquoi vos dépendances comptent
Le logiciel moderne est rarement entièrement construit à partir de zéro.
Les applications dépendent de frameworks, de bibliothèques, de paquets, d’images de conteneurs, de composants du système d’exploitation et de services tiers.
Cela crée une chaîne d’approvisionnement logicielle.
Et chaque dépendance peut potentiellement introduire un risque.
📦 Le problème des dépendances
Imaginez construire une application en utilisant vingt paquets open source.
Votre équipe a peut-être écrit le code de l’application, mais une partie de sa fonctionnalité provient de logiciels maintenus ailleurs.
Si une dépendance contient une vulnérabilité connue, votre application peut en hériter une partie du risque.
Voilà pourquoi la sécurité des dépendances est importante.
🔍 Que Peuvent Faire les Équipes ?
Un bon point de départ consiste à comprendre sur quoi votre application dépend réellement.
Les pratiques utiles incluent :
Tenir à jour des inventaires de dépendances.
Analysez les dépendances à la recherche de vulnérabilités connues.
Gardez les packages importants à jour.
Supprimez les dépendances inutiles.
Fixez ou contrôlez les versions lorsque cela est approprié.
Passez en revue les images de base des conteneurs.
Surveillez les dépendances en continu.
🔐 Bill of Materials (SBOM) de logiciels
Une Bill of Materials de logiciel (SBOM) peut offrir de la visibilité sur les composants utilisés par le logiciel.
Considérez-le comme un inventaire.
Si une nouvelle vulnérabilité est découverte dans un package particulier, un inventaire précis peut aider les organisations à déterminer quelles applications peuvent être concernées.
🚀 Lien DevSecOps
C’est un autre domaine où l’automatisation devient puissante.
Au lieu de vérifier manuellement chaque dépendance, les pipelines CI/CD peuvent exécuter automatiquement des contrôles de sécurité des dépendances et de la chaîne d’approvisionnement.
Cela signifie que la sécurité devient une partie du flux de développement normal.
💡 À retenir
Vous ne devez pas seulement sécuriser le code que votre équipe écrit.
Vous avez aussi besoin de visibilité sur le logiciel dont votre application dépend.
Connaissez vos dépendances. Analysez-les. Mettez-les à jour. Surveillez-les.
Quelle quantité de visibilité pensez-vous que les organisations ont réellement sur leur chaîne d’approvisionnement logicielle ?
Sujet suggéré : Cybersécurité