

APERÇU
Pendant des années, Coldcard était le portefeuille matériel vers lequel les détenteurs sérieux de Bitcoin se tournaient lorsqu’on leur demandait où devraient aller de grosses sommes. Fabriqué par l’entreprise canadienne Coinkite depuis 2017, il s’est forgé une réputation de stockage à froid paranoïaque, le choix privilégié des passionnés de Bitcoin. Sans connexion réseau. Bitcoin uniquement. Micrologiciel open source. Double éléments sécurisés. Un type de portefeuille qui donnait aux gens le sentiment d’être vraiment en sécurité.
Puis, le 30 juillet 2026, tout a changé.
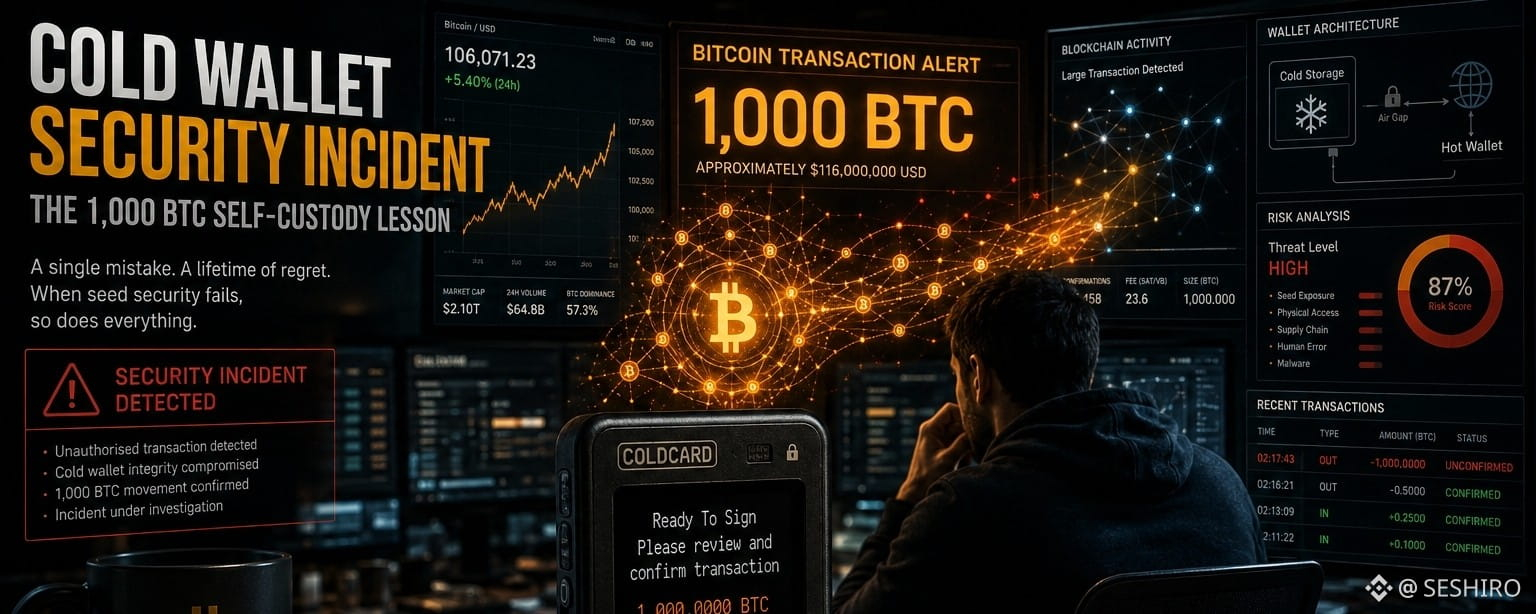
Le matin du 30 juillet 2026, un seul attaquant a vidé 1 196 adresses Bitcoin en environ 41 minutes. Environ 1 082 BTC valant à l’époque quelque 70 millions de dollars ont été retirés de portefeuilles qui n’avaient jamais touché internet.
Au moment où la poussière retombe, le montant confirmé s’élevait à plus de 130 millions de dollars via plus de 5 200 adresses, et il continuait d’augmenter. C’est le plus grand exploit de portefeuille matériel de l’histoire de la crypto et le troisième plus grand piratage de 2026.
QU’EST-CE QUE COLDCARD
Coldcard est fabriqué par la société canadienne Coinkite depuis 2017. Il s’est bâti une réputation sur le design orienté Bitcoin, des éléments de sécurité doubles, un micrologiciel open source et des fonctionnalités de sécurité physique en couches que la plupart des concurrents ne proposaient pas.
Ce n’était pas un portefeuille pour débutants. C’était le portefeuille que recommandaient les défenseurs sérieux de la self custody pour les personnes qui stockaient des quantités importantes de Bitcoin. Le type d’appareil qui donnait aux utilisateurs l’impression d’avoir tout fait correctement.
Comme l’a résumé une victime après avoir perdu 1,6 million de dollars : « La partie la plus difficile, c’est peut-être que j’ai tout fait correctement. Je n’ai jamais partagé ma phrase de récupération avec qui que ce soit. Mes appareils n’ont jamais touché Internet. Tout a été conservé dans plusieurs coffres-forts et boîtes de dépôt. Rien de tout cela n’a compté. Tout ça parce que le matériel qui a créé la phrase de récupération contenait une seule ligne de code depuis 2021, qui comportait une vulnérabilité. »
Cette seule ligne de code de 2021 est là où l’histoire commence vraiment.
LE BUG QUI ÉTAIT CACHÉ DEPUIS 2021
Une erreur de configuration de build dans le micrologiciel Coldcard version 4.0.1 expédiée en mars 2021 a dirigé la génération des seeds vers un générateur pseudo-aléatoire déterministe en logiciel, au lieu du générateur aléatoire matériel STM32 de l’appareil, réduisant l’entropie effective de 128 bits à environ 40 bits sur les appareils Mk3 et 72 bits sur les modèles Mk4, Mk5 et Q.
Démêlons cela en termes simples.
Lorsque vous configurez un portefeuille matériel pour la première fois, il génère une phrase de récupération (seed phrase). Cette seed est dérivée d’un nombre aléatoire. Le caractère aléatoire de ce nombre est tout. Plus il est aléatoire, plus il est difficile pour quiconque de deviner ou de recréer votre clé privée.
Le micrologiciel de Coldcard était censé utiliser son générateur de nombres aléatoires matériel pour créer cette aléa. À la place, une erreur de code l’a envoyé vers un générateur logiciel bien moins aléatoire, utilisant des constantes prévisibles. Le résultat : des phrases de récupération qui semblaient normales, mais mathématiquement beaucoup plus faibles que prévu.
Les éléments sécurisés n’ont jamais été compromis. Les seeds qu’ils protégeaient étaient déjà faibles dès le moment de leur création.
Personne ne le savait. Les portefeuilles avaient l’air corrects. Les phrases de récupération avaient l’air correctes. La sécurité avait l’air correcte. Mais en dessous de chaque portefeuille généré avec le micrologiciel concerné entre mars 2021 et la publication du correctif en juillet 2026 se trouvait une clé privée qui, théoriquement, pouvait être forcée par brute par n’importe qui disposant de suffisamment de puissance de calcul et de connaissances sur la faille.
COMMENT L’ATTAQUE S’EST DÉROULÉE
Un attaquant a commencé à balayer (sweeping) des portefeuilles le 30 juillet 2026, vidant 1 082 BTC depuis 1 196 adresses en 41 minutes lors de la première vague.
Vingt-cinq minutes après le début de la première vague, des centaines de détenteurs de Bitcoin avaient déjà perdu tout ce qu’ils avaient dans leurs portefeuilles de stockage à froid. La vitesse était possible parce que l’attaquant n’avait pas besoin d’un accès physique à un appareil. Il a simplement utilisé la connaissance de la faille du micrologiciel pour recréer par calcul les clés privées affaiblies et vider les portefeuilles à distance.
Ce qui a commencé comme une attaque apparemment coordonnée à une seule instance est rapidement devenu tout autre chose. L’exploit Coldcard s’est fragmenté de quelques vagues coordonnées en un “free for all” ouvert, Galaxy Research estimant qu’au moins 15 attaquants distincts vident des portefeuilles vulnérables.
La société d’analyse de la blockchain TRM Labs a retracé l’activité à au moins 15 acteurs de menace distincts, dont certains probables copieurs opportunistes. Les fonds volés ont été acheminés via des outils de confidentialité, notamment Wasabi et Tornado Cash, selon CertiK.
Une fois la vulnérabilité connue, ce n’est plus seulement l’attaquant initial qui l’exploitait. D’autres, qui comprenaient la faille, se sont mis à la recherche de portefeuilles vulnérables qui n’avaient pas encore été vidés.
LES VICTIMES N’ONT RIEN FAIT DE MAL
C’est cette partie de l’histoire qui la rend particulièrement difficile à traiter.
Le point gênant, c’est que les victimes n’ont rien fait de mal. Elles n’ont pas cliqué sur un lien de phishing, n’ont pas collé une phrase de récupération dans un faux site web et n’ont pas signé une transaction malveillante.
Tous les conseils standard de self custody avaient été suivis. Gardez votre phrase de récupération hors ligne. Ne la partagez avec personne. Utilisez un portefeuille matériel. Stockez-le dans plusieurs endroits sécurisés.
Tout cela était sans importance, parce que le problème ne venait pas de la manière dont les utilisateurs géraient leurs portefeuilles. Le problème était intégré à l’appareil lui-même au moment même où le portefeuille a été configuré pour la première fois. Une vulnérabilité introduite par une seule ligne de code cinq ans avant le début des attaques.
Cette réalité a profondément secoué la communauté de la self custody. La promesse des portefeuilles matériels est que si vous faites tout correctement, vos fonds sont en sécurité. L’exploit Coldcard a prouvé que faire tout correctement ne suffit pas toujours si le matériel lui-même présente une faille qu’on ne peut pas voir.
QUELS APPAREILS ONT ÉTÉ TOUCHÉS
Les attaquants ont exploité des versions du micrologiciel allant de 4.0.1 à 4.1.9, sur la période de mars 2021 jusqu’à la publication du correctif en juillet 2026.
Cela signifie que tout utilisateur de Coldcard ayant généré sa phrase de récupération sur un micrologiciel compris dans cette plage est potentiellement vulnérable. La faille a touché les modèles Mk3, Mk4, Mk5 et Q à des degrés variables, les appareils Mk3 ayant la force de clé la plus faible, à environ 40 bits.
Mettre à jour le micrologiciel ne corrige pas les portefeuilles existants. Toute personne qui a généré une seed sur un Coldcard entre mars 2021 et la publication du correctif devrait la considérer comme compromise et migrer vers une nouvelle seed.
C’est crucial. Installer le dernier micrologiciel ne répare pas les dommages. Si votre portefeuille a été configuré pendant la période concernée, la phrase de récupération (seed phrase) qu’il a générée reste faible, quelle que soit la version de micrologiciel que vous exécutez actuellement. La seule action sûre est de générer une toute nouvelle phrase sur un appareil corrigé et de transférer les fonds vers le nouveau portefeuille.
LES QUESTIONS PLUS LARGES QUE CELA SOULÈVE
L’incident est le plus grand exploit de portefeuille matériel de l’histoire de la crypto, et il oblige tout le modèle de self custody de Bitcoin à répondre à une question qu’il a évitée depuis le début : qui audite le code qui génère vos clés ?
Les portefeuilles matériels sont dignes de confiance parce qu’ils sont censés être plus sécurisés que les portefeuilles logiciels ou les comptes d’échange. Les utilisateurs les achètent spécifiquement parce qu’ils veulent retirer leurs fonds de toute surface d’attaque en ligne. L’exploit Coldcard montre que la sécurité d’un portefeuille matériel dépend entièrement de l’intégrité de son micrologiciel et de la qualité de son code à chaque étape du développement.
Le micrologiciel de Coinkite est open source, ce qui est généralement considéré comme un avantage en matière de sécurité car n’importe qui peut examiner le code. Mais open source ne veut pas dire que chaque ligne de code est examinée en profondeur par des experts indépendants. La faille introduite en mars 2021 est restée inconnue pendant plus de cinq ans.
Le PDG d’Onramp, Michael Tanguma, a noté que la self custody et les ETF partagent la même faille : un point de défaillance unique. Dans le cas d’un ETF, ce point unique est le dépositaire. Dans le cas de la self custody, ce point unique est l’appareil et le code qui y tourne.
Aucun des deux n’est parfaitement sûr. Ils ont simplement des modes de défaillance différents.
CE QUE LES UTILISATEURS TOUCHÉS DOIVENT FAIRE MAINTENANT
Si vous avez un Coldcard configuré entre mars 2021 et juillet 2026, voici ce que la communauté de la sécurité recommande :
Considérez que votre seed actuelle est compromise, que vos fonds aient bougé ou non
Configurez un tout nouveau Coldcard avec le dernier micrologiciel corrigé et générez une toute nouvelle seed
Transférez tous les fonds depuis vos anciennes adresses de portefeuille vers de nouvelles adresses générées avec la nouvelle seed
Faites-le de toute urgence car des portefeuilles vulnérables qui n’ont pas encore été vidés pourraient encore être ciblés
N’allez pas simplement mettre à jour le micrologiciel sur votre appareil existant en vous disant que vous êtes en sécurité. La seed générée avec le micrologiciel vulnérable est toujours faible. Vous avez besoin d’une nouvelle phrase générée dans des conditions saines.
CONCLUSION
Les pertes de plus de 116 millions de dollars ne provenaient pas d’un élément sécurisé cassé, mais d’une génération de seed faible, ce qui montre que la sécurité d’un portefeuille matériel ne se résume pas à l’architecture de l’appareil. Il s’agit du “full stack” : qualité de la génération de seed, rigueur des mises à jour du micrologiciel et capacité de l’utilisateur à vérifier et réagir aux alertes de sécurité.
L’exploit Coldcard ne signifie pas que les portefeuilles matériels ne valent pas la peine d’être utilisés. Cela signifie que l’hypothèse selon laquelle n’importe quel appareil est totalement infaillible doit être définitivement abandonnée.
La self custody reste l’un des outils les plus puissants disponibles pour les utilisateurs de crypto. Mais elle implique une responsabilité qui va au-delà du simple fait d’acheter le bon appareil. Elle nécessite de rester informé des alertes de sécurité, de comprendre quel micrologiciel votre appareil exécute et d’être prêt à migrer des fonds lorsqu’une vulnérabilité est découverte, même des années après la première configuration de votre portefeuille.
La leçon la plus difficile de l’exploit Coldcard est que faire tout correctement aujourd’hui n’est pas une garantie de sécurité si quelque chose a mal tourné au moment même où votre portefeuille a été créé pour la première fois.
En crypto, ce type de risque caché est réel et il l’a toujours été.
SI VOUS VOULEZ PLUS D’INFORMATIONS, IL Y EN A BEAUCOUP D’AUTRES QUI ARRIVENT LIÉES À L’ESPACE CRYPTO.
POUR L’INSTANT, SUIVEZ-NOUS SUR TWITTER : SMCRESEARCHERS

BNB
731.78
-1.78%