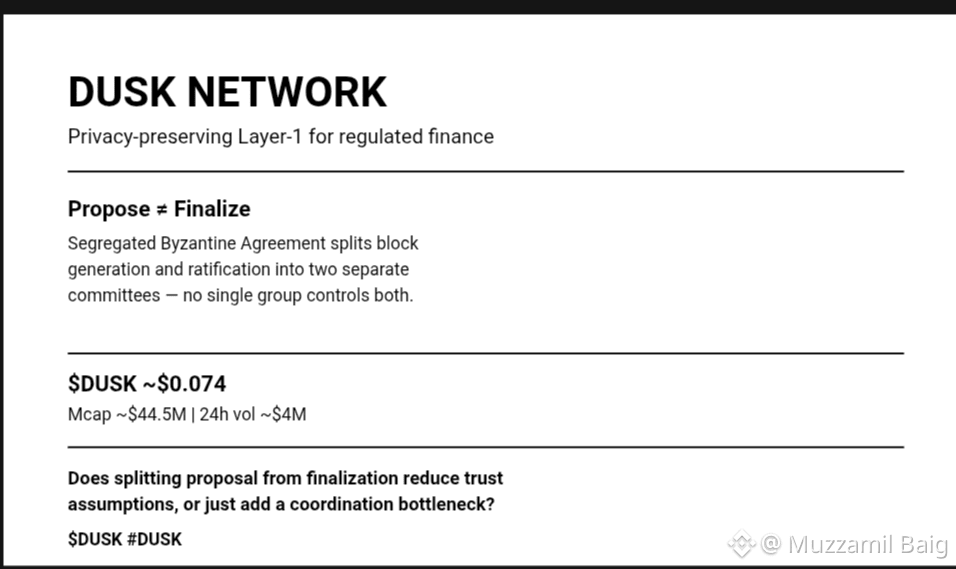
$DUSK is en baisse d’environ 5 % aujourd’hui, s’échange près de 0,074 $, avec une capitalisation boursière d’environ 44,5 M$ et quelque 4 M$ de volume sur 24 h — assez petit pour que quelques grosses transactions le fassent bouger plus que ce que vous pourriez attendre.
Ce qui est plus intéressant que le graphique, toutefois, c’est la façon dont Dusk parvient à un consensus. La plupart des Layer-1 permettent au même groupe de validateurs de proposer un bloc et de le finaliser. L’accord byzantin ségrégué (Segregated Byzantine Agreement) de Dusk sépare cela en deux étapes distinctes : un comité génère le bloc, un autre le ratifie. Aucun groupe ne contrôle les deux extrémités du processus à la fois.
Pourquoi est-ce important pour une chaîne construite sur des transactions privées, vérifiées par ZK ? Parce que si les mêmes validateurs qui construisent un bloc pouvaient aussi l’approuver de manière unilatérale, il y aurait davantage de place pour que ce bloc inclue quelque chose que personne en dehors du groupe ne peut vérifier. La séparation des rôles apporte une vérification supplémentaire, spécifiquement adaptée à une chaîne où le contenu des transactions n’est pas publiquement visible par défaut.
Le compromis, c’est la surcharge de coordination — deux comités doivent se mettre d’accord, ce qui nécessite plus de communications qu’un seul groupe qui voterait, et il faut que cela reste assez rapide pour un règlement réel, pas seulement une démo de testnet.
@Dusk parie que cette étape supplémentaire vaut le coût en latence pour les institutions qui ont besoin de garanties d’auditabilité, pas seulement de vitesse.
Le fait de séparer la proposition de la finalisation réduit-il réellement les hypothèses de confiance, ou ne fait-il qu’ajouter un goulot de coordination présenté comme de la sécurité ?
$DUSK #dusk