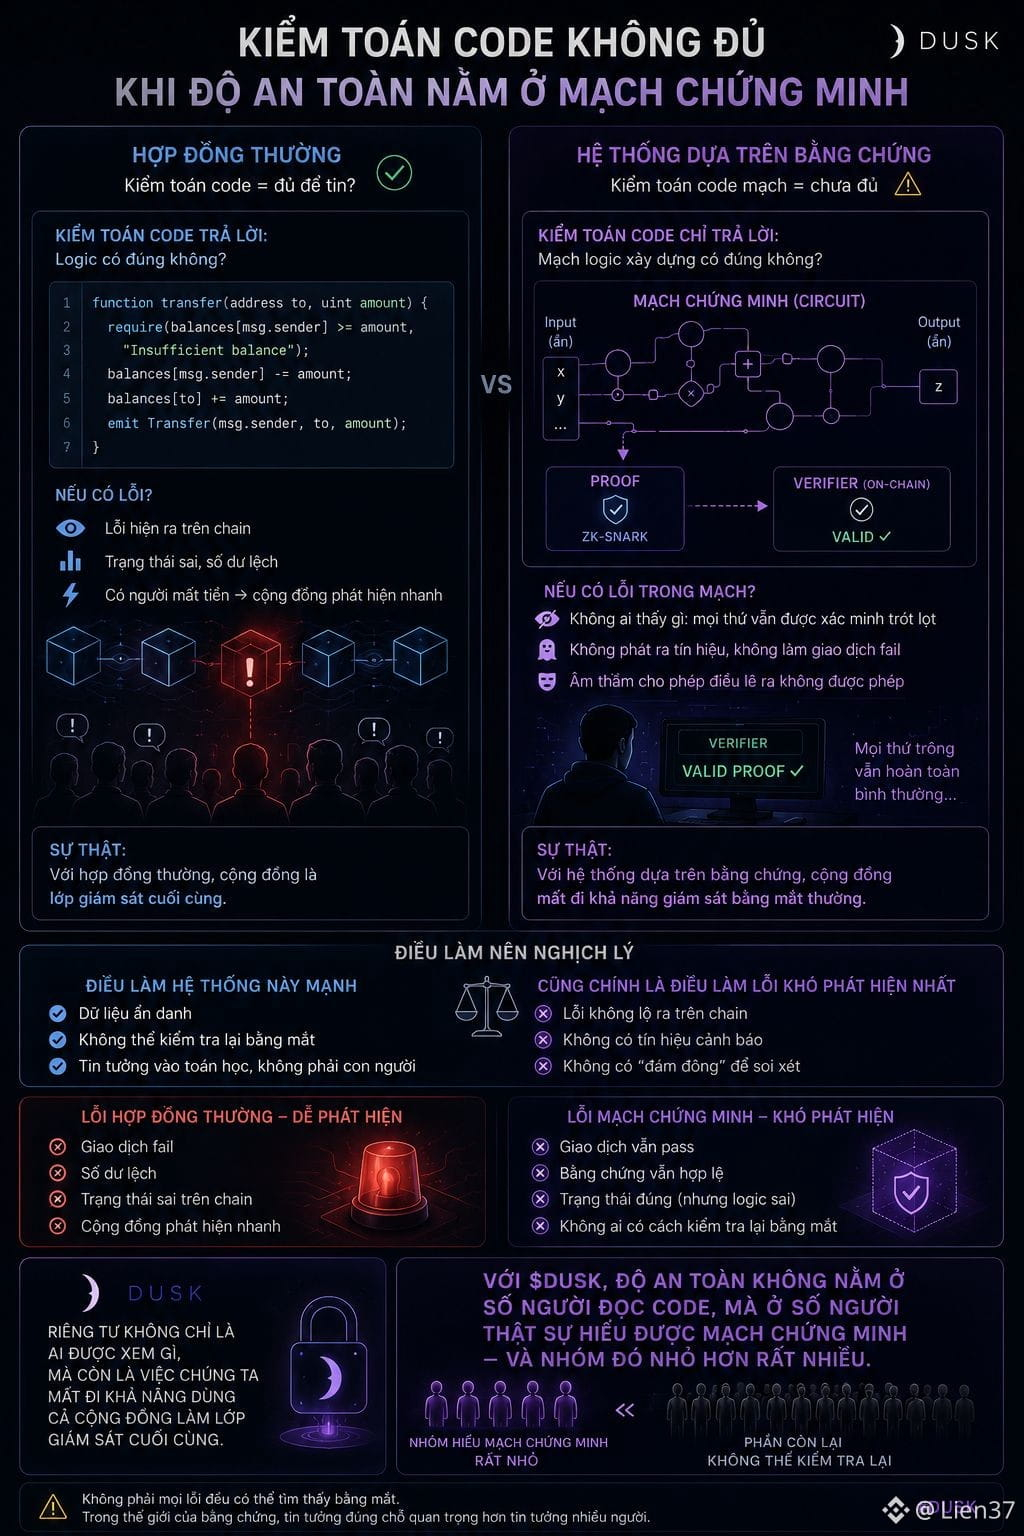
Je me disais : si @Dusk đ avait déjà des preuves à connaissance nulle, alors ce serait forcément suffisant pour que tout fonctionne sur téléphone.
Parce que la partie lourde ressemble à quelque chose qui relève du réseau.
Le validateur vérifie, l’utilisateur n’a qu’à appuyer sur Envoyer.
Alors pourquoi mon appareil doit-il travailler autant.
C’est sûrement parce que la preuve ne se crée pas toute seule, ex nihilo.
Quelqu’un doit la calculer, et cette personne, c’est moi. Et oui, c’est là que je continue à mélanger deux choses différentes.
La vérification est bon marché — c’est l’idée même de cette conception. Mais générer une preuve coûte cher, et ces coûts sont entièrement supportés par l’équipement de l’utilisateur. Un ordinateur puissant : quelques secondes. Un vieux téléphone : plus longtemps, plus chaud, et parfois ça n’aboutit pas. Voilà où le problème devient vraiment concret. La plupart des utilisateurs, dans les marchés où ce projet pourrait s’étendre, utilisent des téléphones, pas des stations de travail. Si la confidentialité exige du matériel performant, alors elle devient un privilège réservé à une minorité — et une confidentialité stratifiée par le revenu va un peu à l’encontre de l’esprit initial.
Alors, attendez… il existe une échappatoire : faire générer la preuve par un tiers. Mais pour le faire, il faut leur fournir les données brutes.
Il s’avère que je me trompais : je pensais que le coût de la confidentialité se trouvait dans les frais de transaction.
En réalité, il se trouve dans un choix : le faire soi-même et attendre, ou le confier à quelqu’un d’autre et perdre exactement ce qu’on essaie de préserver.
Je suis curieux de voir comment <t-2/> $DUSK va résoudre ce point, car cela détermine qui peut réellement utiliser le mode de confidentialité, et pas seulement qui a le droit d’y accéder.
#dusk $BTC $ETH
Parce que la partie lourde ressemble à quelque chose qui relève du réseau.
Le validateur vérifie, l’utilisateur n’a qu’à appuyer sur Envoyer.
Alors pourquoi mon appareil doit-il travailler autant.
C’est sûrement parce que la preuve ne se crée pas toute seule, ex nihilo.
Quelqu’un doit la calculer, et cette personne, c’est moi. Et oui, c’est là que je continue à mélanger deux choses différentes.
La vérification est bon marché — c’est l’idée même de cette conception. Mais générer une preuve coûte cher, et ces coûts sont entièrement supportés par l’équipement de l’utilisateur. Un ordinateur puissant : quelques secondes. Un vieux téléphone : plus longtemps, plus chaud, et parfois ça n’aboutit pas. Voilà où le problème devient vraiment concret. La plupart des utilisateurs, dans les marchés où ce projet pourrait s’étendre, utilisent des téléphones, pas des stations de travail. Si la confidentialité exige du matériel performant, alors elle devient un privilège réservé à une minorité — et une confidentialité stratifiée par le revenu va un peu à l’encontre de l’esprit initial.
Alors, attendez… il existe une échappatoire : faire générer la preuve par un tiers. Mais pour le faire, il faut leur fournir les données brutes.
Il s’avère que je me trompais : je pensais que le coût de la confidentialité se trouvait dans les frais de transaction.
En réalité, il se trouve dans un choix : le faire soi-même et attendre, ou le confier à quelqu’un d’autre et perdre exactement ce qu’on essaie de préserver.
Je suis curieux de voir comment <t-2/> $DUSK va résoudre ce point, car cela détermine qui peut réellement utiliser le mode de confidentialité, et pas seulement qui a le droit d’y accéder.
#dusk $BTC $ETH