

Alors que le marché des cryptomonnaies se développe et que les schémas financiers deviennent plus complexes, le modèle classique de LBC (Lutte contre le blanchiment d'argent) - basé sur un seul fournisseur - échoue de plus en plus à délivrer. En réponse, l'industrie évolue progressivement vers une approche multi-fournisseurs, où le risque est évalué à l'aide de plusieurs sources indépendantes simultanément. Ce changement modifie non seulement l'architecture technique des systèmes de LBC mais aussi la logique même derrière la prise de décision en matière de conformité.
D'un fournisseur à plusieurs sources de données
Historiquement, l'infrastructure AML dans l'industrie de la crypto a été construite de manière linéaire : une entreprise sélectionnait un fournisseur d'AML, intégrait son API, et utilisait le score résultant comme référence principale pour évaluer les risques clients et transactions.
Aux premiers stades du marché, cela était suffisant. Les volumes étaient plus faibles, les schémas étaient plus simples et la pression réglementaire était significativement plus faible. Cependant, à mesure que le marché a évolué, les limitations de ce modèle sont devenues criantes.
S'appuyer sur un seul fournisseur d'AML signifie toujours accepter :
Une méthodologie d'analyse unique.
Un ensemble limité de sources de données.
Des "angles morts" inhérents.
Changements opaques dans la logique de scoring et d'attribution.
Dépendance totale aux décisions techniques et commerciales d'un seul fournisseur.
Essentiellement, les entreprises créent un point de défaillance unique qui dicte le blocage des transactions, les rejets de clients et, en fin de compte, l'exposition réglementaire.
Pourquoi les données AML ne sont jamais universelles
La blockchain est un registre unique, mais il existe d'innombrables interprétations. Différents fournisseurs d'AML :
Regroupe les adresses différemment.
Utilise différentes sources d'attribution.
Se concentre sur différentes régions et types de risques.
Met à jour les données avec une fréquence variable.
Interprète le niveau et la nature du risque différemment.
En conséquence, la même transaction peut être :
Signalé comme à haut risque dans un système.
Marqué comme neutre dans un autre.
Entièrement absent dans un troisième.
Plus le marché devient complexe — et plus le coût de l'erreur est élevé — plus il devient évident : en AML, il n'existe pas de "source de vérité" unique qui puisse être pleinement confiance.
La réponse AML multi-fournisseurs
L'AML multi-fournisseurs est une approche où une entreprise utilise plusieurs sources d'AML simultanément, croisant leurs données pour réduire la dépendance à un seul fournisseur.
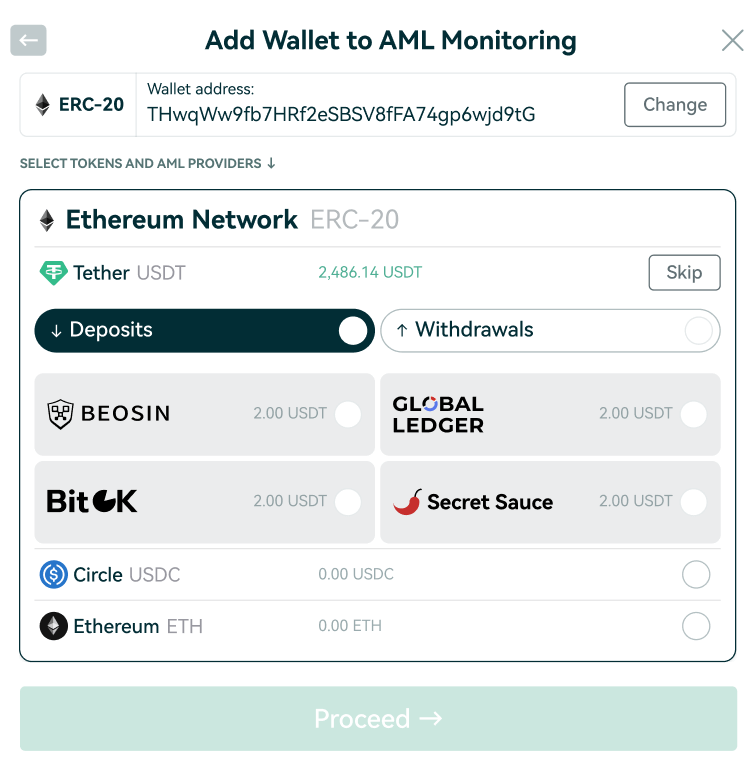
Cette architecture permet aux entreprises de :
Élargir la couverture : les risques manqués par un fournisseur peuvent être détectés par un autre.
Réduire les erreurs : comparer les scores et les étiquettes aide à identifier les divergences, évitant à la fois les faux positifs et les risques manqués.
Augmenter la résilience des processus : les changements méthodologiques ou les temps d'arrêt d'une source ne paralysent pas l'ensemble du système AML.
Éviter le verrouillage fournisseur : les sources peuvent être ajoutées, supprimées ou remplacées sans reconstruire complètement les processus de conformité.
Au lieu de faire confiance aveuglément à un score unique, l'entreprise obtient une image des risques équilibrée et vérifiable basée sur plusieurs évaluations indépendantes.
À quoi cela ressemble-t-il en pratique
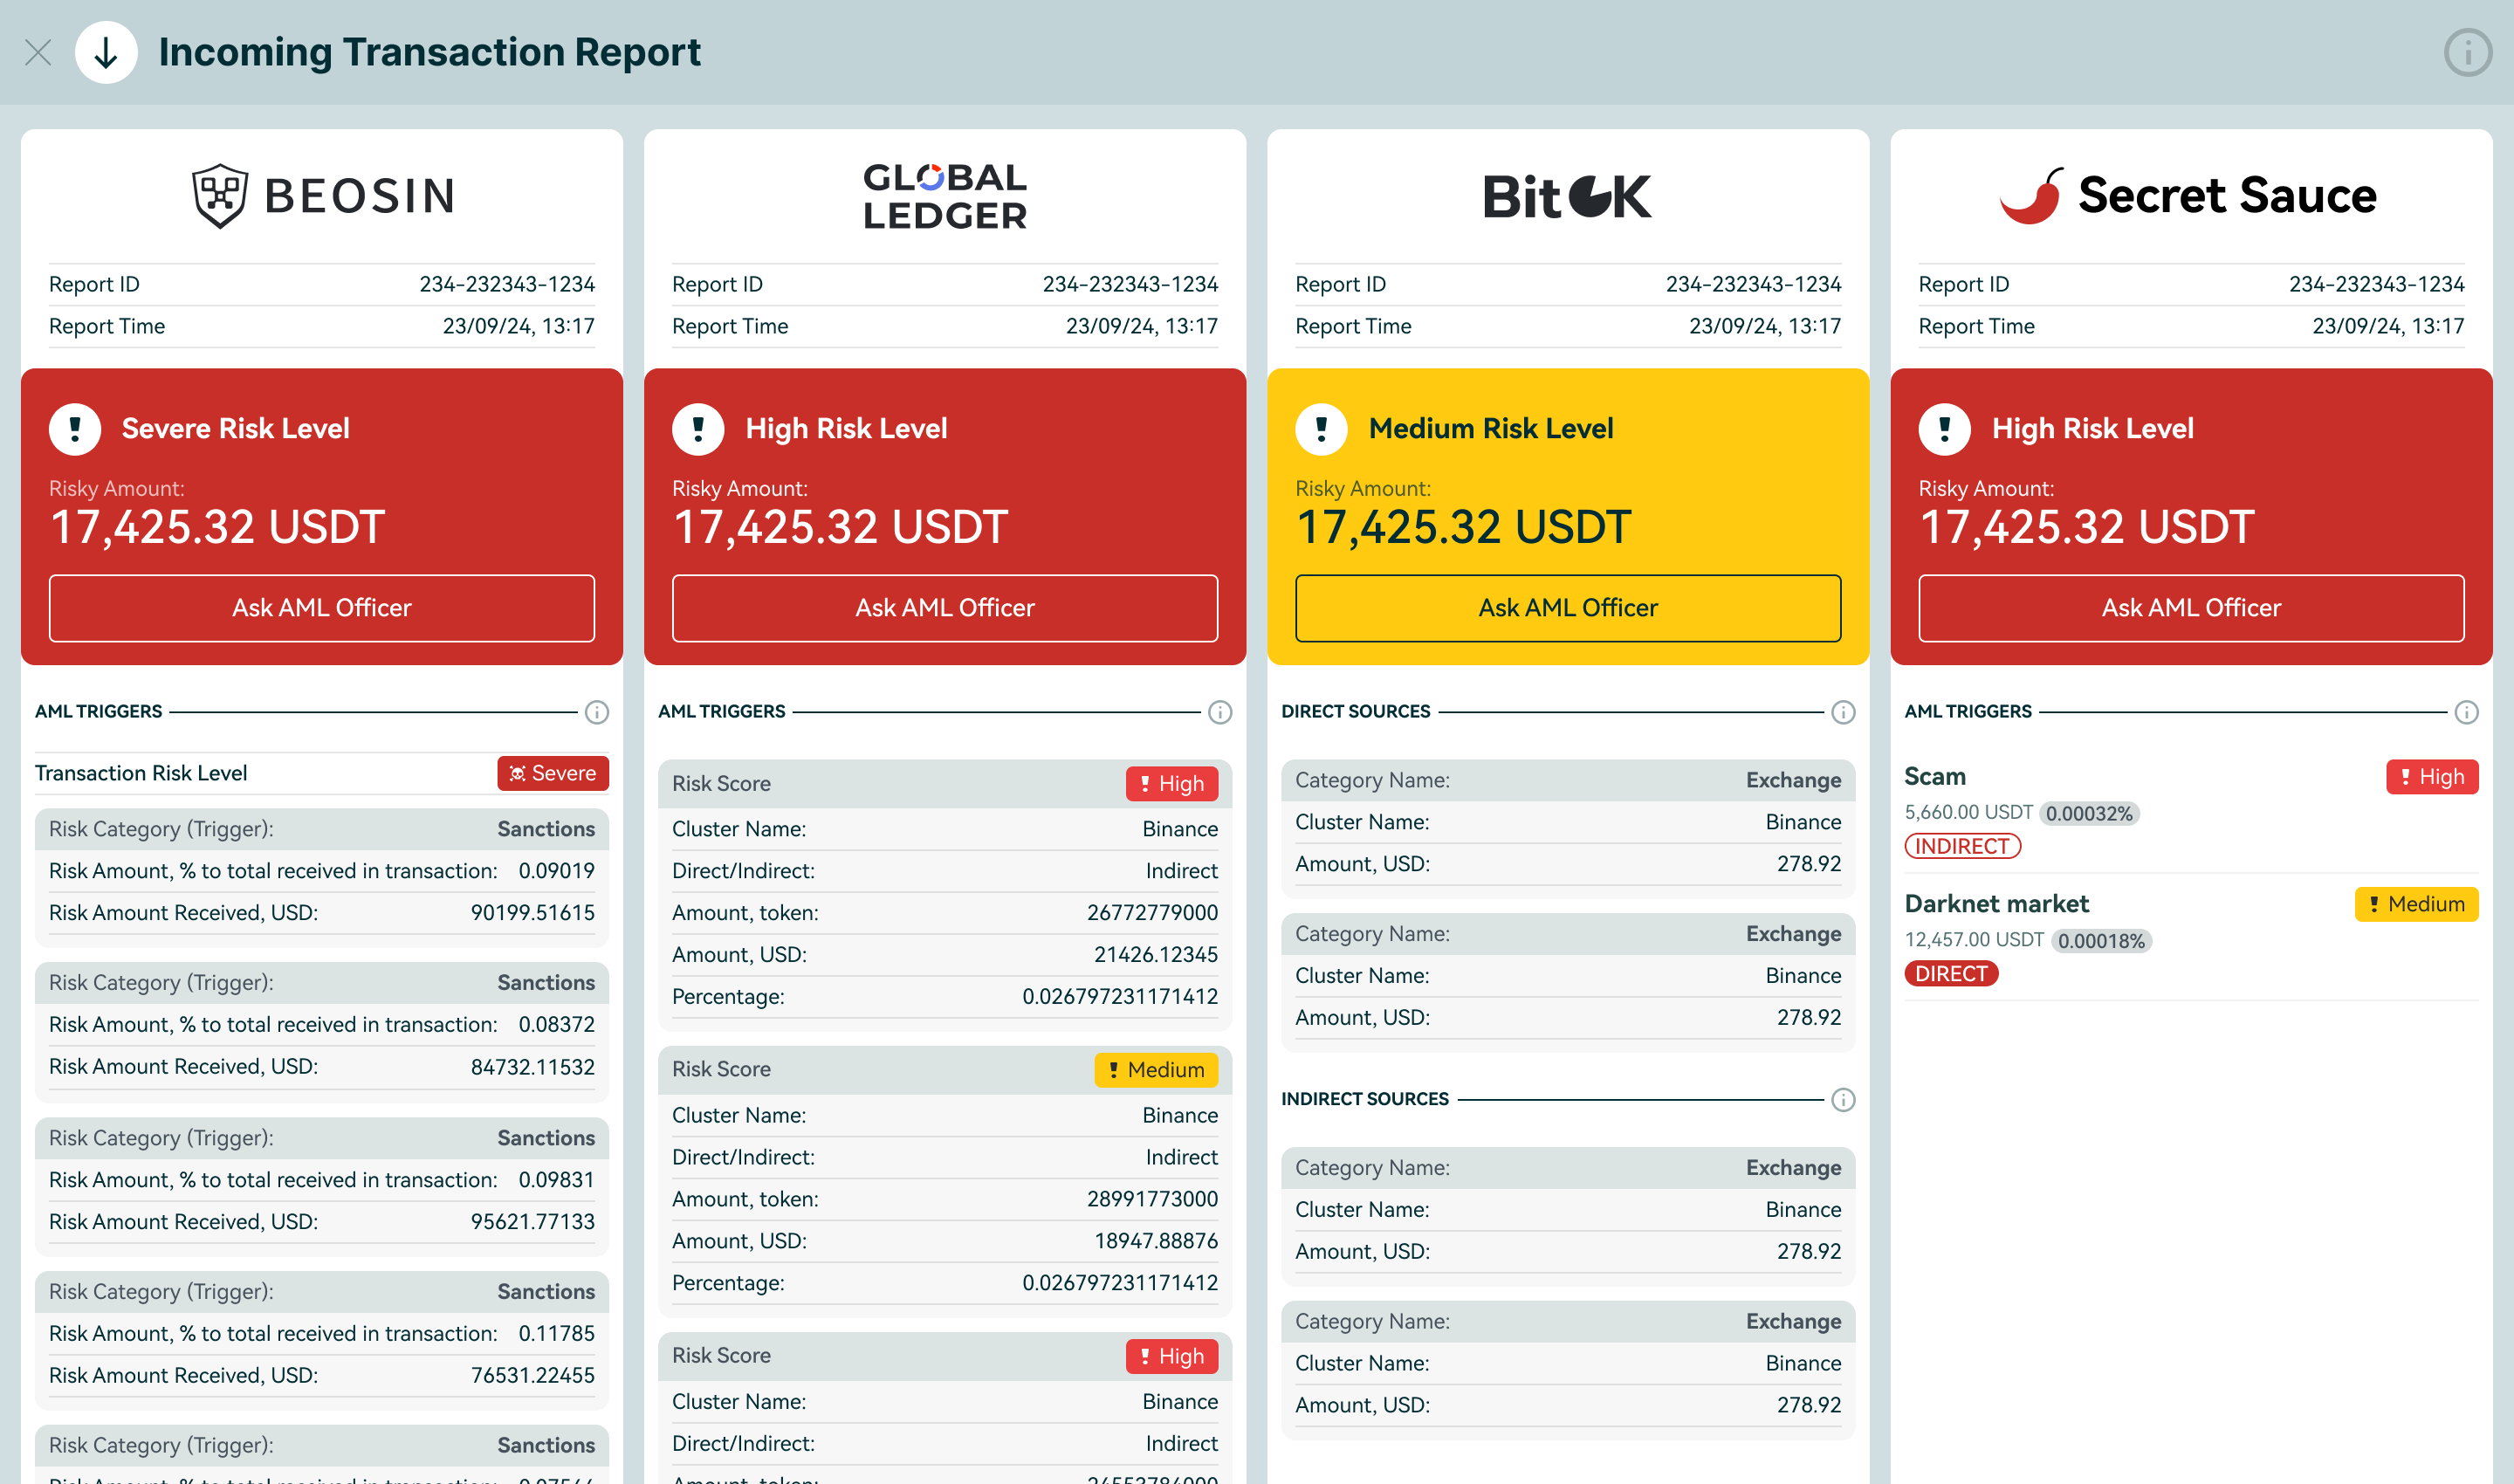
Mettre en œuvre une approche multi-fournisseurs nécessite une couche d'infrastructure distincte qui :
Normalise les données de différents fournisseurs d'AML dans un format unifié.
Corrèle les scores, les étiquettes et les attributions.
Enregistre les divergences et les confirmations.
Assure la reproductibilité des décisions pour les audits et les régulateurs.
C'est le modèle utilisé par les plateformes AML avancées aujourd'hui. Plus précisément, cette architecture est mise en œuvre par AMLOfficer.org, qui agrège des données provenant de plusieurs sources d'AML indépendantes, permettant une analyse des risques basée non pas sur un signal unique, mais sur une convergence de facteurs.
Il est crucial que la logique de l'AML multi-fournisseurs ne soit pas liée à un produit spécifique : le marché le considère de plus en plus comme la prochaine étape évolutive de l'infrastructure de conformité dans l'industrie de la crypto.
Pratique d'investigation : de la théorie à la réalité
Il est intéressant de noter que l'approche multi-fournisseurs est née moins de la théorie et davantage des réalités pratiques des enquêtes et de la récupération d'actifs volés.
Les équipes traitant régulièrement des incidents savent depuis longtemps que :
Un fournisseur d'AML peut manquer des liens critiques.
Les données sont souvent incomplètes ou obsolètes.
Les décisions basées sur un score unique sont difficiles à justifier dans un contexte légal.
Cette expérience pratique — y compris celle accumulée par des équipes d'enquête et de conformité comme StarCompliance — a démontré que la gestion des risques réels nécessite non pas un "verdict" unique, mais la corrélation de plusieurs évaluations indépendantes.
Économie et flexibilité plutôt que licences rigides
Une autre conséquence du passage à l'AML multi-fournisseurs est une révision du modèle commercial.
Au lieu de contrats annuels rigides et de forfaits fixes, le marché évolue vers :
Tarifs flexibles adaptés aux volumes et scénarios réels.
Évolutivité sans renégociation de contrat.
Sélection des sources de données basée sur le profil de risque spécifique de l'entreprise.
Pour les entreprises de crypto, où les charges de transaction et les modèles de risque peuvent changer en quelques mois, cette flexibilité devient une nécessité plutôt qu'un luxe.
Qui a besoin d'AML multi-fournisseurs ?
En pratique, cette approche est la plus demandée parmi :
Bourses crypto et bureaux de change OTC.
Plateformes fintech.
Équipes travaillant sur des enquêtes et la résolution de litiges.
Entreprises où l'explicabilité des décisions d'AML est critique.
Conclusion
L'industrie de l'AML s'éloigne progressivement du modèle "un fournisseur — une solution". Il est remplacé par une architecture multi-fournisseurs où le risque est évalué par le croisement des données, des méthodologies et des sources.
Ce changement reflète la maturité du marché : à mesure que les enjeux et les responsabilités augmentent, les entreprises de crypto nécessitent non seulement un scoring formel, mais un système d'évaluation des risques robuste, flexible et vérifiable — le type proposé aujourd'hui par des solutions multi-fournisseurs comme AMLOfficer.org.
#compliance #Crypto2026Trends #SecureYourAssets #Binance #bnb
$BNB
