Dans les projets blockchain, quand on parle d’adoption institutionnelle, on parle généralement de « notre technologie est tellement avancée ». Cette fois, l’article que Rayls a publié est différent : il consacre une grande partie de l’espace aux plaintes des clients, et les plaintes sont franchement peu amènes. Après l’avoir lu, je me dis que ce qui vaut vraiment d’être dit n’est pas la liste des produits, mais le fait qu’il reconnaît quelque chose que l’industrie hésite généralement à admettre.
Commençons par dire qu’il y a quelque chose d’inhabituel dans la publication elle-même.
Rayls a lancé Sovereign le 25 août, une blockchain privée destinée aux institutions financières. Mais, selon les dires officiels, sa plateforme sous-jacente tourne en environnement de production depuis juin 2024 : plus de 30 institutions financières l’ont déjà installée et l’utilisent. Sovereign est une version reconstruite du produit précédent, appelé Rayls Privacy Node ; la refonte a été assez radicale pour justifier un changement de nom.
Autrement dit, ce n’est pas un lancement ex nihilo : c’est le passage au statut de produit officiel de quelque chose qui a déjà tourné pendant deux ans. Cet ordre est rare dans l’industrie crypto.
Qu’est-ce que le client se plaint réellement
La partie la plus précieuse de ce blog que Rayls vient juste de publier, c’est qu’il liste quatre retours clients. Je vais en développer un, parce que c’est le point de départ de tout le produit.
Le retour était : on ne peut tout simplement pas vendre une infrastructure partagée.
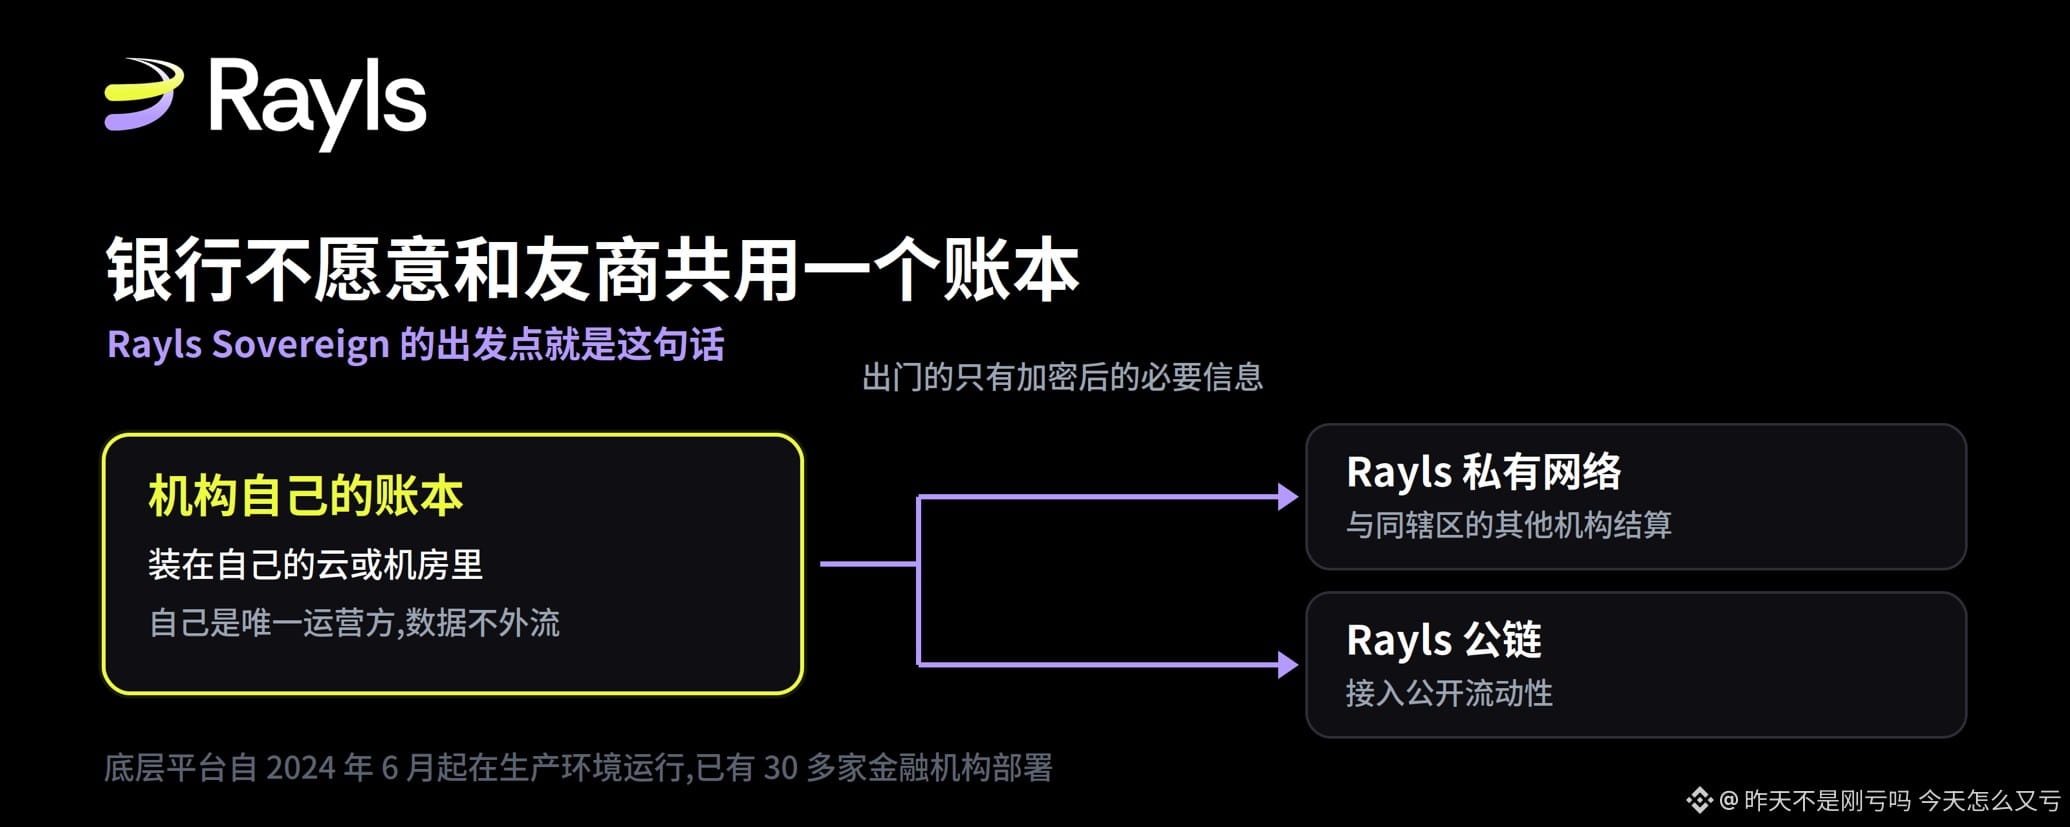
Le sens de l’officiel est le suivant : un registre partagé avec un partenaire concurrent ne peut pas franchir, avant la signature du contrat, les trois étapes que sont la résidence des données, la confidentialité et l’indépendance opérationnelle. Les banques ne veulent pas partager entre elles une base de données, et elles ne devraient pas non plus être contraintes de le faire. Chaque institution veut configurer le système selon ses propres politiques internes, références en matière de gestion des risques et conformité, et faire une intégration sur mesure avec ses propres systèmes financiers centraux.
Cette phrase sonne simple, mais elle nie un présupposé par défaut des chaînes de blocs institutionnelles depuis quelques années. Le récit de l’ensemble de la chaîne d’alliance repose sur l’idée « tout le monde utilise une même chaîne », tandis que ce retour dit directement que, dès l’étape d’achats, cette hypothèse meurt.
La réponse de Sovereign : d’abord la souveraineté, puis la connexion
Sa méthode consiste à inverser l’ordre.
Chaque institution fait tourner son propre registre, dans son propre environnement : elle est la seule opératrice. Aucune donnée n’est agrégée dans un pool public. Seules les informations chiffrées nécessaires sortent, c’est-à-dire la partie requise pour trader avec d’autres et pour fournir la déterminisme ; l’exemple donné par l’officiel est la preuve à divulgation nulle de connaissance (zero-knowledge proof).
Une fois cette position de souveraineté établie, les institutions se connectent ensuite vers l’extérieur : via le réseau privé de Rayls, pour relier d’autres institutions au sein de la même juridiction ; puis via la chaîne publique de Rayls, pour accéder à la liquidité publique.
Je pense que la partie la plus intelligente de ce design, c’est qu’il sépare en deux étapes — successives et non simultanées — deux choses qui d’ordinaire s’affrontent : « la confidentialité » et « la connexion », plutôt que d’y faire un compromis sur la même couche.
Les trois autres plaintes méritent aussi d’être mentionnées.
La première porte sur la raison pour laquelle le prototype n’a pas pu passer en production. L’équipe d’innovation a produit un bon prototype de tokenisation, puis le projet a dû affronter les autres services des banques : évaluation de la sécurité, stockage et protection des données, contrôle de la sécurité, normes d’achat, intégration aux systèmes centraux, et gestion des risques et de la conformité. Une blockchain publique suppose que tout est lisible sur la chaîne, ce qui expose la surface d’attaque ; une blockchain permissionnée soit exige que l’on partage des données sensibles sur des transactions avec une alliance de concurrents, soit oblige à revenir à une architecture point à point, avec une nouvelle dépendance à des intermédiaires, et elle ne peut pas fournir au régulateur une source unique de faits. Résultat : le prototype n’a jamais pu devenir une partie du modèle d’exploitation de niveau institutionnel.
La deuxième idée, c’est que le récit d’efficacité ne tient pas. Accélérer un processus interne déjà existant, ou le rendre un peu moins cher, ne suffit pas à couvrir les coûts de gestion du changement nécessaires pour remplacer une infrastructure centrale. Ce que les institutions veulent réellement, ce sont des capacités qu’elles n’ont pas aujourd’hui : émettre des dépôts tokenisés, détenir et transférer des stablecoins, distribuer des actifs tokenisés, faire un règlement atomique avec des contreparties, tout en ne cédant pas le contrôle sur leurs propres données et leurs relations clients.
La troisième raison, c’est que les plateformes existantes ont toutes un coût. L’officiel a cité plusieurs éléments : verrouillage fournisseur implicite, incompatibilité avec les standards EVM, découverte plus tard de droits de licence implicites très coûteux, et incertitude de règlement liée à une finalité probabiliste — ce qui génère des risques et immobilise des fonds. Et il faut aussi payer des frais avec une crypto-monnaie volatile et dont l’avenir réglementaire est incertain.
La réponse associée à Sovereign est celle-ci : un dépôt de code EVM open source, des clés gérées par le propre KMS ou HSM de l’institution, un contrôle d’accès basé sur les rôles, une haute disponibilité et de la supervision, ainsi qu’un déploiement en parallèle avec les systèmes bancaires centraux plutôt qu’un remplacement. L’officiel a une formule que je trouve très juste : en essence, c’est un ensemble de systèmes bancaires, au-dessus duquel tourne un grand livre EVM.
Le niveau de déploiement doit être distingué.
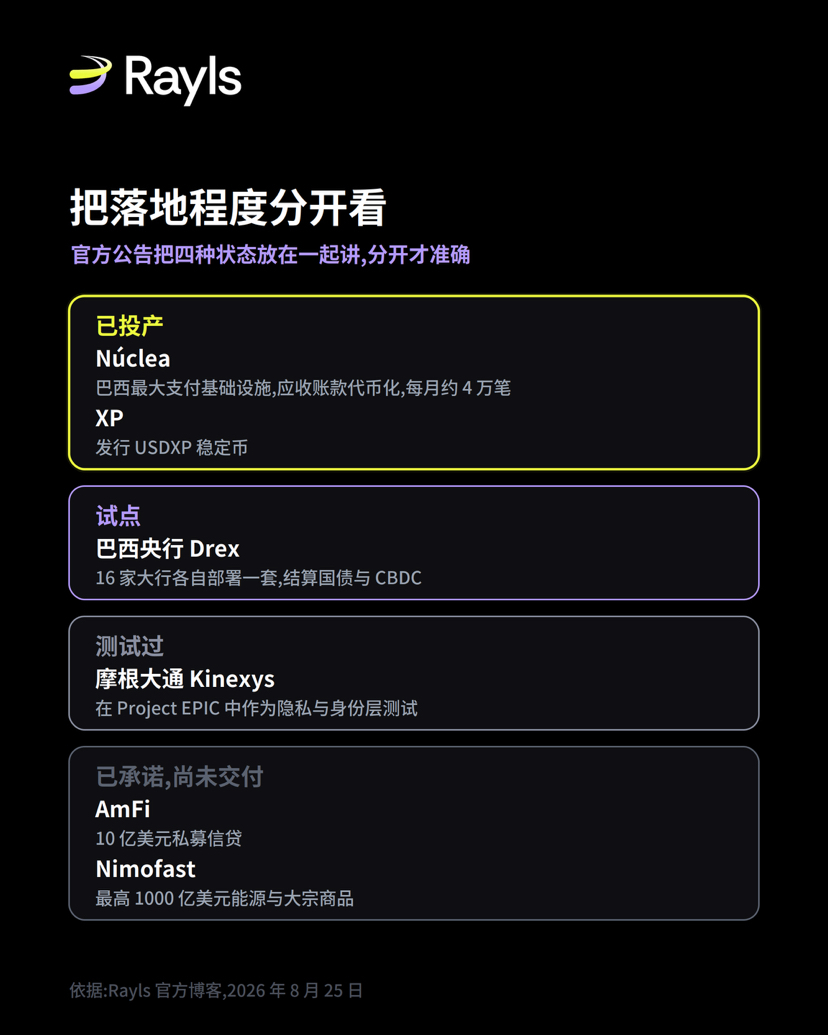
Dans cette section, l’officiel cite beaucoup de noms, mais leur statut n’est pas identique ; les lire ensemble conduit facilement à surestimer. Je les classe selon le niveau de déploiement en quatre catégories.
Deux entreprises tournent déjà en environnement de production. Núclea est la plus grande infrastructure de marché financier de paiements du Brésil : elle traite 3 500 milliards de dollars de paiements par an. L’officiel la compare à la version brésilienne du DTCC. Sur Rayls, Núclea fait de la tokenisation de créances clients d’entreprise, à une échelle d’environ 40 000 actifs tokenisés par mois. XP est une plateforme de courtage majeure en Amérique latine : elle gère 400 milliards de dollars d’encours. Sur Rayls Sovereign, elle émet une stablecoin entièrement adossée au dollar, USDXP.
Petit recoupement aussi : j’avais vérifié auparavant la page des relations investisseurs d’XP. Pour le T1 2026, les actifs clients étaient de 1,529 billion de réals ; au taux d’environ 3,8, cela équivaut à près de 400 milliards de dollars, ce qui colle avec ce qui est dit ici.
Au niveau des pilotes, il y a celui de la Banque centrale du Brésil : Drex. La banque centrale a choisi Rayls : 16 grandes banques brésiliennes ont chacune déployé sa propre instance de Sovereign, y compris Santander et la Bourse brésilienne (B3), pour régler des obligations d’État et d’autres actifs via une monnaie numérique de banque centrale. Attention : le mot utilisé ici est « pilot », donc « pilote ».
Ce qui a été testé, c’est Kinexys de JPMorgan. Officiellement, il indique que Rayls Sovereign a été testé dans le cadre de Project EPIC, comme couche de confidentialité et d’identité pour la tokenisation institutionnelle. Tester n’est pas mettre en production. Il y a aussi le concours d’innovation sur registres distribués de la Banque d’Angleterre et le centre d’innovation de la Banque des règlements internationaux : c’était un concours, donc un exercice de défi.
Ce qui a été promis mais n’a pas encore été livré, ce sont deux émetteurs d’actifs. AmFi prévoit d’amener 1 milliard de dollars de crédit privé en ligne, et Nimofast promet jusqu’à 1000 milliards de dollars d’actifs énergie et matières premières. Ces deux chiffres sont énormes, mais les mots utilisés sont « en train d’apporter » et « promet jusqu’à », pas « déjà émis ».
Après avoir séparé ces quatre tranches, cette liste a toujours de la valeur, mais sa valeur tient à l’exhaustivité des types d’institutions — de la banque centrale aux banques commerciales, des infrastructures de marché aux émetteurs d’actifs — et non au chiffre qui additionnerait les montants promis.
Mon avis
Le vrai volume d’informations dans cette publication n’est pas dans la grille des fonctionnalités du produit : il est dans le fait qu’elle reconnaît que la voie d’un registre partagé ne passe pas à l’étape d’achats, et qu’en partant de ce jugement elle a réorganisé l’architecture.
Pour juger si ça aboutit, je regarde deux choses. D’abord : ces deux actifs déjà promis — 1 milliard de dollars de crédit privé et jusqu’à 1000 milliards de dollars d’énergie et de matières premières — vont-ils vraiment être émis au cours des prochains trimestres ? Ensuite : la diffusion à l’échelle mondiale. Officiellement, il est dit que l’on passe d’une base de production au Brésil à une extension vers les États-Unis, le Royaume-Uni et l’Europe. Les environnements réglementaires de ces marchés sont très différents de ceux du Brésil ; la capacité à répliquer ailleurs reste une autre question.
Avant cela, les deux entreprises déjà passées en production et les 16 banques pilotes sont les preuves les plus concrètes à l’heure actuelle.
Source de référence : blog officiel de Rayls (Introducing Rayls Sovereign: the onchain gateway for institutions)
Lien du blog officiel : https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
(Peter Bidewell,25 août 2026) ; recoupement des données XP : vérification croisée de XP Inc. sur la page relations investisseurs, T1 2026