Un petit point pour ceux qui sont confus au sujet de ce que signifie réellement « EVM-compatible » pour une chaîne axée sur la confidentialité — car DuskEVM ne fonctionne pas comme les gens le supposent.
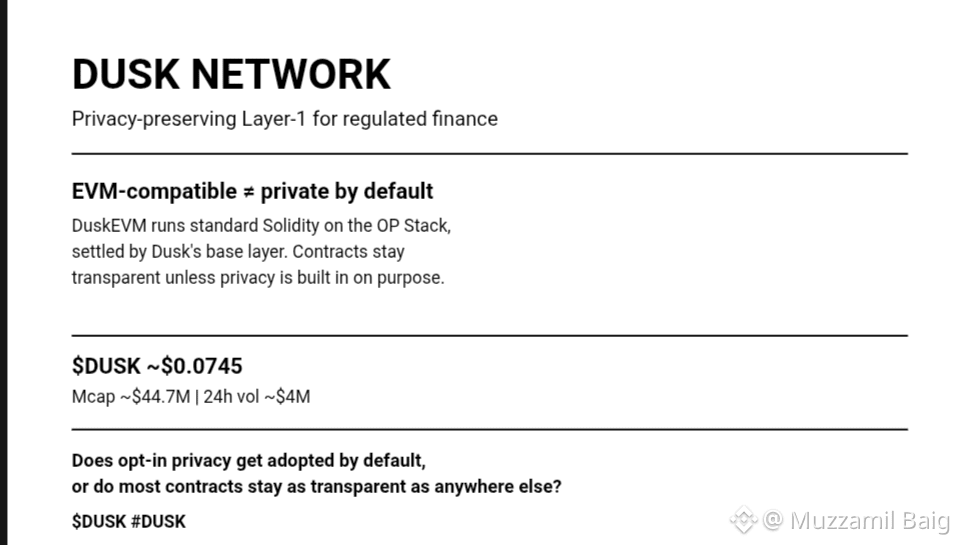
L’hypothèse courante : Dusk est une chaîne de confidentialité, donc tout ce qui est construit dessus doit être privé par défaut. Pas du tout. DuskEVM exécute des contrats Solidity standard en s’appuyant sur l’OP Stack pour l’exécution, tandis que la couche de base de Dusk gère le règlement. Résultat : les développeurs disposent d’outils familiers — les mêmes contrats, le même flux de déploiement que sur n’importe quelle autre chaîne EVM. Mais ces contrats sont transparents, sauf si un développeur construit spécifiquement avec les primitives confidentielles de Dusk.
Donc la compatibilité EVM et la confidentialité sont deux choix de conception distincts, pas une fonctionnalité regroupée. Une équipe pourrait déployer sur DuskEVM dès aujourd’hui et aboutir à un contrat entièrement public, comme sur n’importe quel L2. Les outils de confidentialité existent, mais ils sont optionnels, pas automatiques.
Il est important de le savoir avant de supposer que chaque dApp sur Dusk hérite automatiquement de la réputation « confidentialité » de la chaîne.
$DUSK is s’échange autour de 0,0745 $ aujourd’hui, avec une capitalisation boursière proche de 44,7 M$, et environ 4 M$ de volume sur 24 h.
@Dusk mise clairement sur le fait que les développeurs choisiront la voie confidentielle une fois qu’elle sera suffisamment simple à adopter. La question est de savoir si la « confidentialité opt-in » sera adoptée par défaut, ou si la plupart des contrats sur DuskEVM finiront aussi transparents que partout ailleurs.
$DUSK #dusk