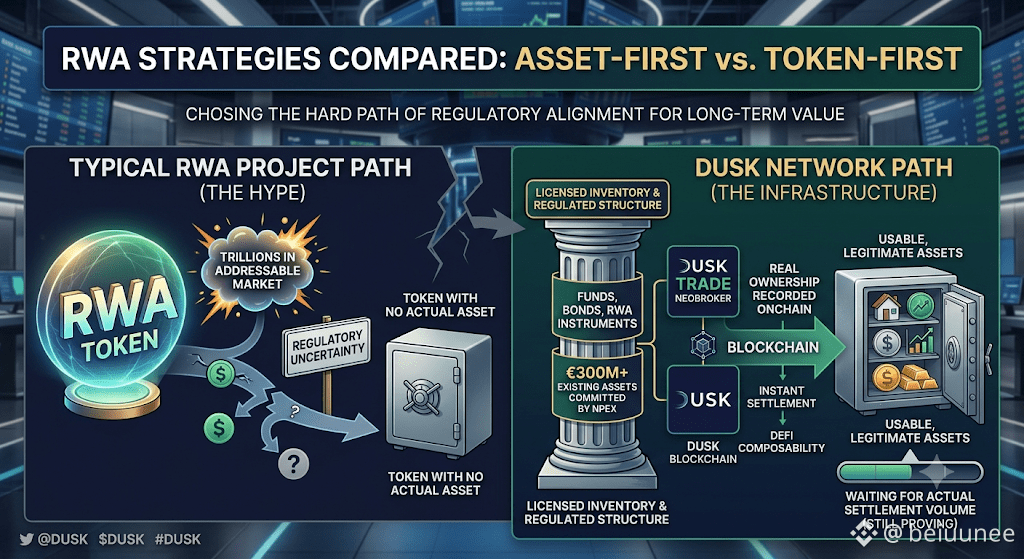
Le 16 août 2026, l’équipe de Dusk Network a détecté une activité suspecte liée à un portefeuille qu’elle contrôlait pour des opérations de pont. La réponse a été rapide : des adresses ont été désactivées et recyclées, les services de pont ont été suspendus, une liste noire a été ajoutée pour empêcher les transferts d’atteindre des adresses dangereuses connues, et une coordination directe avec Binance a été mise en place une fois qu’une partie du flux y a été retracée. La déclaration de l’équipe est sans ambiguïté : il ne s’agissait pas d’une défaillance au niveau du protocole, DuskDS elle-même a continué à fonctionner normalement, et aucun fonds utilisateur n’est actuellement jugé impacté. Le timing pique un peu : l’affaire tombe au moment même où l’équipe finalisait ses plans autour du lancement de DuskEVM, destiné à faire entrer des flux de transactions confidentiels dans un environnement EVM via un outil appelé Hedger.
J’accepte cette explication au pied de la lettre, car la distinction technique est réelle. Un portefeuille opérationnel compromis utilisé pour faire du bridging correspond à un mode de défaillance différent d’un défaut dans Succinct Attestation ou dans la couche centrale de règlement, et les confondre serait une analyse approximative. Je pense aussi que, pour un partenaire institutionnel potentiel, cette distinction compte moins que ce que l’équipe Dusk pourrait espérer. Toute la proposition de valeur ici repose sur la confiance : une infrastructure conforme que des bourses et émetteurs réglementés peuvent utiliser précisément parce qu’elle est censée être plus disciplinée en matière de sécurité qu’un protocole DeFi typique.
Un incident touchant un portefeuille géré par l’équipe, même contenu rapidement et divulgué de façon transparente, rappelle que la sécurité opérationnelle et la sécurité du protocole font toutes deux partie de la même équation de confiance pour quiconque envisage d’acheminer un règlement de titres réels via cette chaîne. Dusk a géré la divulgation correctement ici, ce qui a une valeur concrète. Si le pont rouvre avec une conception renforcée qui comble réellement cette brèche, plutôt que de simplement colmater le trou précis identifié en août, reste la partie à prouver.
#dusk $DUSK @Dusk