Je revenais sans cesse à une partie des documents d’infrastructure du marché de Dusk, parce qu’elle ne correspondait pas à la manière dont je pense habituellement la confidentialité.
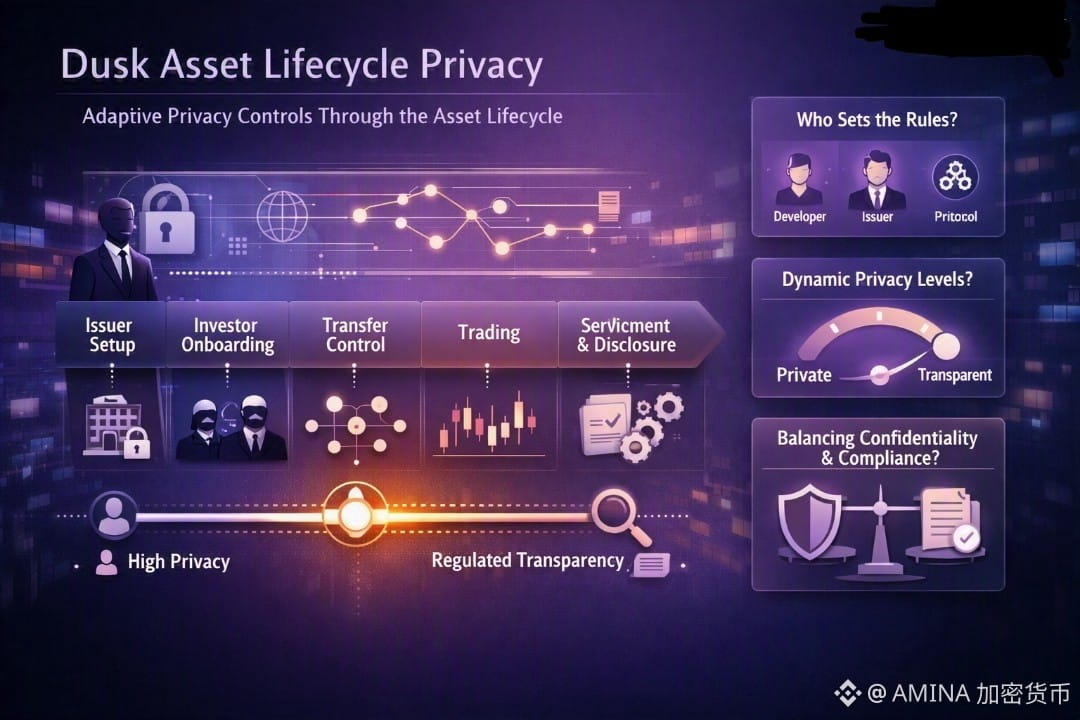
Ils décomposent le cycle de vie d’un actif réglementé en plusieurs étapes : mise en place de l’émetteur, entrée des investisseurs, contrôle des transferts, négociation, règlement, puis la gestion et la divulgation continues.
Au début, cela ressemblait simplement à un flux de travail normal.
Puis j’ai remarqué l’hypothèse relative à la confidentialité qui se cachait dessous.
Dusk ne traite pas vraiment la confidentialité comme quelque chose qu’on active pour toute l’application.
La visibilité peut changer selon ce que fait l’actif et selon qui doit voir quoi.
Cela peut sembler une nuance mineure, mais je pense que cela modifie l’architecture de manière assez importante.
Un processus d’onboarding des investisseurs pourrait avoir besoin de confidentialité, car exposer l’identité de tout le monde serait inutile.
Le règlement est différent.
À ce moment-là, une partie autorisée pourrait avoir besoin de suffisamment d’informations pour confirmer que la transaction a bien eu lieu, sans transformer tout le grand livre en livre ouvert.
Du coup, je commence à considérer le modèle de confidentialité de Dusk moins comme un bouton marche/arrêt et davantage comme un contrôle qui se déplace tout au long du cycle de vie.
La partie que j’essaie encore de comprendre, c’est où cette décision « vit » réellement.
Est-ce que l’émetteur décide des règles de visibilité pour chaque étape ?
Est-ce que le constructeur de l’application les contrôle ?
Ou bien le protocole pousse-t-il déjà les développeurs vers certains réglages par défaut ?
La technologie est intéressante.
Mais cette dernière question me dira probablement davantage sur la manière dont cela devient réellement exploitable pour des actifs réglementés. #dusk @Dusk $DUSK