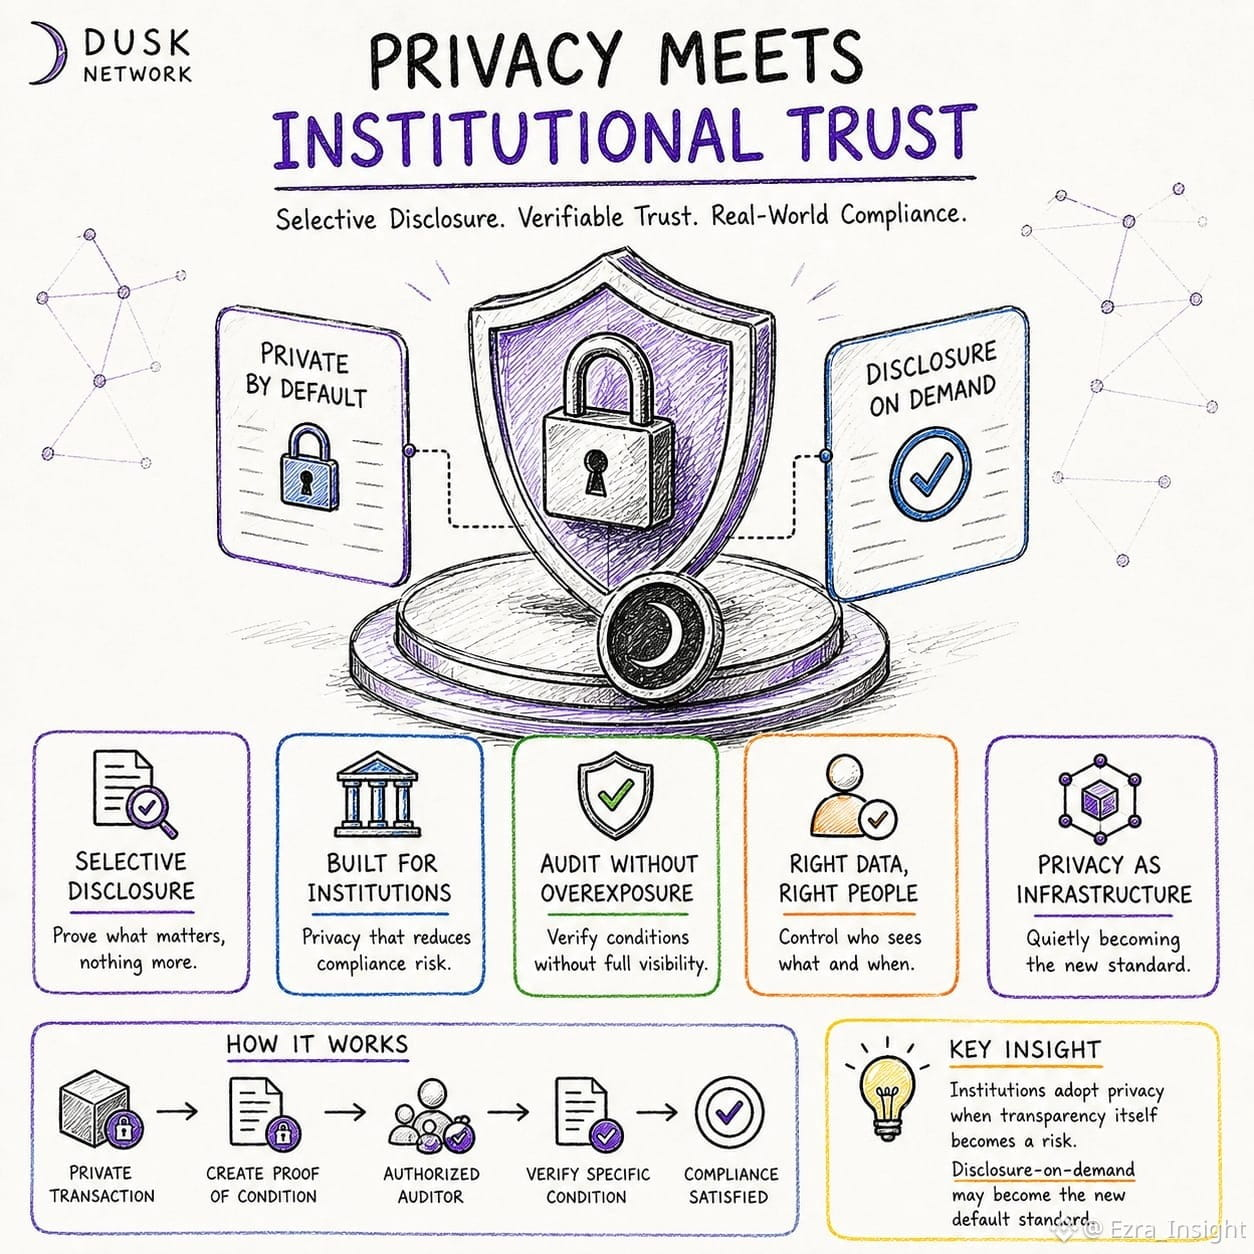
Je n’arrêtais pas de penser au fait que la finance réglementée et la technologie de la protection de la vie privée semblent presque conçues pour être en désaccord. L’une réclame de la visibilité, tandis que l’autre part de l’idée que l’information ne devrait pas être exposée par défaut. Au début, je me suis dit que cette tension n’était qu’un obstacle auquel les réseaux axés sur la confidentialité devaient simplement faire face. Mais plus je me suis penché sur Dusk, plus j’ai commencé à me demander si cette tension était en réalité là où se situe la valeur. Ce qui a retenu mon attention, ce n’était pas seulement l’idée de garder les transactions privées, mais la divulgation sélective : un auditeur peut vérifier une condition précise sans se voir remettre l’historique complet des transactions. Cela m’a amené à repenser ce que signifie vraiment « la confidentialité » ici. Il ne s’agit pas nécessairement de tout cacher ; cela peut aussi vouloir dire décider ce qui est révélé, quand cela est révélé, et qui a le droit de le voir. Et c’est là que la question institutionnelle devient intéressante. Les institutions n’adoptent que rarement une infrastructure de confidentialité uniquement pour préserver la confidentialité. Elles agissent lorsque la transparence elle-même commence à créer des risques. Alors peut-être que le test le plus difficile de Dusk n’est pas de savoir si la cryptographie fonctionne. C’est plutôt de savoir si, un jour, les équipes de conformité décideront que la divulgation « à la demande » est plus sûre que la divulgation « par défaut », et qu’elles finiront par l’utiliser comme une infrastructure ordinaire, sans trop faire de bruit à ce sujet. Si ce changement se produit en silence, qui le remarquerait avant qu’il ne soit déjà devenu la norme ?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk