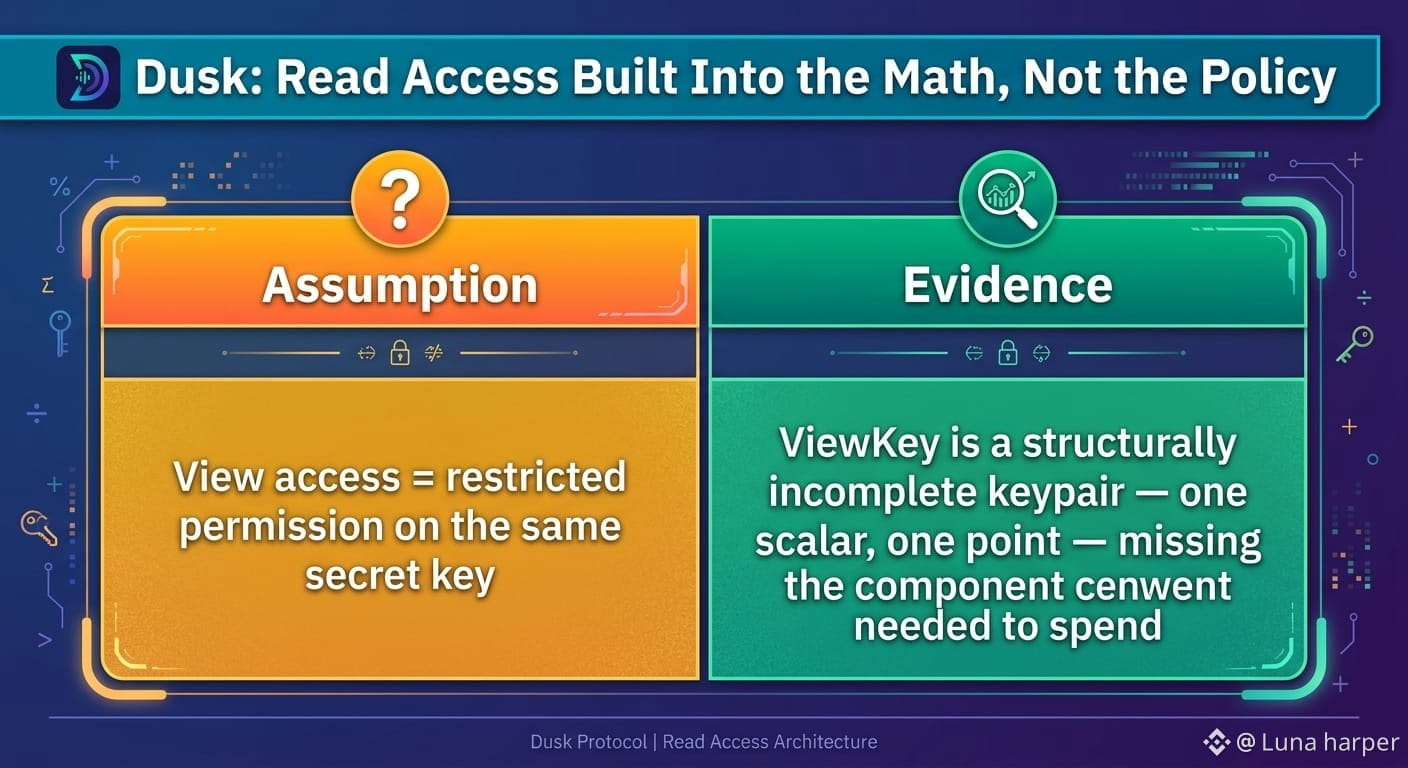
J’ai récupéré le vrai paquet de clés pour le modèle Phoenix de Dusk au lieu de me contenter de lire les explications, et un struct m’a arrêté : attendez — ViewKey n’est pas une version plus petite de la clé de spend. Elle est construite à partir de pièces totalement différentes.
Dans le code, une SecretKey est composée de deux scalaires. Une ViewKey est composée d’un scalaire et d’un point — un couple volontairement incomplet. Ce n’est pas un simple indicateur d’autorisation greffé sur la même clé secrète ; il manque le composant exact nécessaire pour produire une signature de dépense valide. $DUSK #dusk @Dusk
Ce qui a changé pour moi, c’est de comprendre que « l’accès en vue » ici n’est pas une promesse imposée par une politique. Il est imposé par ce que la clé contient mathématiquement. Remettre à quelqu’un une ViewKey ne peut pas divulguer l’autorité de dépense, parce que le scalaire manquant n’y était déjà pas. C’est une frontière d’exposition plus étroite que la plupart des affirmations « en lecture seule » dans ce domaine, qui veulent généralement juste dire « s’il vous plaît, ne le faites pas. »
Reste une question ouverte : cela confirme le type de clé lui-même, pas la personne qui finit par en détenir une. La documentation décrit des ViewKeys permettant la divulgation à des auditeurs et des régulateurs — mais rien, au niveau du type, ne dit si c’est la même clé que celle qu’un propriétaire de note utilise pour scanner son propre solde, ou un chemin de délégation distinct construit spécifiquement pour des auditeurs tiers. Ça vaut le coup de vérifier comment ce passage se fait réellement.
---