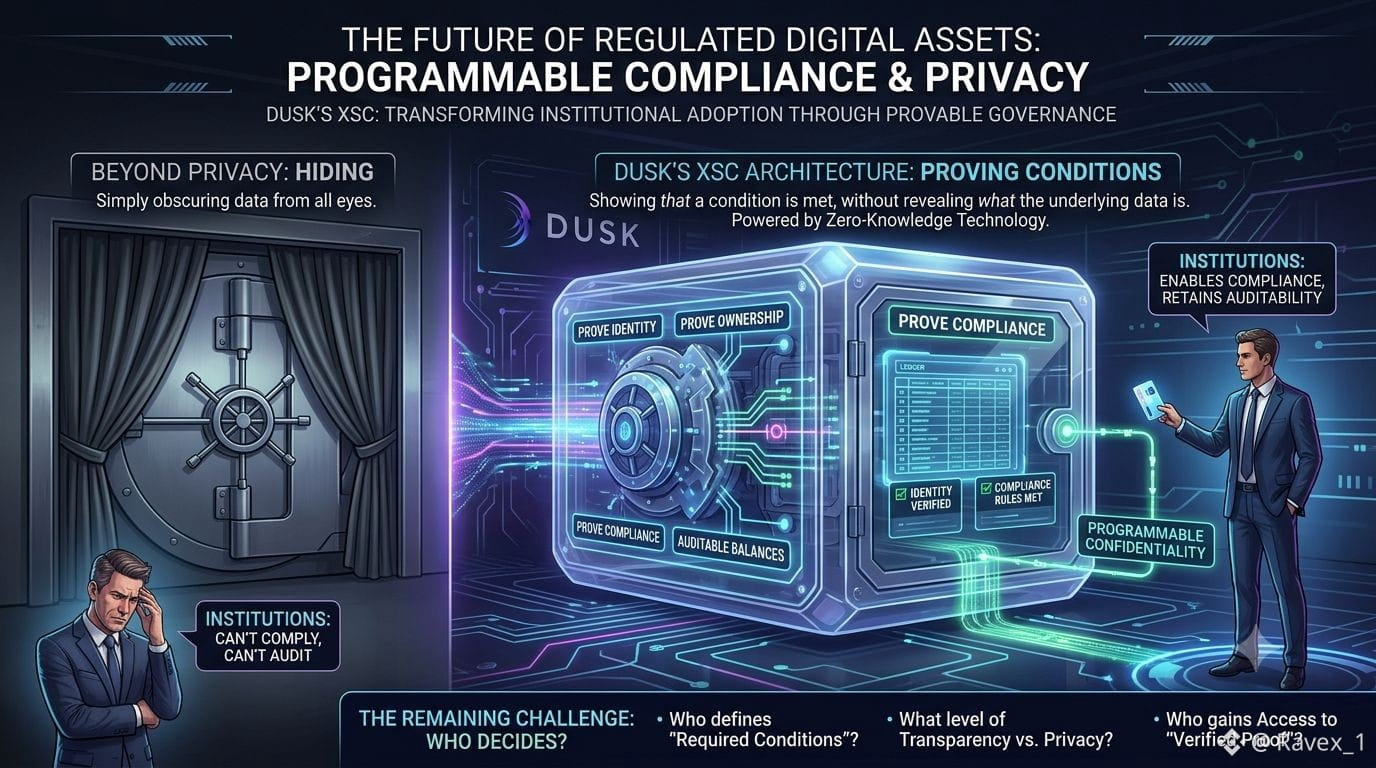
Je ne pense pas que la partie la plus intéressante de Dusk soit simplement « la confidentialité ». La distinction négligée se situe entre masquer des informations et contrôler ce qu’il est possible de prouver. L’architecture du contrat de sécurité confidentielle de Dusk (XSC) repose sur cette seconde idée.
Je l’imagine comme un coffre-fort bancaire doté d’une fenêtre de vérification transparente. Vous ne montrez pas à tout le monde ce qu’il y a à l’intérieur, mais vous pouvez tout de même prouver que les conditions requises sont satisfaites. La technologie de connaissance nulle (zero-knowledge) rend ce modèle possible : une partie peut prouver qu’une affirmation est vraie sans révéler les données sensibles sous-jacentes.
Cela compte énormément pour les actifs réglementés. Les institutions ont besoin de traçabilité (auditabilité), de contrôles d’identité, de règles de propriété et de conformité, mais elles ne peuvent pas, de façon réaliste, rendre chaque solde d’investisseur ou détail de transaction visible au public.
Les smart contracts confidentiels de Dusk et le cadre XSC tentent de rendre ces exigences programmables au niveau de la blockchain plutôt que d’être ajoutées après coup.
Mais cela soulève la question plus difficile à laquelle je reviens sans cesse : si la confidentialité financière devient programmable, qui décide exactement ce qui doit rester privé, ce qui doit être prouvable, et qui obtient l’accès à cette preuve ?
Pour l’adoption institutionnelle, cette question de gouvernance peut être aussi importante que
@Dusk #dusk $DUSK