#SandboxSANDSuspectedInfiniteMintFlawOnBase Si vous faites référence au présumé exploit de création infinie de SAND sur Base, cela semble être un incident de sécurité en cours aujourd’hui, le 22 août 2026.
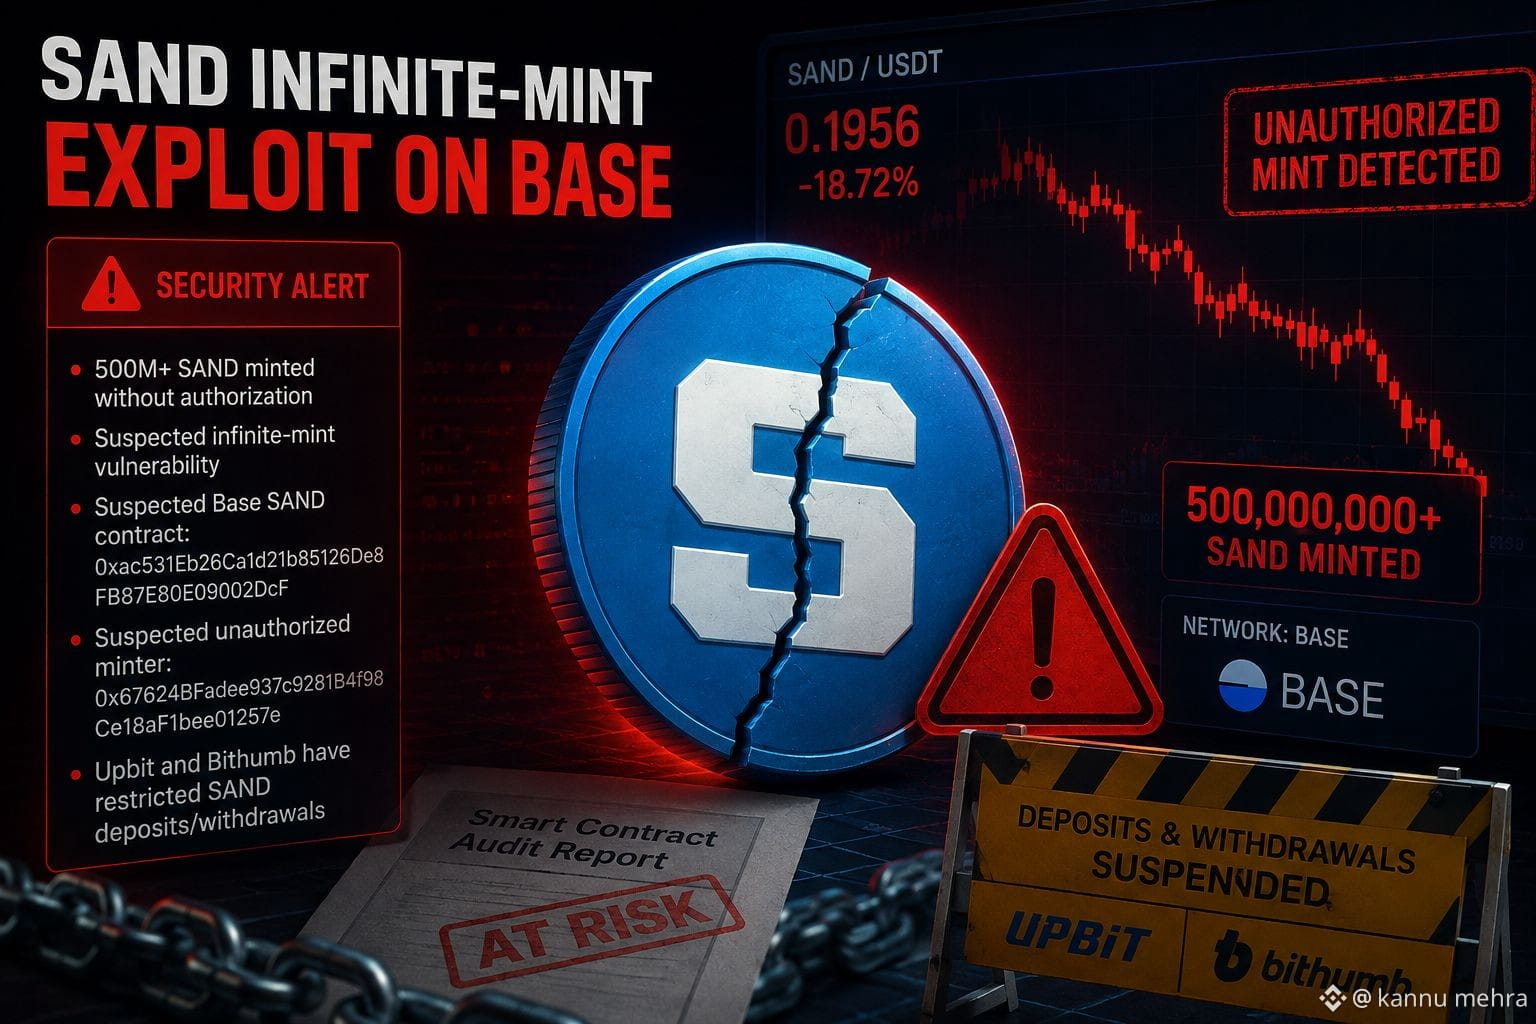
Plus de 500 M de SAND auraient été frappés sur Base sans autorisation. (KuCoin)
Les chercheurs soupçonnent une vulnérabilité de mint infini / des permissions de mint compromises. (Cryptopolitan)
Le contrat SAND présumé sur Base est 0xac531Eb26Ca1d21b85126De8FB87E80E09002DcF ; le minteur non autorisé présumé est 0x67624BFadee937c9281B4f98Ce18aF1bee01257e. (Cryptopolitan)
Upbit et Bithumb ont restreint les dépôts/retraits de SAND, tandis qu’Upbit a averti les utilisateurs des risques de sécurité et d’une volatilité accrue. (블록미디어)
The Sandbox n’avait pas encore confirmé officiellement l’exploit dans les rapports que j’ai trouvés, donc la vulnérabilité exacte, le montant final frappé et la destination des jetons restent incertains. (Cryptopolitan)
Si vous détenez du SAND, n’interagissez pas avec l’adresse suspecte de l’attaquant et n’approuvez pas de contrats inconnus ; soyez particulièrement prudent avant de signer des transactions prétendant « récupérer » ou « convertir » du SAND.
Si vous voulez, je peux aussi retracer les transactions sur Base et expliquer exactement comment fonctionne le présumé exploit de mint infini.
#SANDUSTD