Publier
--Haussier

RED ROSE Crypto
·
--
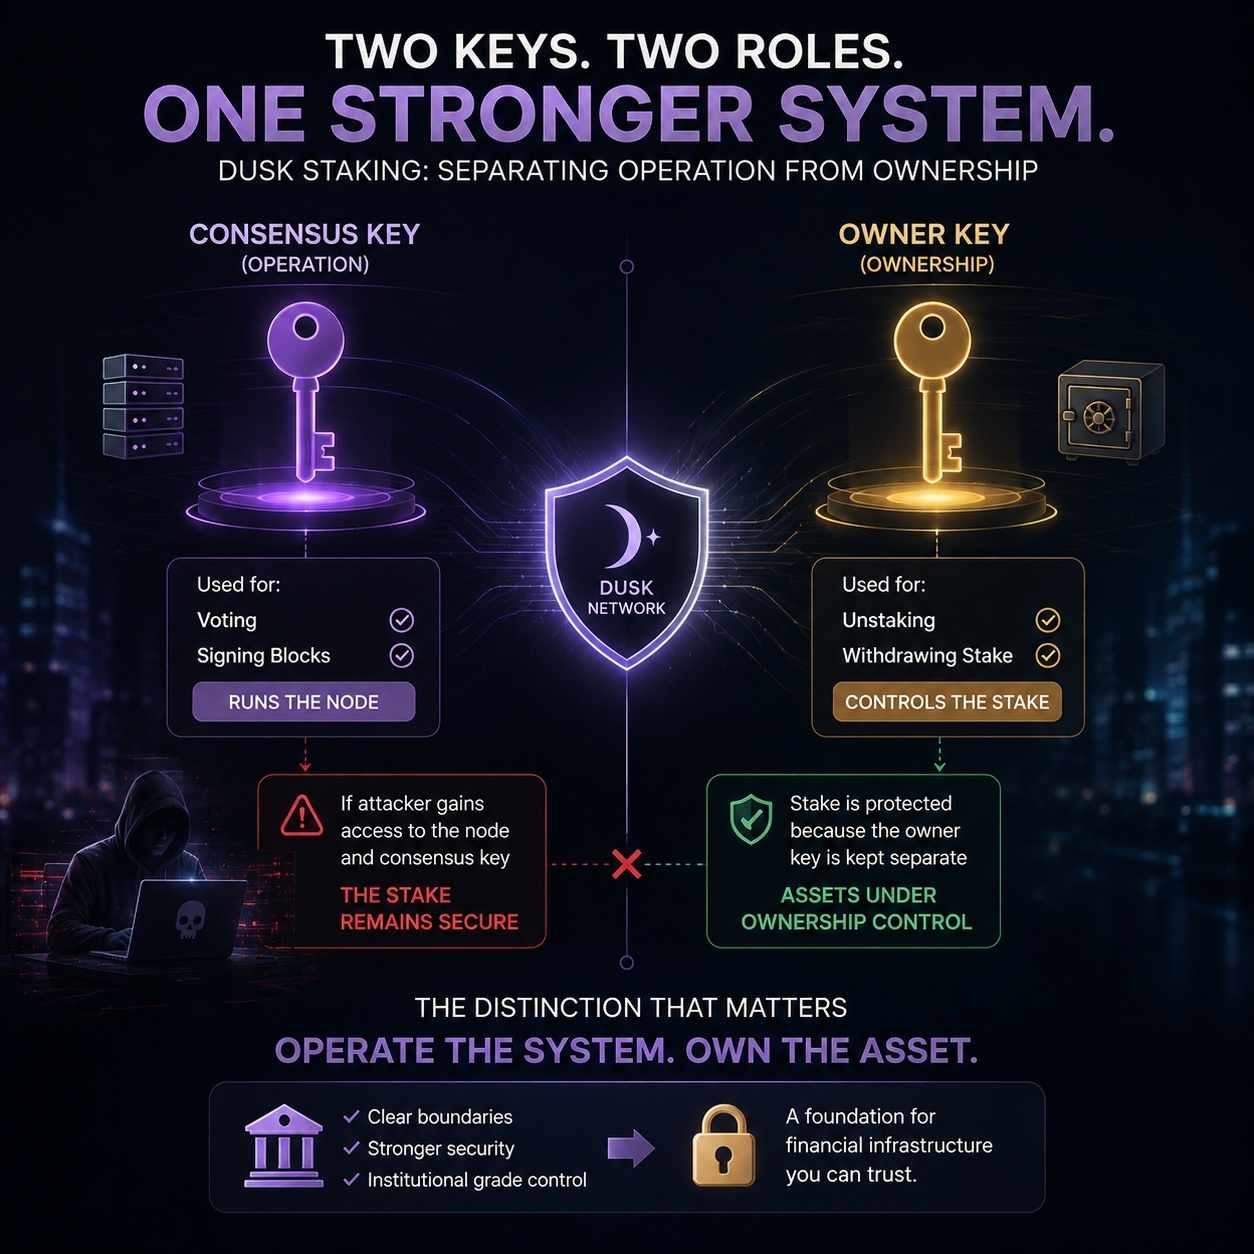
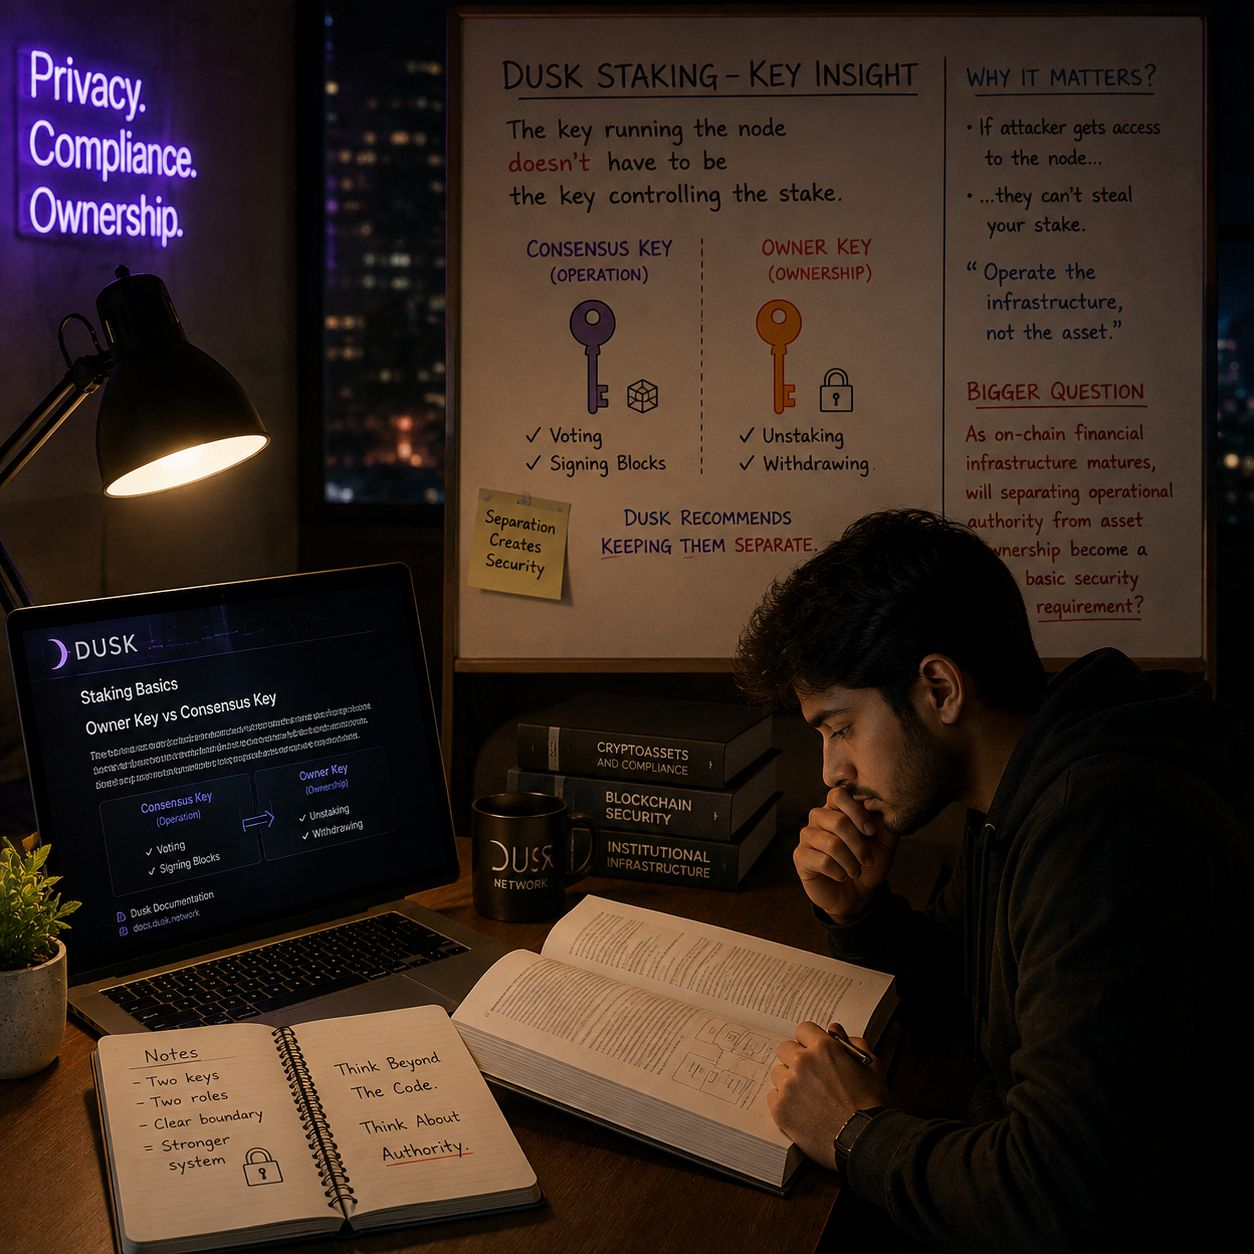
Je regardais la configuration de staking de Dusk quand un petit détail m’a fait m’arrêter : la clé qui exécute le nœud n’a pas besoin d’être la clé qui contrôle le stake.
La clé de consensus est utilisée pour voter et signer les blocs, tandis que la clé du propriétaire gère des actions telles que le désengagement (unstaking) et les retraits. Dusk recommande de les garder séparées.
Au début, j’ai traité cela comme une gestion classique des clés.
Puis je me suis mis à réfléchir à ce que cela signifie réellement.
Si un attaquant obtient l’accès à la machine qui exécute le nœud, l’accès à la clé de consensus ne lui donne pas automatiquement le contrôle du stake sous-jacent.
Cela crée une distinction que je n’avais pas vraiment envisagée auparavant :
Exploiter l’infrastructure n’est pas la même chose que contrôler l’actif.
Pour une configuration de staking normale, cela peut sembler être une amélioration de sécurité mineure.
Mais si Dusk cherche finalement à soutenir une infrastructure financière, la distinction devient beaucoup plus intéressante. Les institutions n’ont pas seulement besoin de systèmes qui fonctionnent ; elles ont besoin de limites claires autour de qui peut opérer, autoriser et contrôler des actifs de valeur.
Je ne pense pas que cela prouve quoi que ce soit à lui seul.
Mais cela m’a laissé avec une question :
À mesure que l’infrastructure financière on-chain mûrit, la séparation de l’autorité opérationnelle et de la propriété des actifs pourrait-elle devenir une exigence de sécurité fondamentale ?
@Dusk $DUSK . #dusk
La clé de consensus est utilisée pour voter et signer les blocs, tandis que la clé du propriétaire gère des actions telles que le désengagement (unstaking) et les retraits. Dusk recommande de les garder séparées.
Au début, j’ai traité cela comme une gestion classique des clés.
Puis je me suis mis à réfléchir à ce que cela signifie réellement.
Si un attaquant obtient l’accès à la machine qui exécute le nœud, l’accès à la clé de consensus ne lui donne pas automatiquement le contrôle du stake sous-jacent.
Cela crée une distinction que je n’avais pas vraiment envisagée auparavant :
Exploiter l’infrastructure n’est pas la même chose que contrôler l’actif.
Pour une configuration de staking normale, cela peut sembler être une amélioration de sécurité mineure.
Mais si Dusk cherche finalement à soutenir une infrastructure financière, la distinction devient beaucoup plus intéressante. Les institutions n’ont pas seulement besoin de systèmes qui fonctionnent ; elles ont besoin de limites claires autour de qui peut opérer, autoriser et contrôler des actifs de valeur.
Je ne pense pas que cela prouve quoi que ce soit à lui seul.
Mais cela m’a laissé avec une question :
À mesure que l’infrastructure financière on-chain mûrit, la séparation de l’autorité opérationnelle et de la propriété des actifs pourrait-elle devenir une exigence de sécurité fondamentale ?
@Dusk $DUSK . #dusk