Je n’ai cherché à comprendre que parce que j’ai tenté de déplacer $DUSK via le pont et que je me suis retrouvé à lire l’historique des incidents à la place.
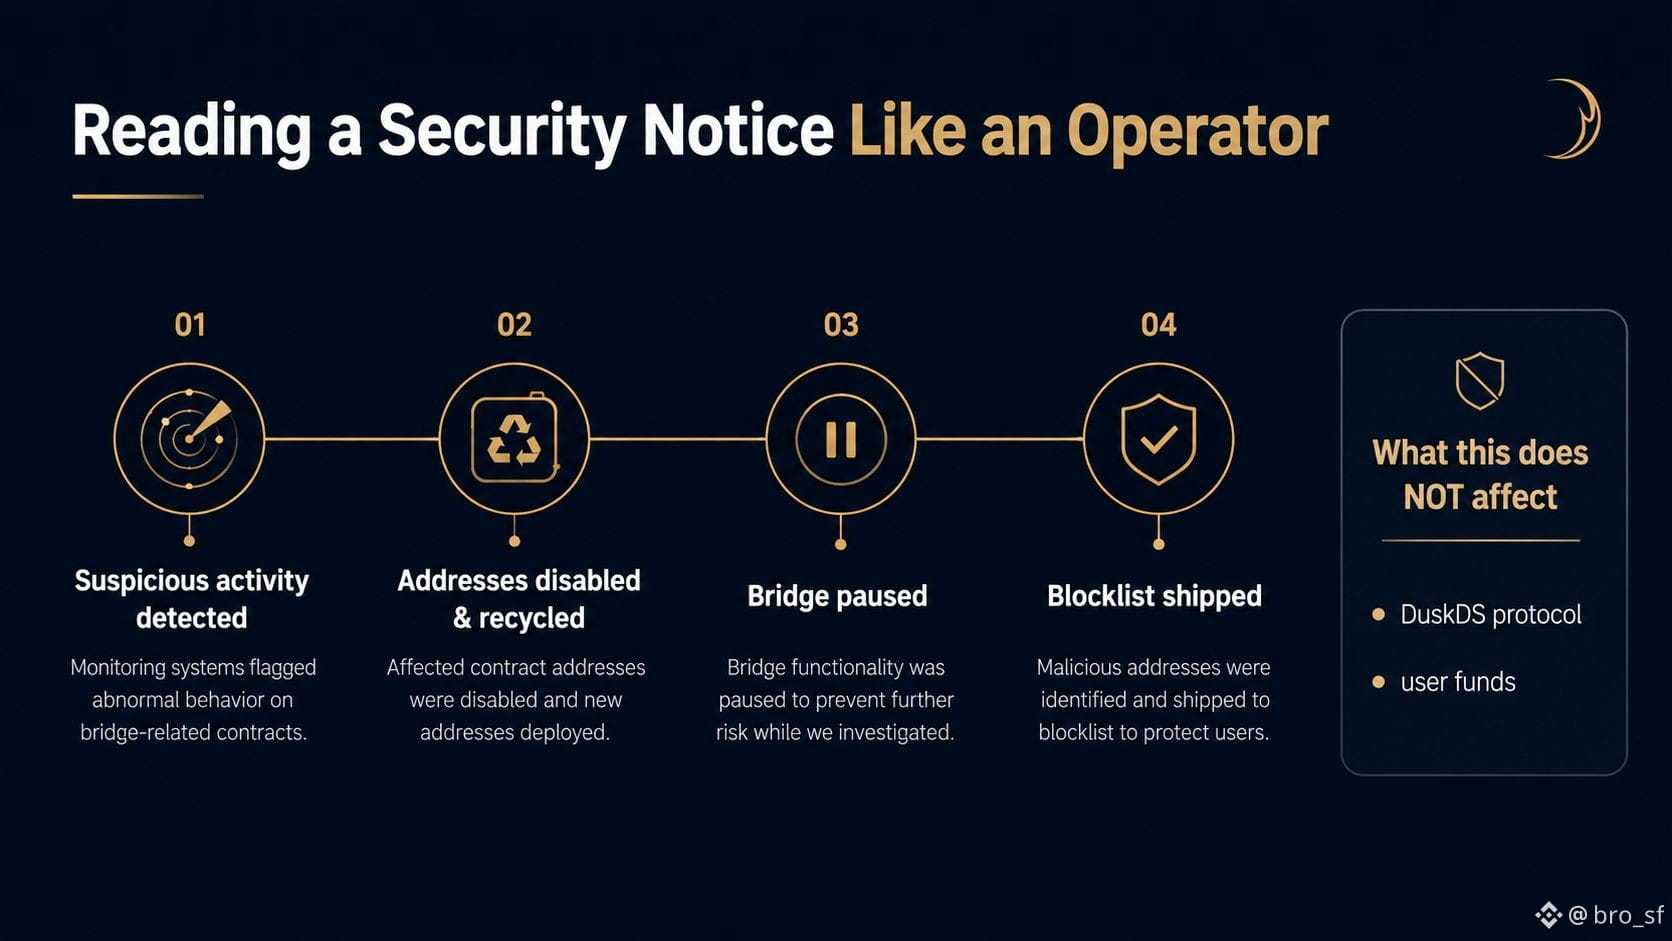
Le 16 janvier 2026, un attaquant a eu accès à un portefeuille de signature utilisé par le service de pont de Dusk. @Dusk a décrit une activité suspecte autour d’un portefeuille opérationnel géré par une équipe, puis a désactivé et recyclé les adresses associées, a mis le pont en pause et a coordonné avec Binance.
Ils ont également ajouté une liste de blocage des destinataires dans le Web Wallet pour empêcher les transferts vers des adresses compromises, liées à une arnaque ou sanctionnées.
Dusk a déclaré qu’il ne s’agissait pas d’une défaillance de consensus ni d’une exploitation au niveau du protocole de DuskDS, et que les fonds des utilisateurs n’ont pas été affectés.
J’ai lu cette information de deux façons.
D’abord, la réponse est un signal positif. Ils ont détecté un comportement anormal, ont coupé la voie à risque, ont divulgué l’incident, puis ont publié un post-mortem détaillé au lieu de s’arrêter à « les fonds sont en sécurité ».
Pour un réseau en phase initiale, c’est important. La rapidité de confinement et la clarté de la divulgation font aussi partie du dossier de sécurité.
Mais la deuxième partie est plus difficile à ignorer.
Le pont reposait sur un portefeuille de signature au sein d’un chemin opérationnel géré par une équipe. Le post-mortem de Dusk indiquait que la conception initiale privilégiait la rapidité et la simplicité, mais qu’elle concentrait trop de confiance dans un seul chemin. Une fois ce chemin de signature compromis, l’attaquant n’avait pas besoin de casser le consensus de Dusk.
Cela coince avec la direction « trustless native bridge » de DuskDS ↔ DuskEVM. Un protocole peut être décentralisé, tandis que l’infrastructure au-dessus reste soumise à des goulots d’étranglement humains.
À son crédit, le pont a été repensé : la signature a été séparée de la gestion des événements, la libération des fonds de l’ingestion des événements, l’exposition du hot-wallet a été réduite et le service a été isolé de manière plus agressive.
La documentation actuelle décrit des flux de pont entre le mainnet Dusk et la BSC, donc qualifier l’arrêt de janvier de « toujours fermé » serait dépassé.
La vraie question est donc :
La vitesse et le niveau de détail de la réponse de Dusk renforcent-ils davantage la confiance, ou bien le fait qu’un seul chemin de signature opéré par une équipe conserve une si grande autorité reste-t-il la principale source d’inquiétude ?
#dusk $DUSK @Dusk