#termmax @TermMax
Je regarde la sécurité de TermMax sous un angle un peu différent.
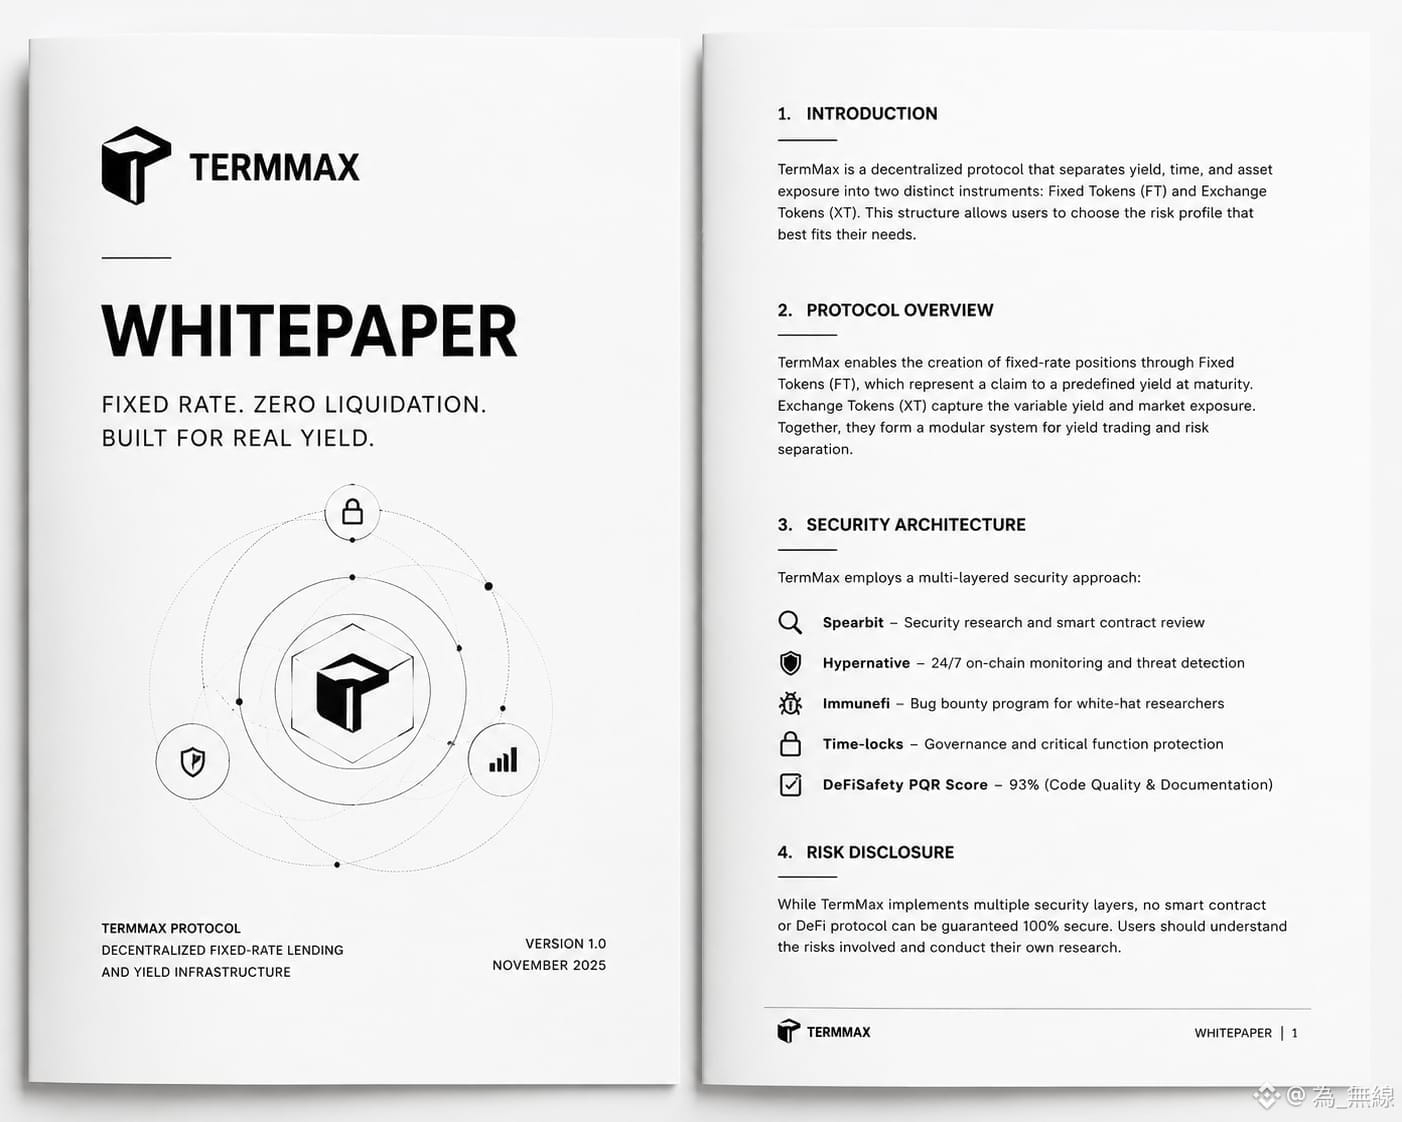
Ce qui ressort pour moi, c’est que l’approche ne repose pas sur un seul audit. TermMax a mentionné des travaux de sécurité impliquant Spearbit, une surveillance en temps réel via Hypernative, un programme de bug bounty Immunefi, une protection avec time-lock, et un score PQR de 93 % de DeFiSafety.
Pour moi, c’est important, car un audit seul ne peut pas garantir qu’un protocole DeFi ne sera jamais exploité.
Une bonne configuration de sécurité nécessite plus qu’une évaluation ponctuelle. La surveillance peut aider à détecter des activités inhabituelles, tandis que les programmes de bug bounty donnent aux chercheurs indépendants une raison de chercher des problèmes.
Dans le même temps, je pense qu’il est important de garder des attentes réalistes. Je n’ai pas pu vérifier, à partir des informations que j’ai trouvées, un rapport final d’audit Spearbit publiquement disponible pour TermMax, donc je ne considérerais pas le partenariat en soi comme une preuve que tout est entièrement sécurisé.
À mes yeux, TermMax met en place une approche de sécurité à plusieurs niveaux.
C’est un bon point de départ.
Mais dans la DeFi, le vrai test consiste toujours à voir comment ces couches se comportent lorsque le protocole subit un stress réel.
$GIGGLE
$BTC
$ETH