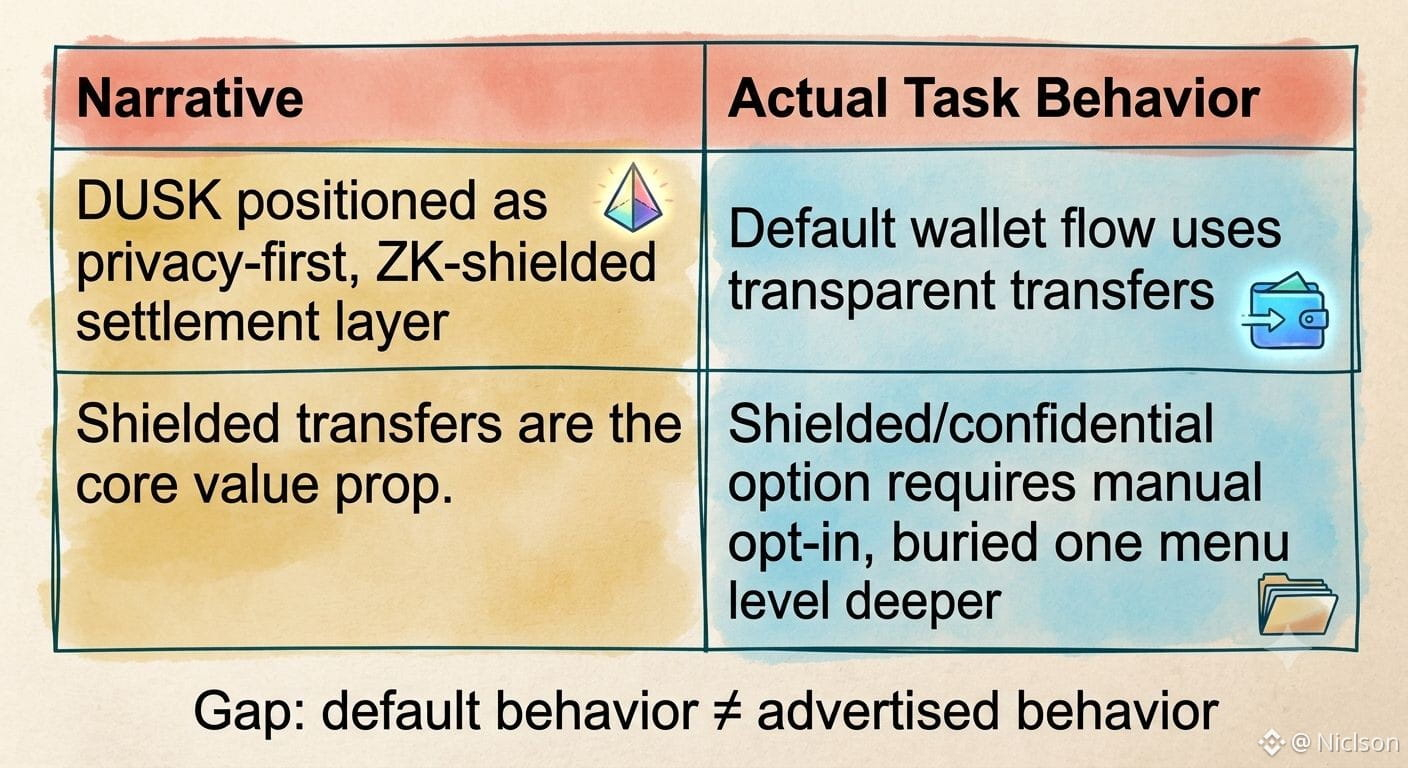
J’ai passé une heure à examiner le flux de transactions réel de DUSK au lieu de relire la présentation, et un point m’a sauté aux yeux : l’outillage de transfert confidentiel est très peu utilisé par défaut. Dusk Network, $DUSK , #Dusk, @Dusk_Network se présente comme une solution de règlement réglementé, préservant la confidentialité, mais le chemin du wallet par défaut redirige les utilisateurs vers un simple transfert transparent. L’option de protection chiffrée à connaissance nulle se trouve un menu plus loin et relève de l’activation manuelle, et non du réglage par défaut.
C’est un petit choix de conception, mais il révèle discrètement à qui l’on suppose être destiné le « profil utilisateur par défaut » : quelqu’un qui n’a pas besoin de confidentialité pour le moment, et qui utilise des rails de test que les institutions pourraient éventuellement devoir mettre en production. Le parcours avancé existe et fonctionne, mais les utilisateurs qui accomplissent des tâches de base ne vont pas forcément le découvrir sans y être invités.
Cela donne l’impression que l’histoire de la confidentialité « niveau conformité » et le schéma d’utilisation quotidien réel correspondent à deux produits différents qui cohabitent dans la même application. Et cela soulève une question plus large : est-ce que l’on construit l’utilité avant les utilisateurs qui en auront finalement besoin, plutôt qu’en réponse à une demande existante ? L’infrastructure attend peut-être que son cas d’usage rattrape son potentiel.
#dusk $DUSK @Dusk