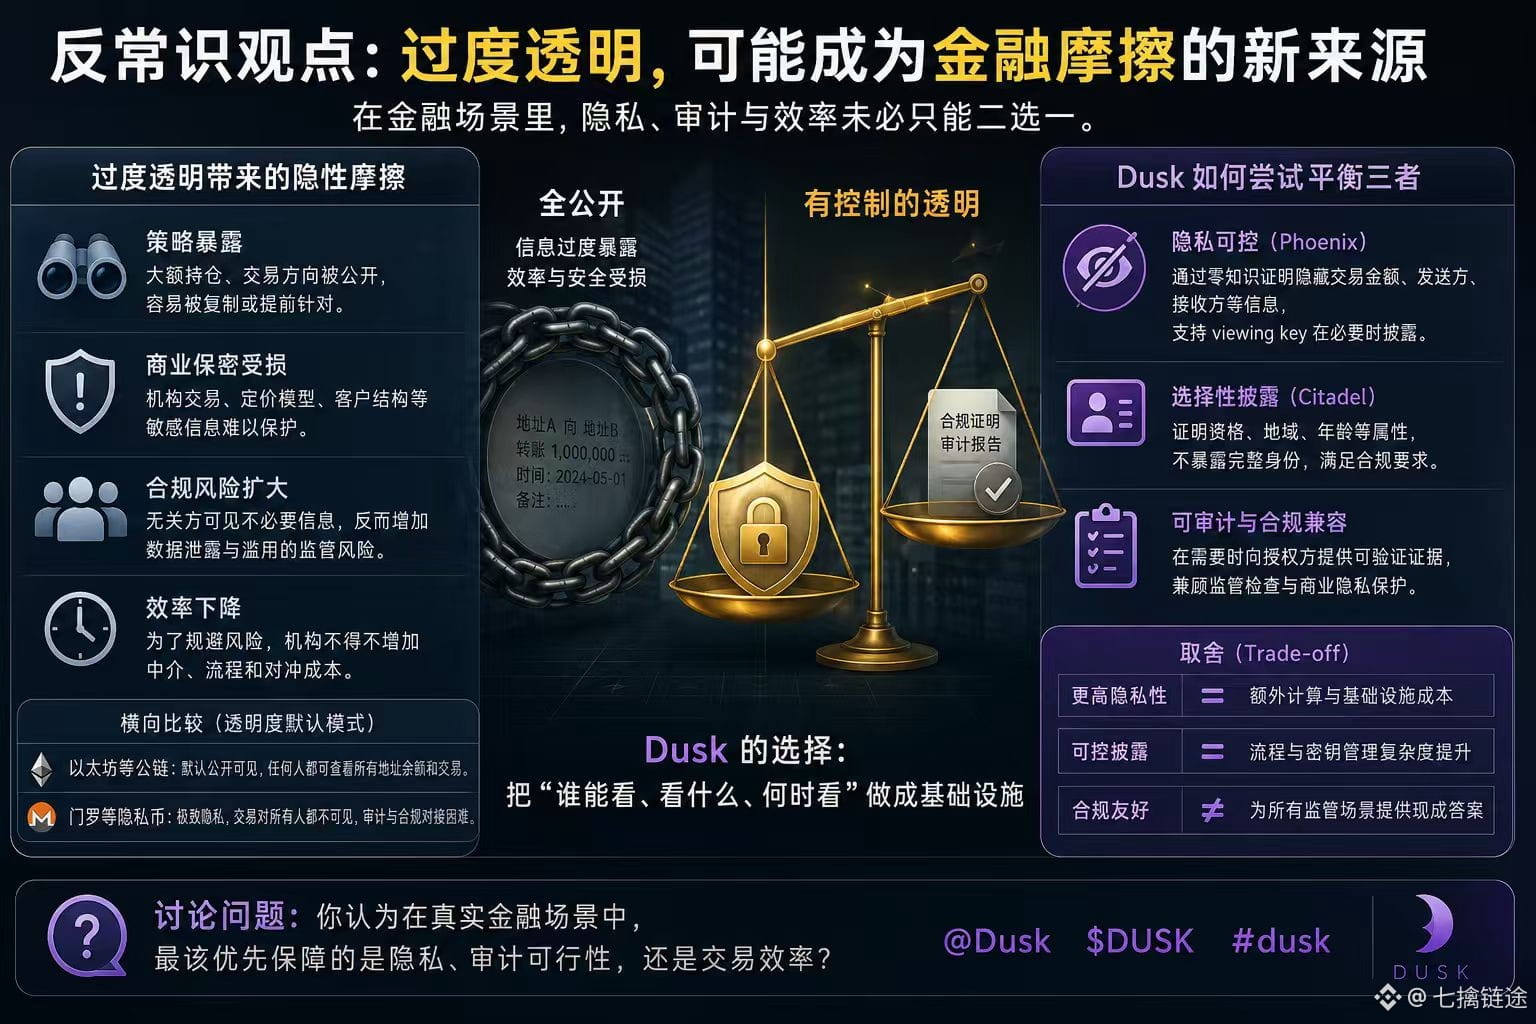
#dusk $DUSK Beaucoup de gens supposent que plus la finance est “on-chain”, plus c’est transparent, et donc mieux c’est. Mais je commence de plus en plus à en douter. Les registres publics facilitent la vie des DeFi “grand public”, mais pour les institutions, cela peut devenir une nouvelle source de frictions : les positions, les contreparties et les trajectoires de fonds restent longtemps exposées. Or, la transparence elle-même peut influencer les stratégies de trading et la volonté de participer.
À travers Dusk, la clé que j’ai vue n’est pas de “cacher les transactions”, mais de découper la visibilité de l’information. Moonlight conserve des comptes publics ; Phoenix utilise des preuves à divulgation nulle de connaissance pour masquer les détails du transfert tout en permettant une consultation autorisée ; Citadel choisit de divulguer de manière sélective, afin que les participants puissent prouver leur éligibilité, plutôt que de confier leur identité complète à tout le monde. Pour de vrais processus financiers, cela signifie que la KYC, le trading et l’audit n’ont pas besoin de partager la même et unique source d’informations.
En regardant plus largement : sur Ethereum, la transparence par défaut est élevée, et de nombreuses privautés financières nécessitent donc de rajouter des solutions au niveau applicatif. Dusk intègre au contraire ce type de capacités plus directement dans la conception de base. Mais le compromis est tout aussi évident : les transactions privées entraînent davantage de complexité en matière de preuves, de “scans” et de gestion/stockage, et même la documentation d’intégration d’exchange avec Dusk recommande principalement d’adopter le flux Moonlight. Cela montre que “la confidentialité, l’audit et l’efficacité” réunis ne sont pas un déjeuner gratuit.
Donc je penche vers un jugement concret : @Dusk n’a pas pour objectif principal de prouver qu’il peut lui-même atteindre la confidentialité, mais plutôt qu’il peut réduire la quantité d’informations exposées tout en rendant la vérification de conformité des institutions au contraire plus simple. Si, une fois déployé dans la réalité, les processus de preuve et d’audit deviennent plus lourds que dans les systèmes traditionnels, alors cet avantage ne tient plus. D’après vous, pour quel point les institutions sont-elles le plus disposées à payer : pour moins exposer les informations, ou pour avoir moins d’étapes de conformité ?